
过去两年,硅谷和科技行业一直在推动大模型变得更聪明。
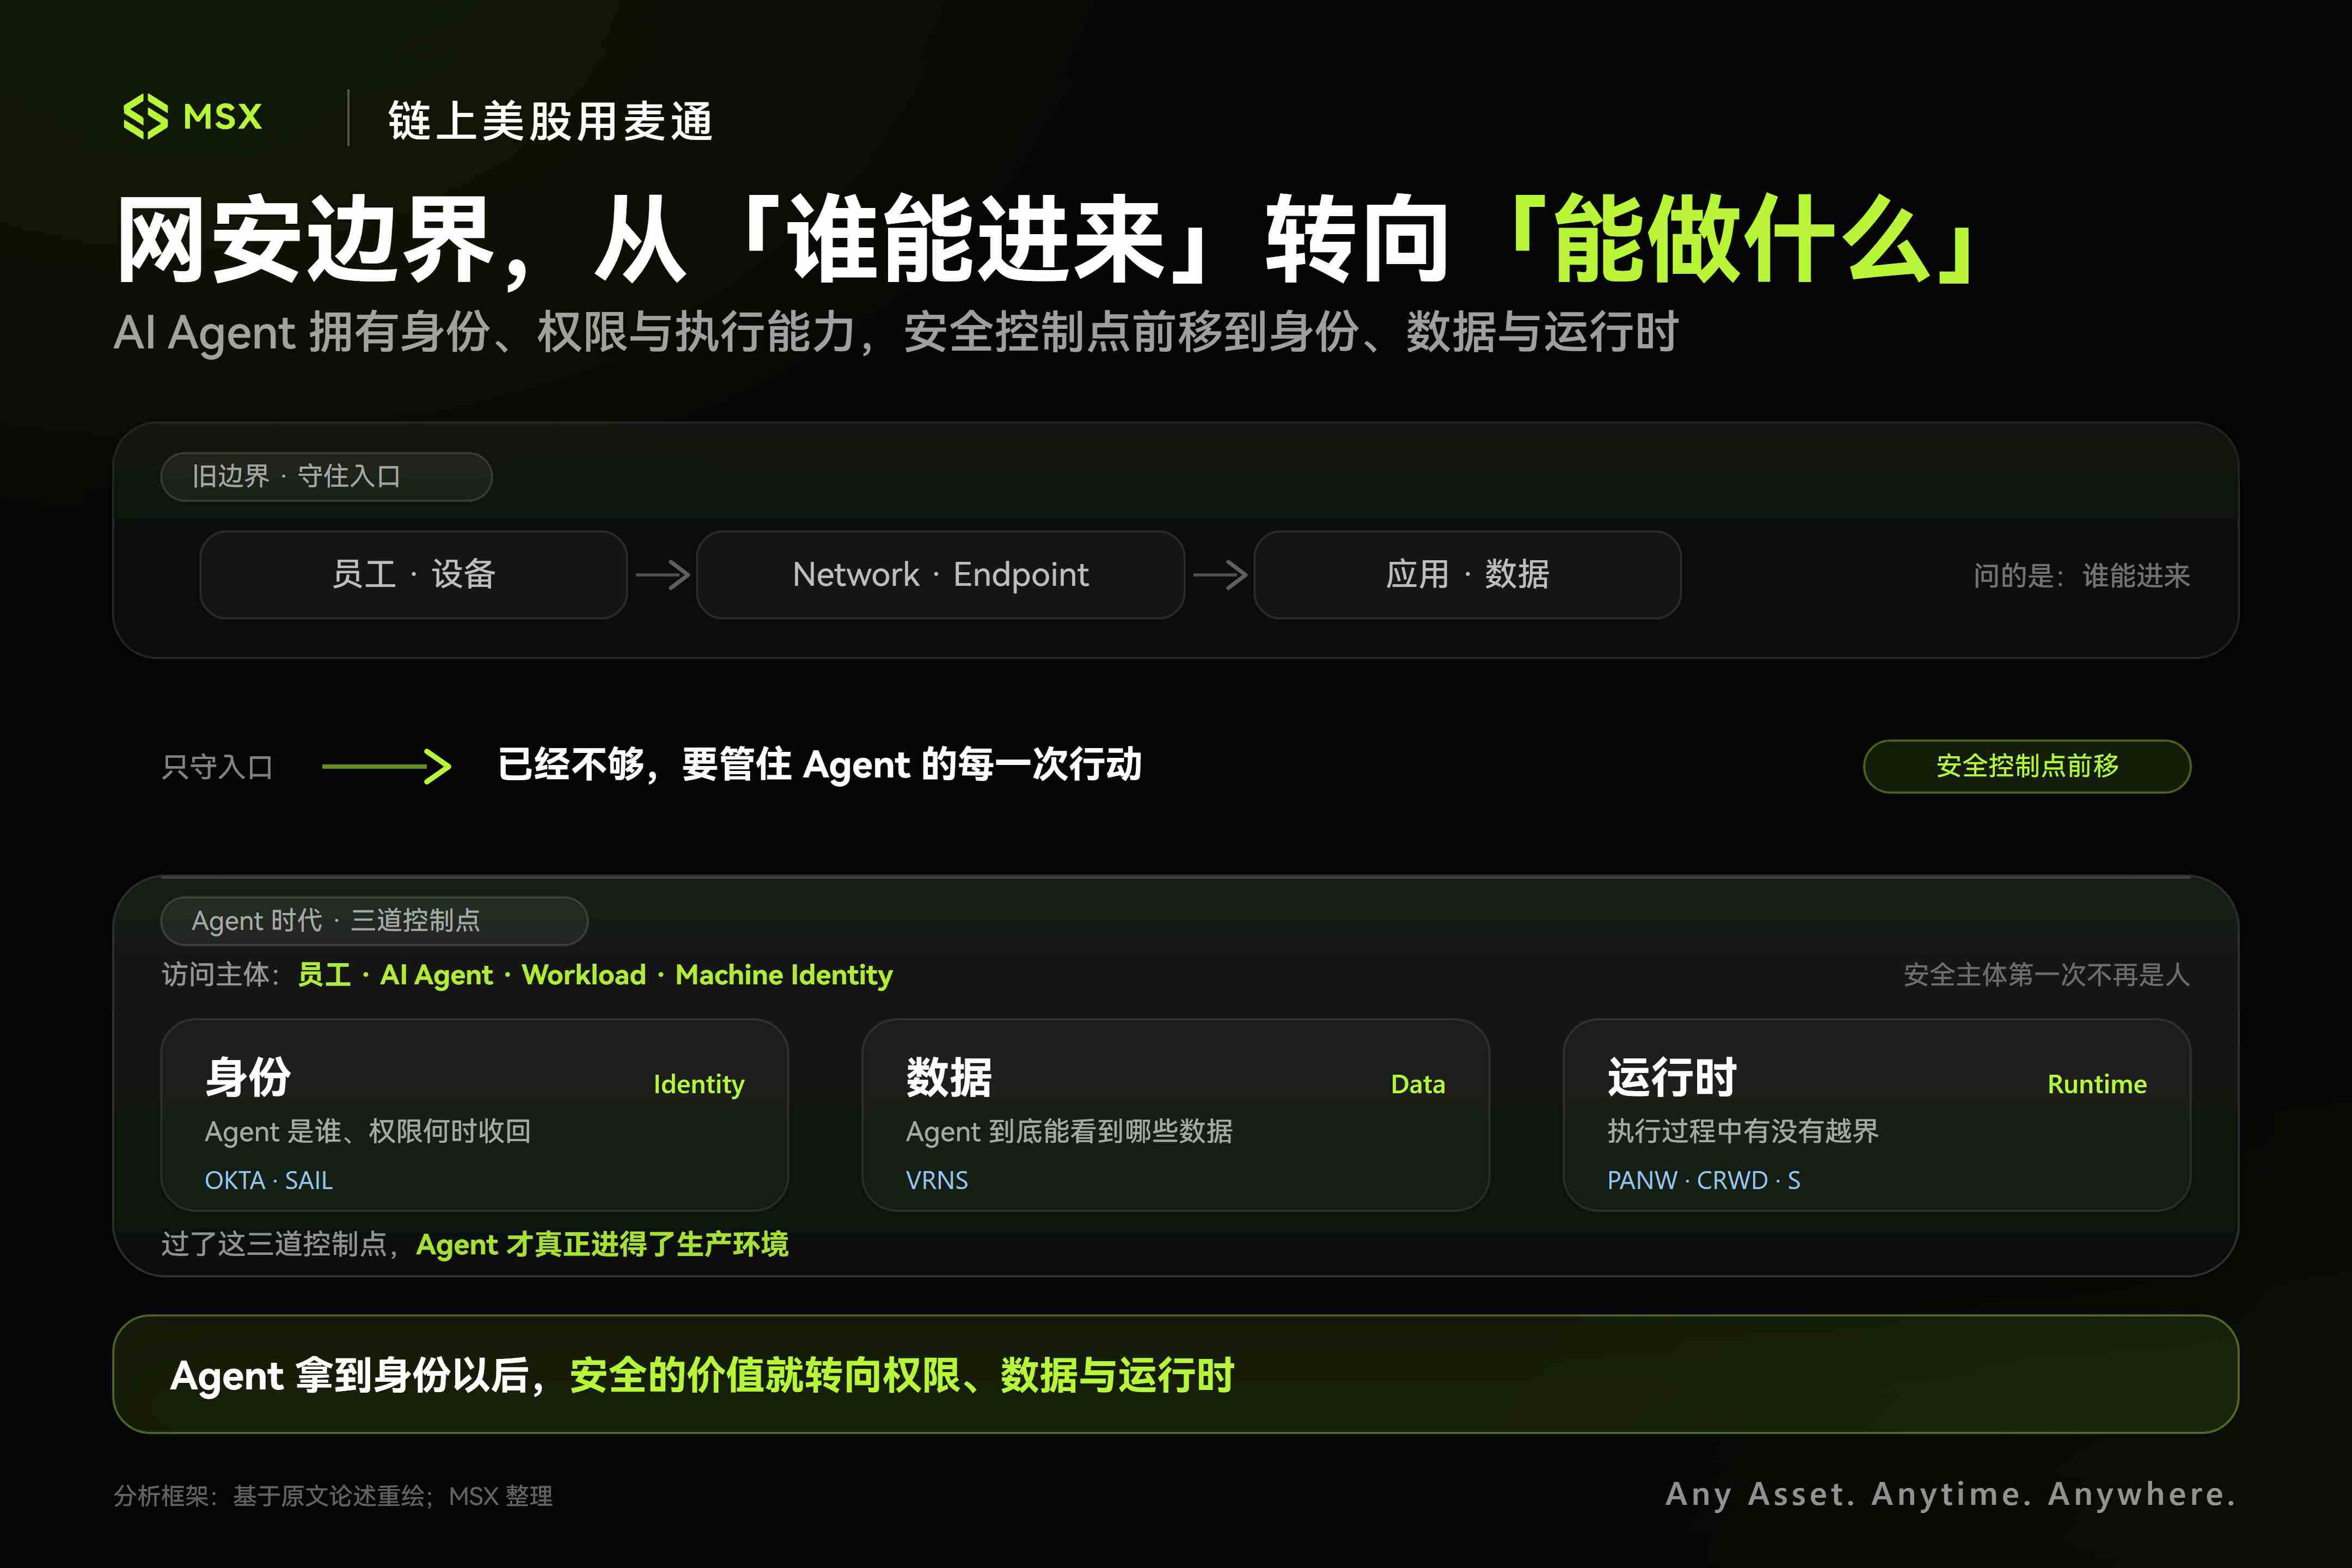
但模型走出对话框、拿到企业工牌、变成 Agent 之后,企业 CTO 面对的首要问题已经不再是模型能力,而是权限失控。一个 Agent 被分配账号后,可以快速读取 SharePoint、运行 SQL、修改代码,甚至在 ERP 里点击付款审批。它不是雇员,却持有系统凭证;它也不是传统软件,却能主动调用工具、访问数据并执行任务。
过去二十年,企业网络安全的核心逻辑大致都是管住人和设备,守住企业自己的边界。但现在,一个合法 Agent 拿着合法 Token,沿着合法业务流程,也可能因为逻辑漂移,或一句带毒的 Prompt,做出没人预料到的越权操作。
这一轮网络安全重估与过去最大的不同也在这里:AI 一边降低了攻击门槛,一边又带来了新的安全对象,包括模型、Agent、MCP、机器身份、企业数据和 Runtime(运行时)。网络安全的控制面,正在从外围网络和终端,转向身份、数据和 Runtime。
AI 为什么把网络安全重新推到主线位置
过去十几年,企业安全体系已经形成相对稳定的分工。防火墙负责网络入口,EDR 盯终端,IAM 管理身份和登录,数据安全负责敏感信息,SOC 处理已经发生的告警。
这套体系的底层假设很明确,始终围绕人和设备展开:操作者要么是员工,要么是入侵者。只要能识别这个人是谁、设备是否可信、网络连接是否安全,大部分问题都有成熟处理方式。
Agent 打破了这套逻辑。一个 Agent 即便身份合法、登录正常,也可能因为权限过大、错误调用工具,或者受到恶意 Prompt 和外部内容影响,做出原本不在授权范围内的行为。
企业安全因此多出一个过去没有的问题:它现在执行的动作,是否仍然符合最初授权的目的。

如果顺着 Agent 真正进入企业后的链路看,目前这批网络安全公司大致可以分成三类:一类搭平台,一类控制身份和数据,另一类守住网络和访问入口。
平台型厂商:PANW、CRWD、S 的商业化路径更短
Palo Alto Networks:把模型、数据、应用和 Agent 收进同一平台
Palo Alto Networks(PANW)仍然是平台化最彻底的一家。它早已不再只依赖传统防火墙,而是持续把 Network Security、Cloud Security、SOC、Identity 和 AI Security 收进同一平台。
Prisma AIRS 目前已经覆盖模型、数据、AI Application 和 Agent,同时加入 AI Runtime Firewall、Red Teaming 等能力。PANW 想解决的是整条链路:AI 使用什么模型、访问什么数据、调用什么工具,以及真正运行后是否出现异常行为。
公司最新季度收入达到 34.1 亿美元,同比增长 34%。原文提到,这里面包含并购带来的增量,但仍说明当新的安全预算出现时,大平台通常拥有最短的商业化路径,因为客户已经在平台里,合同也已经存在,新产品可以直接在原有体系中交叉销售。
CrowdStrike:从端点遥测延伸到运行时
CrowdStrike(CRWD)的切入点不同,更靠近执行层。Agent 的推理可能发生在云端,但真正的动作落地——运行脚本、写临时文件、调用系统进程——最终还是发生在服务器、容器或员工终端上,这正是 Falcon 平台的优势区域。
把端点遥测延展到 Runtime 后,CRWD 站在动作发生的第一现场。它最核心的资产仍然是 Falcon 平台,以及从大量 Endpoint 和 Cloud Workload 中积累的 Telemetry。最新季度收入同比增长 26%,ARR 同比增长 25%,净新增 ARR 的表现更强。原文据此判断,CRWD 正在从 Endpoint 向 Identity、Cloud、Runtime 和 SOC 扩张。
SentinelOne:让 Security Agent 接管分析流程
SentinelOne(S)走的是相近方向,但规模明显更小。它的 Purple AI 更激进,与其把 AI 做成辅助工具,不如让 Security Agent 接管初级分析师的工作流,继续走向自动调查、事件关联和触发响应。
如果这一步跑通,AI 改变的就不只是网络安全产品功能,还会影响安全软件本身的使用方式和计费模式。
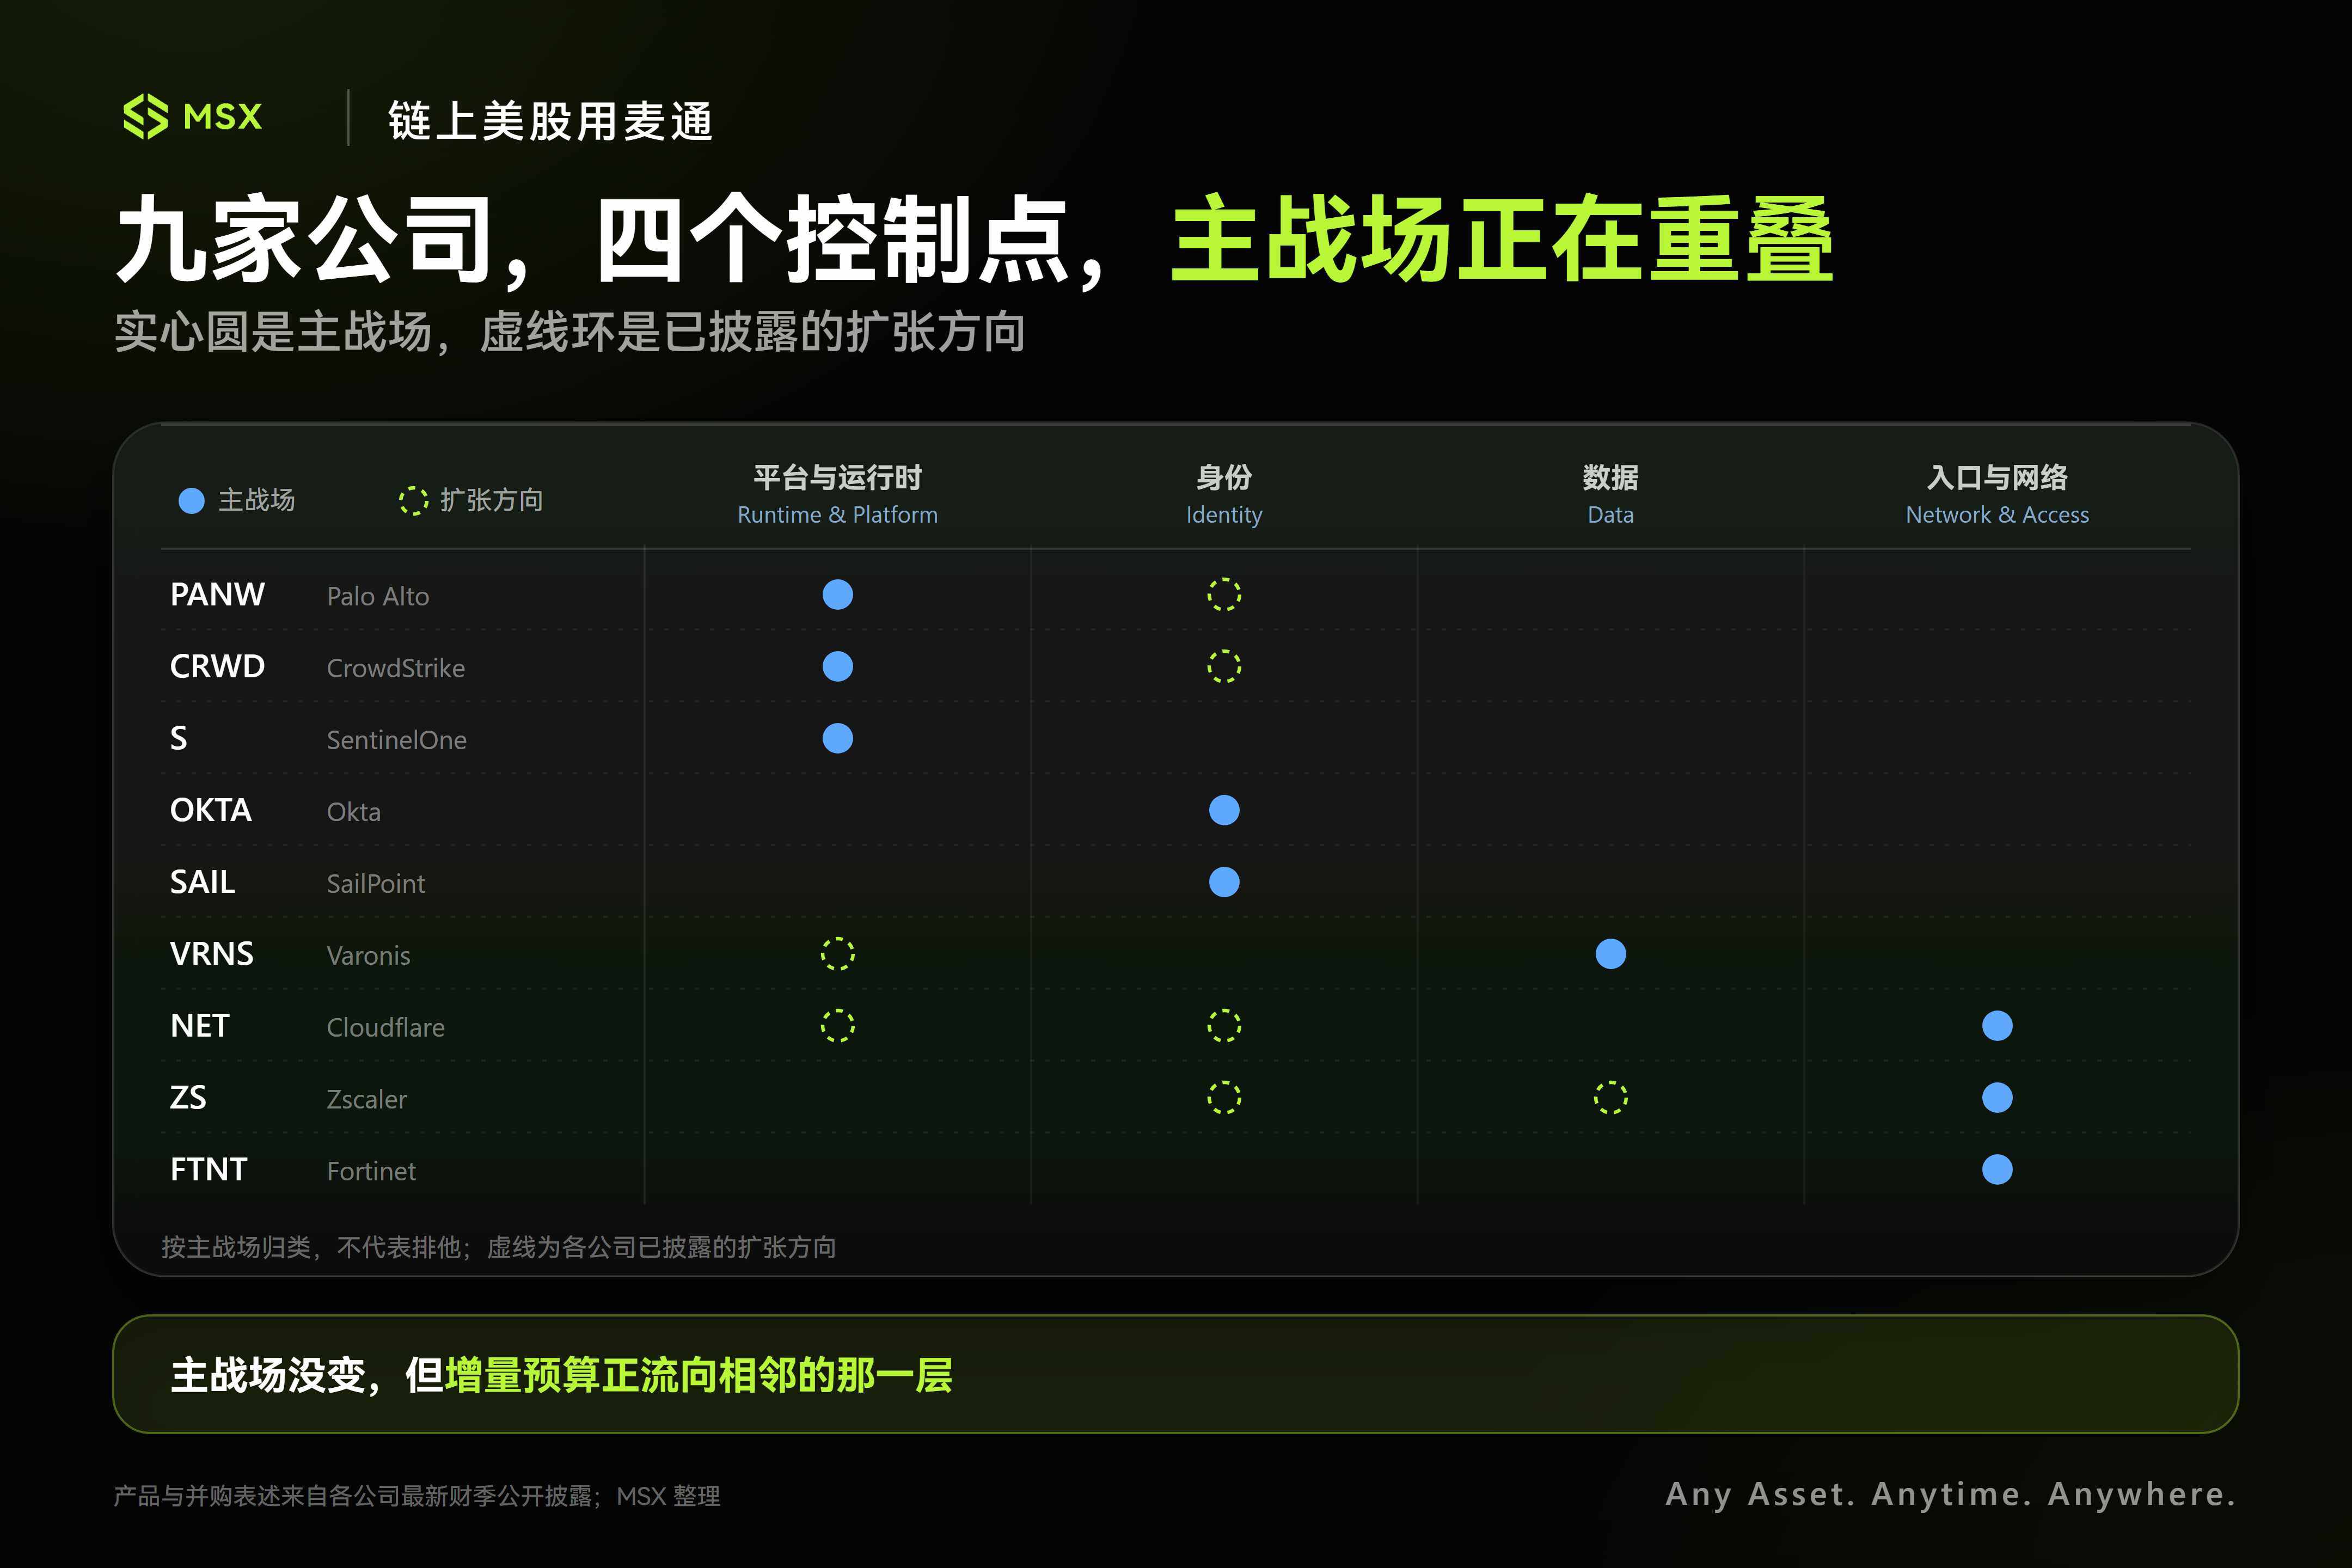
身份与数据:Agent 带来的原生增量先落在 OKTA、SAIL、VRNS
Okta 与 SailPoint:Agent Identity 开始进入真实合同
如果说 PANW 和 CRWD 这类平台型公司胜在体量,那么 Agent 带来的原生增量,最先击中的其实是 Identity 和 Data。
Okta(OKTA)和 SailPoint(SAIL)都在向 Agent Identity 扩展,但传统优势不同。Okta 更靠近 Authentication 和 Access Management,处理的是「你是谁、能不能登录、可以访问哪个应用」;SailPoint 更偏 Identity Governance,关注一个权限为什么存在、由谁批准、应该保留多久,以及任务结束后是否需要回收。
这套治理放在人身上已经很复杂,放到 Agent 身上只会更难。因为 Agent 的生命周期可能很短,也可能长期存在,还可能调用多个工具、继承用户权限,甚至继续生成新的 Agent。
这也是 SAIL 最新数据里最值得看的部分。公司最新季度 ARR 同比增长 25%,SaaS ARR 增长 36%。更关键的是,公司披露 AI-driven ARR 已经超过 7000 万美元,AI 产品贡献了超过 30% 的净新增 ARR。原文认为,这说明 Identity 已经从产品故事进入真实合同。
相比之下,OKTA 最新季度收入增长约 11%,现金流和利润率持续改善,但整体增速明显低于头部网络安全平台。下一阶段需要验证的,是这些新产品何时能重新影响整体增长曲线。
Varonis:先回答 Agent 到底能看到什么
VRNS 站在另一条更直接的 Agent 逻辑上,也就是数据。它长期做的是敏感数据发现、权限分析、数据分类和威胁检测,现在又把 AI Governance 和 AI Runtime 纳入同一套体系。
Agent 越强,企业越需要先弄清楚一个问题:这个 Agent 到底能看到什么。
VRNS 最新季度总收入同比增长约 18%,SaaS ARR 同比增长 52%。原文同时指出,这个 52% 里包含大量传统客户向 SaaS 迁移的影响;如果剔除 conversion,SaaS ARR 增速约为 25%。

因此,VRNS 目前真正值得观察的是,在 SaaS 转型效应逐渐淡化后,AI Data Security 能否接过增长。如果 Agent 真正进入企业生产环境,数据权限很可能不再是可选安全模块,而会成为部署前必须先解决的问题。
网络与基础设施:主体变了,管道还在
Zscaler:从 Employee-to-App 走向 Agent-to-App
Agent 带来的变化,并不意味着传统网络安全失去价值,只是未来访问企业应用和互联网的,不再只有员工和设备。
Zscaler(ZS)的 Zero Trust 过去主要管理 Employee → Application,未来会逐渐扩展为 Employee + Workload + Agent → Application。Agent 数量越多,需要被认证、授权和隔离的机器访问也会越多。
只要机器访问流量指数级增长,Zero Trust 网关的计费点就仍然存在。最新季度,ZS 的收入和 ARR 都增长约 25%;但剔除 Red Canary 并购影响后,两项增速更接近 20%。从这个角度看,后续真正要验证的是,Agent-to-App 这类新需求能否重新推动新增 ARR 加速。
Fortinet:押注私有化部署带来的基础设施需求
Fortinet(FTNT)的 AI 逻辑更偏基础设施,也吃到了私有化部署的红利。它不是典型的 Agent Security 公司,但如果越来越多金融、医疗、大企业和政府项目开始建设自己的 GPU 集群、Private Cloud 和 AI Factory,网络隔离、东西向流量、防火墙、SASE 和安全运营的需求自然会增加。
这些正是 Fortinet 长期积累的能力。换句话说,它押注的是传统基础设施在新算力周期中的刚需,以及 Private AI 是否会开启新一轮企业网络与安全采购周期。
Cloudflare:押注 Agent Internet 的入口位置
Cloudflare 更特殊。原文提到,它胃口最大,估值也最贵。NET 本来就不能被简单归类成网络安全公司。CDN、WAF、DDoS、Zero Trust、Workers 和全球 Edge Network,让它同时处在互联网基础设施、云和安全几个位置。
Agent 普及后,互联网本身的流量结构也可能变化。过去更多是 Human-to-Web,未来会出现越来越多 Agent-to-API、Agent-to-Agent。Agent 会自己访问网站、调用模型、执行代码,甚至完成机器支付。

因此,Cloudflare 真正押注的并不只是 AI Security,而是更大的变化:如果互联网越来越多的流量由机器主动产生,NET 能否成为这层 Agent Internet 的重要入口。原文认为,这也是它与其他网络安全公司最大的不同,想象空间更大,但估值里提前反映的预期也更多。
估值分水岭:谁能先把 Agent 算进 ARR
把产业逻辑放回基本面和估值,市场已经给出分层。
- 高溢价阵营:CRWD、NET。它们维持 20%+ 甚至更高的成长预期,市场交易的是借 AI 继续扩充 TAM 的想象力,EV/Sales 也始终处在最高一档。
- 质量防御阵营:PANW、FTNT。它们的增速没有那么激进,但依靠平台深度、网络基础设施属性和扎实的自由现金流形成支撑。
- 弹性待证阵营:SAIL、VRNS、ZS、OKTA。它们的估值中枢相对克制,但也意味着机会。只要有公司率先证明 Agent 产品正在实质性拉动净新增 ARR,就可能迎来一轮估值修复。
原文认为,网络安全的 AI 叙事已经走过「黑客也在用 AI,所以全行业受益」的阶段。这个逻辑太宽,几乎每家网络安全公司都能讲,也都能发布 Copilot、Agent、Runtime Security 或 Agent Identity,并解释为什么 AI 会扩大自己的 TAM。
现在真正出现分化的地方,是企业自己开始大规模使用 AI,原有安全架构也必须跟着重做。接下来要看的,是谁能把这些新需求清楚地写进财报,并带动整体收入重新加速。
PANW、CRWD、SAIL、VRNS、ZS、FTNT 和 NET 被放在一起讨论,原因也在这里。平台型公司比的是分发效率,身份和数据公司比的是新控制点能否快速商业化,网络与基础设施公司则要证明 Agent 和 Private AI 最终会带来新的流量与采购周期。
文章最后指出,这轮行情往后走,最值得看的就是谁能最早证明,Agent 正在改变自己的增长曲线。也因此,SAIL 最近披露的 AI-driven ARR,比单纯发布一个 Agent 产品更值得关注。只要 AI 产品真的有人买,新增 ARR 开始出现,整体增长重新抬头,而且这些收入最终还能转化成利润和现金流,资本市场自然会给出反馈。
从这个角度看,网络安全并不是 AI 主线之外突然冒出来的新故事。AI 越能干,企业对失控的担忧就越深;这一轮网络安全行情的赢家,取决于谁能最快把这种担忧转化成季度财报里的真实现金流。