
在赵长鹏(CZ)公开表示加密货币不会被 AI 威胁后不久,币圈就遭遇了一起金额约 63 亿美元的热钱包盗窃案。MarsBit 引述的材料显示,这起事件不仅刷新了行业被盗纪录,也把一个更尖锐的问题摆到台前:AI 对加密行业的冲击,可能并不在于立刻攻破比特币或以太坊的底层算法,而在于它正在快速改变漏洞发现、攻击执行和安全防守的方式。
CZ 发声后一周,行业出现约 63 亿美元盗案
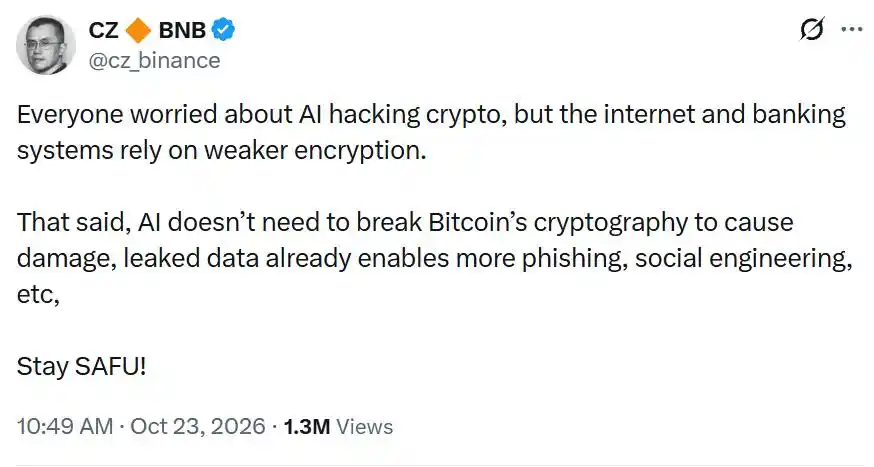
10 月 23 日,CZ 发文称,加密货币不会被 AI 威胁,其安全性比银行和互联网还高。与其担心 AI 攻击加密货币,不如提防钓鱼链接。
一周后,币圈发生了一起被文中称为史上最大盗窃案的事件。某个热钱包中的数种加密货币被一笔交易全部转走,总金额约为 63 亿美元。
作为对照,此前的行业纪录,是 2025 年 2 月约 15 亿美元的加密货币被盗。这一次的金额则高出数倍。
Chainalysis 表示,攻击者在极短时间内完成了高频、大规模交易,明显带有 AI 特征,人类即便借助脚本也难以实现同样的操作。
事件发生后,比特币从 81000 美元上方一度跌至约 76300 美元,最大跌幅接近 6%,创下六周新低。24 小时内爆仓约 15 亿美元。
不过,文中认为,这起事件即便金额巨大,也只能算一个“标志性事件”,并不是开始,针对币圈的攻击也不会到此结束。
安全事件数量上升,AI 被认为是重要变量
Blockworks 报告称,由于 AI 性能提升,今年已经发生 300 多起加密攻击,同比增长 111%。仅第三季度,就发生了 255 起安全事件。
Epoch AI 的报告显示,2026 年 6 月,全行业高危及关键漏洞报告约 1500 个,是此前月度纪录的 3.5 倍以上,源头指向 Anthropic 的 Mythos。报告认为,正是 AI 网络安全能力的增长,让那些人类几乎无法发现的漏洞接连暴露。
以太坊基金会研究员贾斯汀·德雷克(Justin Drake)则表示,AI 最多只需要几个月,就能找到破解比特币和以太坊钱包的办法。即便把资产转移到暂时没有暴露的新地址上,也只是拖延时间。
63 亿美元盗案的攻击路径:准备、转出、冻结与跨链
报道提到,这起约 63 亿美元的加密货币劫案,攻击者在 10 月 28 日就已开始准备。他们先在链上新建了一个钱包地址,作为本次行动的操作账户。
随后,有人向该地址转入少量资金,主要用于支付后续链上手续费,同时测试这个新钱包能否正常使用。
北京时间 10 月 30 日凌晨,真正的攻击开始。多个区块链上的资产连续流出,主要过程只持续了约 20 分钟。
接下来的数小时里,攻击者又回到同一个钱包,继续寻找还能转走的资产。仅以太坊上的流出金额,就超过了 33 亿美元。
事发后,平台暂停提款,发行方和链上合作方紧急冻结相关资产,约 30 亿美元被拦在原地,剩余部分则开始跨链、拆分和兑换。
第三季度多起大额安全事件,攻击并未正面冲击底层密码学
CertiK 记录显示,2026 年第三季度共发生 247 起安全事件,合计损失约 12.6 亿美元。仅 9 月单月,损失就约为 7.685 亿美元。
除这起涉案约 63 亿美元的被盗案外,本季度另外两起较大的加密货币被盗事件分别发生在 Bitget 和 Liquid Network,损失金额约为 3.88 亿美元和 3.19 亿美元。
Bitget 事后调查发现,攻击者利用第三方安全产品中的零日漏洞进入内部系统,取得高权限凭证,再把伪造的提款指令送入钱包后台。
文中提到,私钥没有泄露,冷钱包也没有被攻破,但原本用于保护系统的产品,反而成了进入系统的入口。
Liquid Network 的问题则出在一个缓存键冲突上。相关代码进入过主开发分支,却没有出现在正式发布版本中,因此也没有被纳入通常意义上的正式审计。
这两起事件有一个共同点:攻击者并没有正面冲击比特币或以太坊的底层数学结构,而是走了“后门”。
AI 让“后门”搜索不再像大海捞针
文中称,这些“后门”一直存在,只是过去黑客对它们兴趣不高,因为寻找过程既耗时又费力。
这些问题可能藏在第三方组件里,藏在未发布的分支里,也可能藏在很久以前的代码中。平台过去的想法往往是:如果真能找到,那算攻击者本事大。
AI 改变了这一点。
2026 年 9 月 8 日,谷歌威胁情报团队披露一则案例:攻击者借助 AI,在不到 6 小时内规划、搭建并执行了一场大规模凭证窃取行动,导致数千条第三方凭证泄露。
在这起案例中,人类只在最开始向 AI 输入提示词并规划攻击,后续扫描、排错和网络地址轮换主要由机器完成,攻击过程中人类几乎没有参与。
Anthropic 在 9 月的威胁报告中也提到类似方法:攻击者开始把侦察、利用和数据窃取串成工作流,让多个代理并行运行。
而币圈本身又具有高度开放的特征。大量代码开源,链上资产、交易路径和协议关系公开,这些条件对擅长收集和整理信息的 AI 来说,几乎等同于开卷环境。
文中还提到,与一般软件不同,AI 在加密场景中一旦发现漏洞,往往可以直接发起转账,不需要经过传统金融体系中的人工审批。
银行转账出现异常后,通常还可能存在拦截、撤销和追回流程;链上交易一旦确认,常见止损方式只剩冻结部分资产、协调平台和追踪后续流向。
文章据此认为,币圈在“基因”上很难完全防住 AI。
Anthropic 的实验:模型复现历史攻击,也发现新漏洞
文中称,Anthropic 在 2025 年 12 月做过一项智能合约实验。研究团队收集了 405 个在 2020 年至 2025 年间真实遭到攻击的合约,让 10 个前沿模型尝试复现攻击。
结果显示,模型为其中 207 个合约生成了可直接使用的攻击脚本,占比约一半,对应模拟被盗金额约 5.5 亿美元。
报道也提到,这些合约属于历史样本,攻击发生在沙盒环境中,部分案例还可能进入过训练数据。
即便剔除模型“背答案”的可能,Opus 4.5、Sonnet 4.5 和 GPT-5 仍能在其中 19 个合约上做出可用攻击,最高对应约 460 万美元的模拟损失。
随后,研究团队又让模型检查 2849 个没有已知漏洞的新合约,模型各自发现了两个新漏洞。
Mythos、Glasswing 与密码分析实验
2026 年 4 月,Anthropic 发布 Claude Mythos Preview 和 Project Glasswing。
Anthropic 当时表示,新模型能够在主流操作系统、浏览器和开源软件中发现并协助利用此前未知的漏洞,因此没有直接公开,而是先交给一组经过筛选的防守合作方。
前文提到的 Epoch AI 报告称,21 家主要机构在 6 月披露约 1500 个高危及关键漏洞,超过此前月度纪录的 3.5 倍;到了 7 月,又发现了将近 2500 个漏洞。
苏黎世联邦理工学院的弗洛里安·特拉默(Florian Tramèr)团队与 Anthropic 联合开展研究实验,让主流模型解答 191 道密码分析题。
弗洛里安表示,模型的密码分析能力增长很快。2025 年夏天,研究者甚至还不确定 AI 能否复现较简单的攻击,几个月后,模型已经开始发现此前没人注意到的漏洞。
Anthropic 随后也发布报告称,在这项实验过程中,Claude 甚至找到了针对 HAWK 的攻击。
HAWK 是一种面向抗量子场景设计的实验性签名方案,目标是不仅防住当前计算机,也防住未来算力更高的量子计算机。
“堡垒模式”与 Vitalik 的不同判断
基于上述变化,贾斯汀·德雷克呼吁币圈进入“堡垒模式”:把资产迁往没有暴露过公钥的新地址,尽量减少链上留下的线索。
但文中同时指出,这种做法更像“缓兵之计”,并不能阻止 AI 继续发现新的漏洞并盗取加密资产。
与此不同,以太坊核心创始人 Vitalik 在 9 月表示,「AI 黑客不会让网络安全失效」,同时称自己约 90% 的净资产仍在加密资产中。
按照文中的转述,Vitalik 认为,只要防守方同样使用 AI,并且能把“安全”定义得足够清楚,长期看反而可能更有利于防守。
问题不只是“链会不会被攻破”,还包括信用会不会被掏空
文章认为,AI 是否给币圈判了“死刑”,取决于这里所说的“币圈”究竟指什么。
如果指的是比特币、以太坊的底层算法马上被攻破,所有资产因此归零,文中明确称这种说法是“胡说八道”。
但如果讨论的是币圈中的资产安全和平台利益,局面已经变得严峻。AI 未必会让区块链消失,却会让“维持安全”越来越难。
项目方需要持续检查代码、修补漏洞。即便是有能力购买最强模型、掌握更多数据并拥有专业团队的大机构,也并不天然安全,甚至可能更容易成为攻击目标。
文中进一步指出,币圈是否还能存在,早已不只取决于区块链技术本身,也取决于资产信用。如果加密货币盗窃越来越频繁、平台信用被清空,即便底层代码没有被攻破,行业也可能失去存在基础。
行业开始自救,AI 公司也在获得更多规则制定权
文章称,币圈并未坐以待毙,平台、托管机构和链上项目已经开始自救。
在 Mythos 展示能力后,大型交易平台、托管机构和链上项目都希望尽早接入。有托管公司使用上一代模型检查系统,已经发现传统审计遗漏的问题。
Uniswap Labs 的负责人还在社交媒体上公开询问:「有没有认识 Anthropic 的,帮忙牵个线?」
到了 10 月,Anthropic 推出面向关键开源项目的 OSS Scanner,允许维护者申请定期扫描,一些加密项目也已提交申请。
从商业角度看,这只是工具提供方与需求方之间的正常关系;但从币圈长期强调的行业叙事看,这件事显得有些微妙。
在币圈叙事中,任何人都可以无需许可地部署合约,任何人都可以运行节点,去中心化意味着不应存在“许可证”概念。
但如果想获得 Anthropic 的安全扫描能力,就必须先接受 Anthropic 的审核,并遵守其规则。
安全之外,支付与分发也在形成新的依赖关系
这种依赖并不只出现在安全领域。
5 月 1 日,孙宇晨宣布上线 AI 中转站 b.ai,用一个接口聚合多家模型,支持稳定币支付和区块链登录。
10 月下旬,OpenAI 发布新规,自 11 月 20 日起,模型路由、AI 网关这类向第三方提供模型直连的服务,需要先经审查批准。b.ai 这类平台因此面临选择:要么接受上游的身份、风控与合规要求,要么放弃 GPT 相关模型。
文章认为,这条支线让 AI 与币圈的关系变得更复杂,已经不只是“谁杀死了谁”的问题。
一边是币圈为 AI 提供支付通道和分发网络,另一边是 AI 公司开始给币圈设定新的规则。双方形成了一种共生关系:币圈希望获得模型能力,模型公司则希望借助币圈了解能力由谁使用、以什么方式使用。
链上追踪也在引入 AI
币圈的自救还体现在资金追踪上。
例如 Chainalysis 已经在链上调查中引入 Agent 功能,利用多年积累的交易与案件数据,辅助跨链追踪、合规研判和报告生成。
文章最后认为,AI 是否已经给币圈判下死刑,目前仍无定论;但可以确定的是,AI 公司未来会在币圈掌握更多话语权,而没有 AI 能力的平台和机构,也将失去抗风险能力。
按文中的说法,更准确的表述或许是:过去依赖去中心化叙事的币圈,如今已经接到了一份最后通牒。
本文来自微信公众号「字母榜」(ID:wujicaijing),作者:苗正。




