
Anthropic 因旗舰模型 Fable 的数据留存政策,正遭遇多家大型企业客户限制使用。围绕零数据保留协议的争议持续近三个月后,Palantir、英伟达、博思艾伦、微软以及诺斯罗普·格鲁曼等机构,先后在内部部署、平台接入或业务测试中对 Fable 采取限制措施。
6 月 9 日政策调整触发争议
争议起点是 6 月 9 日 Fable 5 发布当天。Anthropic 在支持页面新增规定,所有 Mythos 级模型,也就是 Fable 和 Mythos 这两档模型,用户提交的提示词以及模型生成内容统一留存 30 天,理由是「信任与安全」。
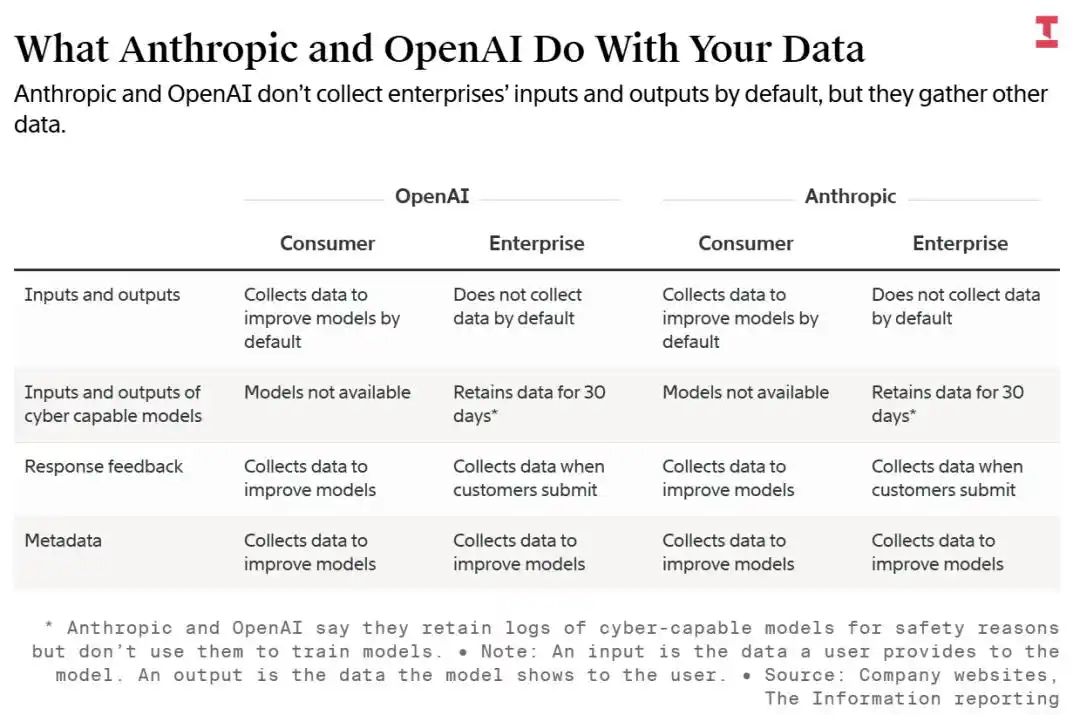
报道提到,若对话被安全系统标记为可疑,留存期限最长可达两年。更关键的是,这项政策覆盖已有的零数据保留(ZDR)协议,且没有关闭选项,属于强制执行。
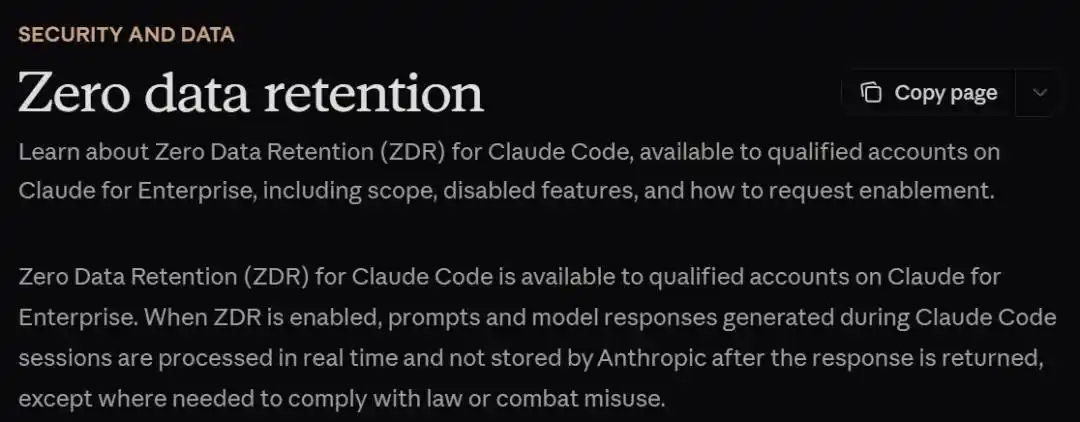
零数据保留通常被企业视为关键合同条款,尤其是金融、医疗和军工等行业。在这一机制下,企业发送给模型厂商的数据在处理完成后需要删除,不存储、不查看,也不能用于训练后续模型。
在 6 月 9 日之前,Anthropic 已向部分大客户提供 ZDR 条款,Opus 4.8 和 Sonnet 4.6 可适用该安排。但政策调整后,旗舰级的 Fable 不再支持这一做法。按照文中说法,企业若希望调用最强模型,就必须接受数据留存。
Anthropic 的解释与客户的反应
Anthropic 给出的解释是,Mythos 级模型能力更强。为了识别跨多次请求的高级越狱等新型攻击,系统需要保留日志进行监控。
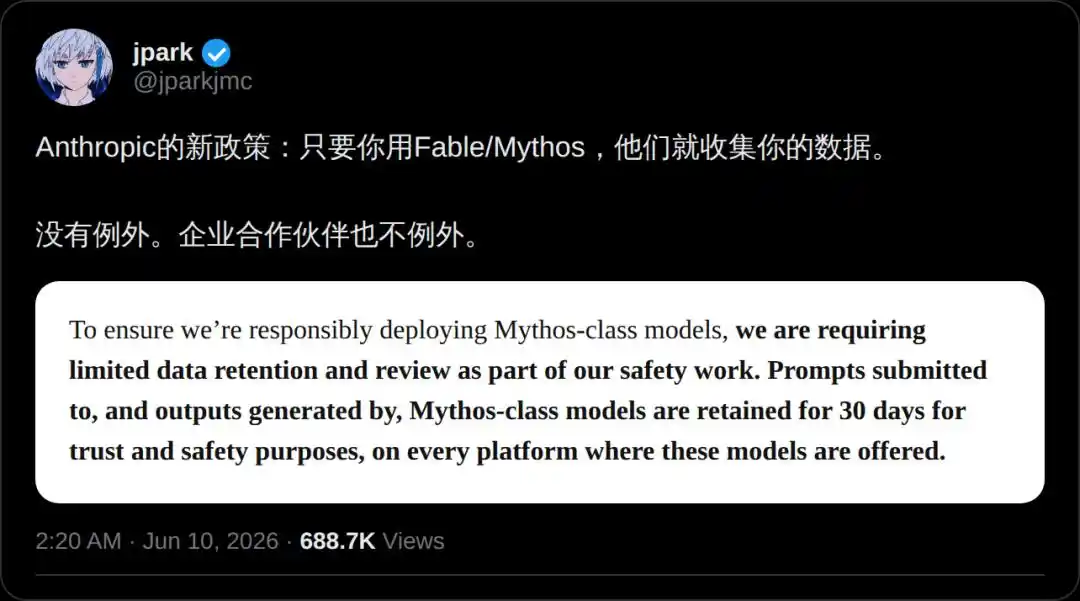
这套解释没有平息客户不满。创业公司 hillclimb 的 CEO Jun Park 当天在 X 上总结称:「Anthropic 的新政策是,只要你用 Fable 或 Mythos,他们就收你的数据,没有例外,企业合作伙伴也不例外。」
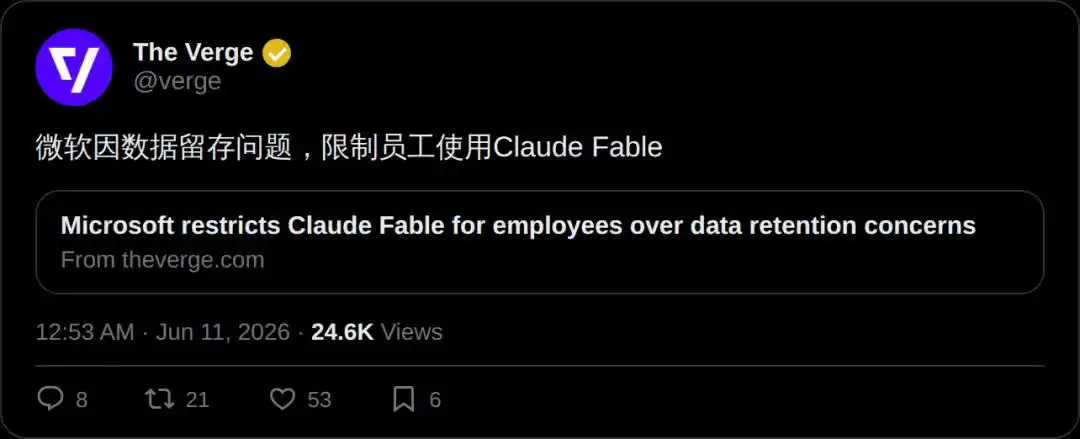
微软是动作较快的一家。报道称,在 Fable 5 发布不到一天后,微软就限制了内部员工访问,并要求法务部门先审查相关留存条款。最终,微软内部 Copilot 的模型列表中没有 Fable。
Palantir 公开施压
最早公开发难的是 Palantir。作为向政府和大型企业分发 AI 模型的平台,Palantir 高管此前曾与 Anthropic 就覆盖全部模型的「不可撤销」ZDR 承诺进行过长期沟通。但 6 月的新政策,被认为使这项承诺失效。
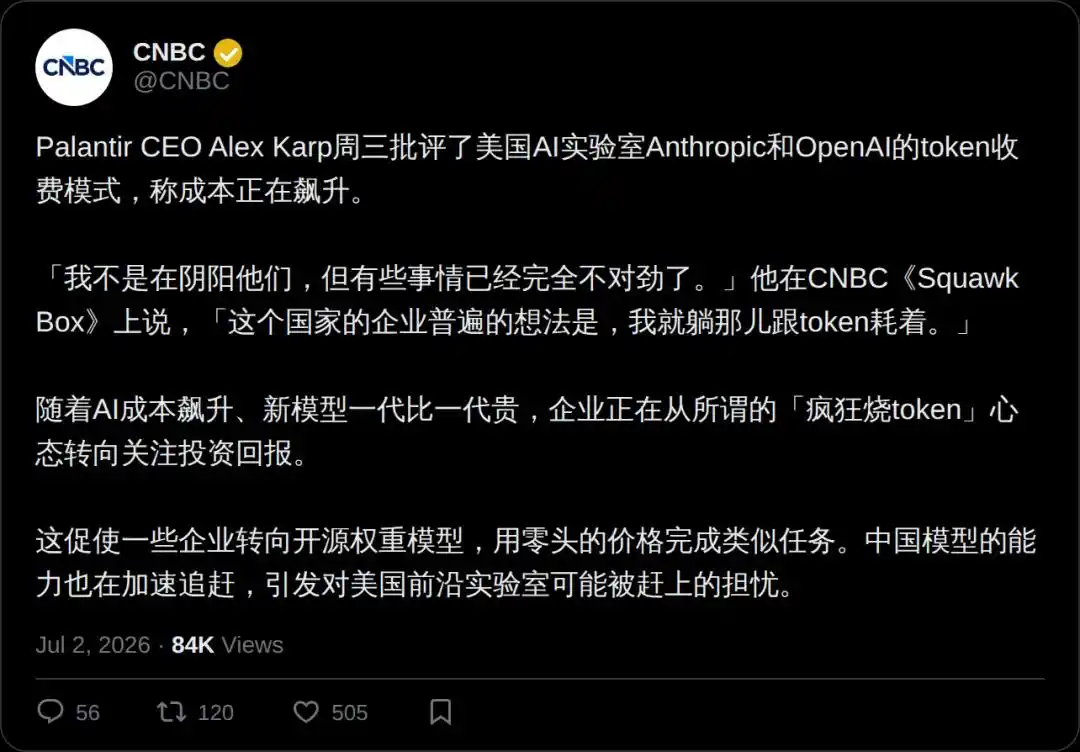
文中称,Palantir CEO Alex Karp 在 7 月初曾用约 20 分钟批评大模型实验室;在上周一场客户大会上,他又表示,企业已经受够了被 AI 实验室「虐待」。
Palantir 还向参会客户发放了一本名为《如何避免把你的 Alpha(核心优势)送给托管模型商》的手册,内容聚焦企业如何与 AI 厂商谈判 ZDR 条款。
据文中援引知情人士说法,Palantir 的态度是,在 Anthropic 给出不可撤销的 ZDR 之前,Fable 不会进入 Palantir 平台;客户若要使用,只能自行向 Anthropic 采购。
与此同时,Palantir 已将 OpenAI 的 GPT-6 Astra 接入平台,原因是 OpenAI 提供了 ZDR。
OpenAI 推出替代方案后,Anthropic 调整应对
8 月 19 日,OpenAI 宣布测试一套名为「私有安全处理(Private Safety Processing)」的系统。按照报道描述,这套系统与 Anthropic 的思路相反:客户数据保留在客户自己的基础设施中,或者由客户自有密钥加密;OpenAI 仅接收范围很窄的「安全信号」,不接触原始提示词和回复内容。
在这一方案下,滥用检测仍可进行,但不保留原始数据,前沿模型也继续支持 ZDR。
9 月 1 日,Anthropic 在发布 Fable 5.1 的同时,推出了「企业前沿安全保障(EFS)」方案。文中称,这套方案的逻辑与 OpenAI 的方案接近:数据存放在客户云环境中,密钥由客户持有,Anthropic 的系统负责扫描滥用信号,再交由客户审核。
Anthropic 官方表示,该方案与 100 多家金融、医疗和电信行业客户共同建设,其中包括多位首席信息安全官。Anthropic 还在博客中提到,受监管行业企业「确实发现需要留存数据的模型很难用」。
EFS 未能消除合同层面的疑虑
虽然 Anthropic 推出了新方案,但争议没有结束。报道指出,EFS 目前仍采用邀请制,要到秋季才分阶段上线,而且 Mythos 5.1 还不适用。
更受企业法务关注的是,条款中保留了一个可撤销选项,即 Anthropic 可以随时取消这一安排。按照文中的表述,这正触及 Palantir 长期坚持的「不可撤销」要求。
在企业看来,如果承诺可以被单方面收回,那么今天接入 EFS 后输入核心代码,未来一旦被取消,数据处理流程就可能重新回到 30 天留存规则。
多家机构开始设防
报道将 9 月 14 日称为一份「设防名单」浮现的时间点。博思艾伦 CTO Bill Vass 直言:「我们有点担心 Fable 会学走我们的代码。」
文中还提到,一家为数百万美国家庭供电的公司,原计划让 Fable 测试核心电网,但因 Anthropic 无法给出保证,项目最终取消。英伟达则将供应链 AI 从 Fable 调整为自家的 Nemotron,只让 Fable 处理部分开源代码任务。诺斯罗普·格鲁曼则选择在本地机房运行开源模型,并采取物理断网方式隔离。
争议的核心,不只是数据是否被用于训练。对于大型企业来说,即便合同禁止训练用途,在 30 天留存期内,模型提供方仍可能接触企业最核心的业务逻辑、代码和商业信息。
企业使用份额与安全报告加剧担忧
根据 Ramp 对 7 万多家美国企业的统计,Fable 5 上线两个月后,其支出份额维持在 11%,而开源模型的 token 份额则从 11% 升至 62%。
在争议持续期间,Anthropic 还发布了一份威胁情报报告,展示其如何在后台识别恶意行为。报道列举称,一组黑客曾使用 Claude 反复修改漏洞利用代码,直到成功;另一组攻击者则在中途将 API 密钥替换为受害者的密钥,并在这一操作发生时被发现。
按照文中的描述,这份报告原本是为了展示安全能力,但不少大型企业读完后产生了更强烈的不安:如果模型提供方能够详细看到恶意用户在什么时间、如何调用模型并完成什么操作,那么企业自身在使用同类服务时,对厂商可见范围的担忧也会被放大。
这场持续三个月的争执,表面围绕数据留存展开,背后则指向同一个问题:企业愿意把多少核心业务信息交给模型供应商,以及后者究竟掌握多大的可见权限。