
Bitget 与 THORChain 围绕被盗资金流向的争议,在 9 月 26 日继续发酵。Bitget CEO Gracy 当天在 X 平台发文,要求 THORChain 拒绝为平台 9 月 24 日被盗事件中已知的攻击者地址提供服务。她表示,去中心化是设计原则,不是给已知赃款开绿灯的挡箭牌。
THORChain随后回应称,协议与比特币、以太坊、BNB Chain 一样,属于无需许可的基础设施。当已知赃款流经这些网络时,它们同样无法被要求承担审查责任。不过,这一说法引发外界质疑,因为 THORChain 在自身遭遇安全事件时曾快速停机。
RUNE成交放大,争议直指跨链兑换通道
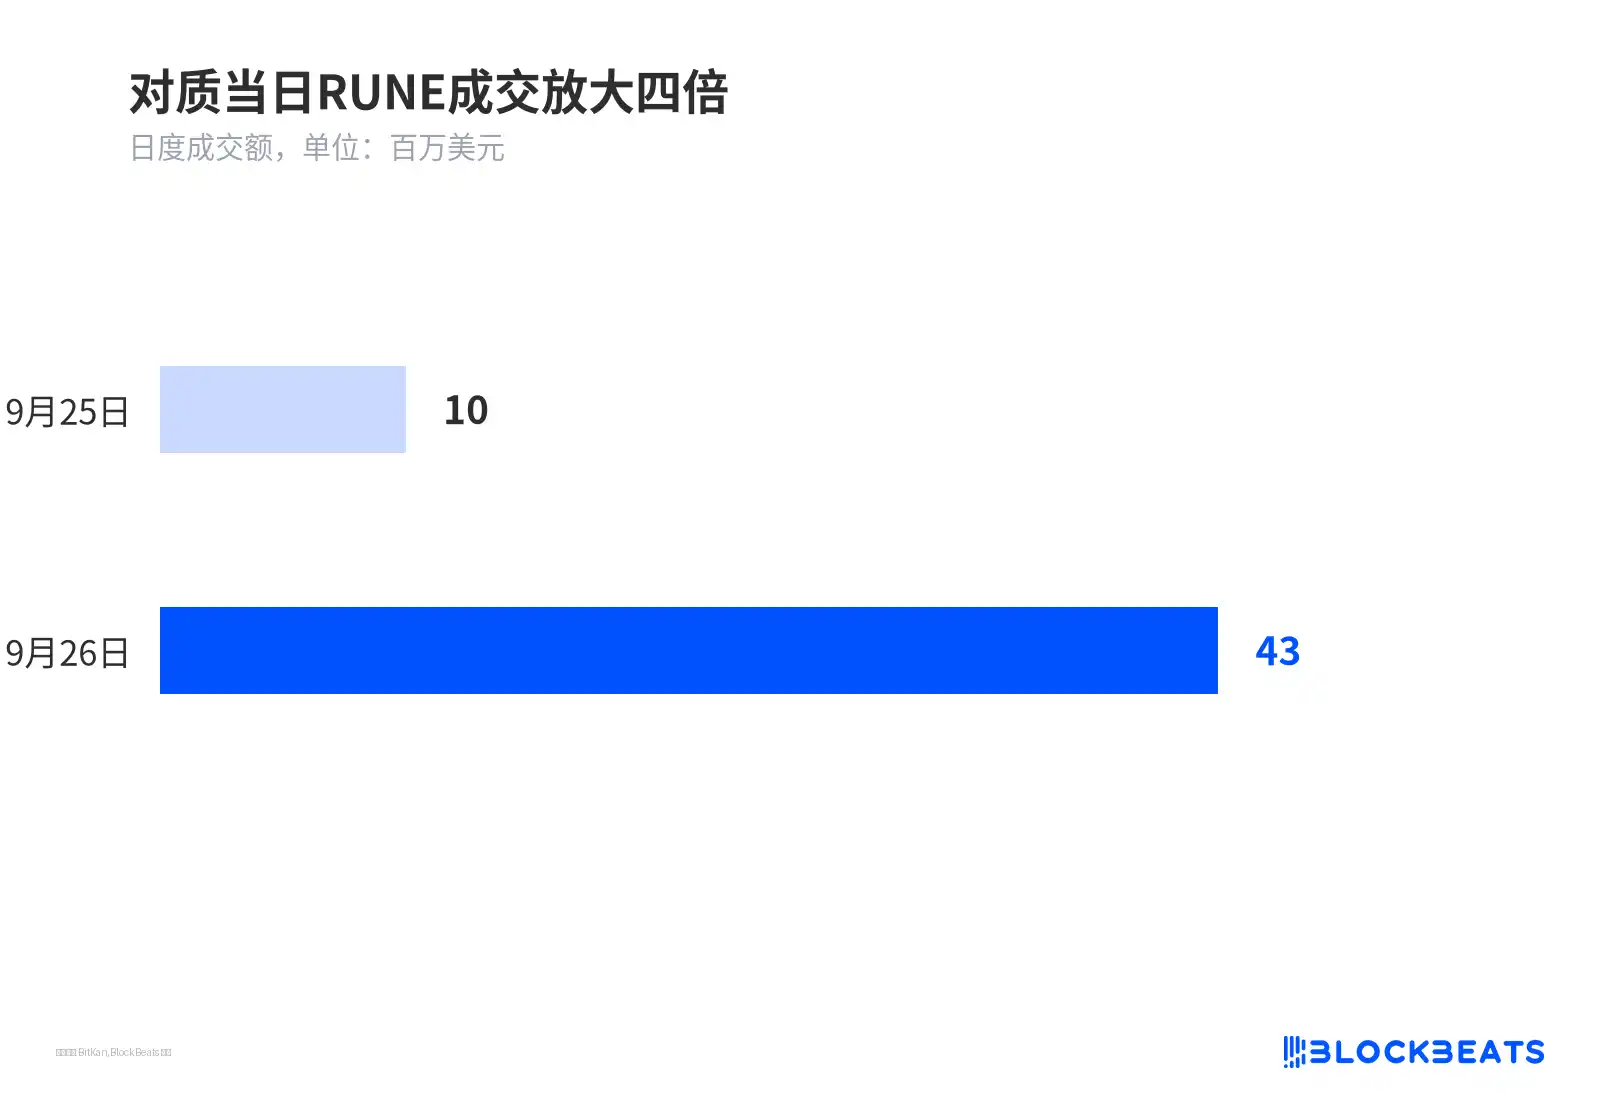
文章指出,随着赃款流入,RUNE 手续费收入增加,RUNE 也出现明显放量上涨。对质当日,RUNE 成交放大四倍。
THORChain 的机制是让不同链的原生资产直接在流动性池中互换,用户不必先把 ETH 包装成映射资产。这一步跳过了包装环节,也绕开了包装资产背后的发行方。
这一结构带来的结果是,Circle 和 Tether 可以冻结 USDC、USDT,但一旦被盗资产被换成原生 BTC,就不存在中心化主体可以按下退回键。对攻击者而言,这正是关键出口:无需实名验证,没有账户冻结环节,流动性池又足以承接大额兑换,XRP、ETH、BNB 都可以被换成更难追回的原生 BTC。
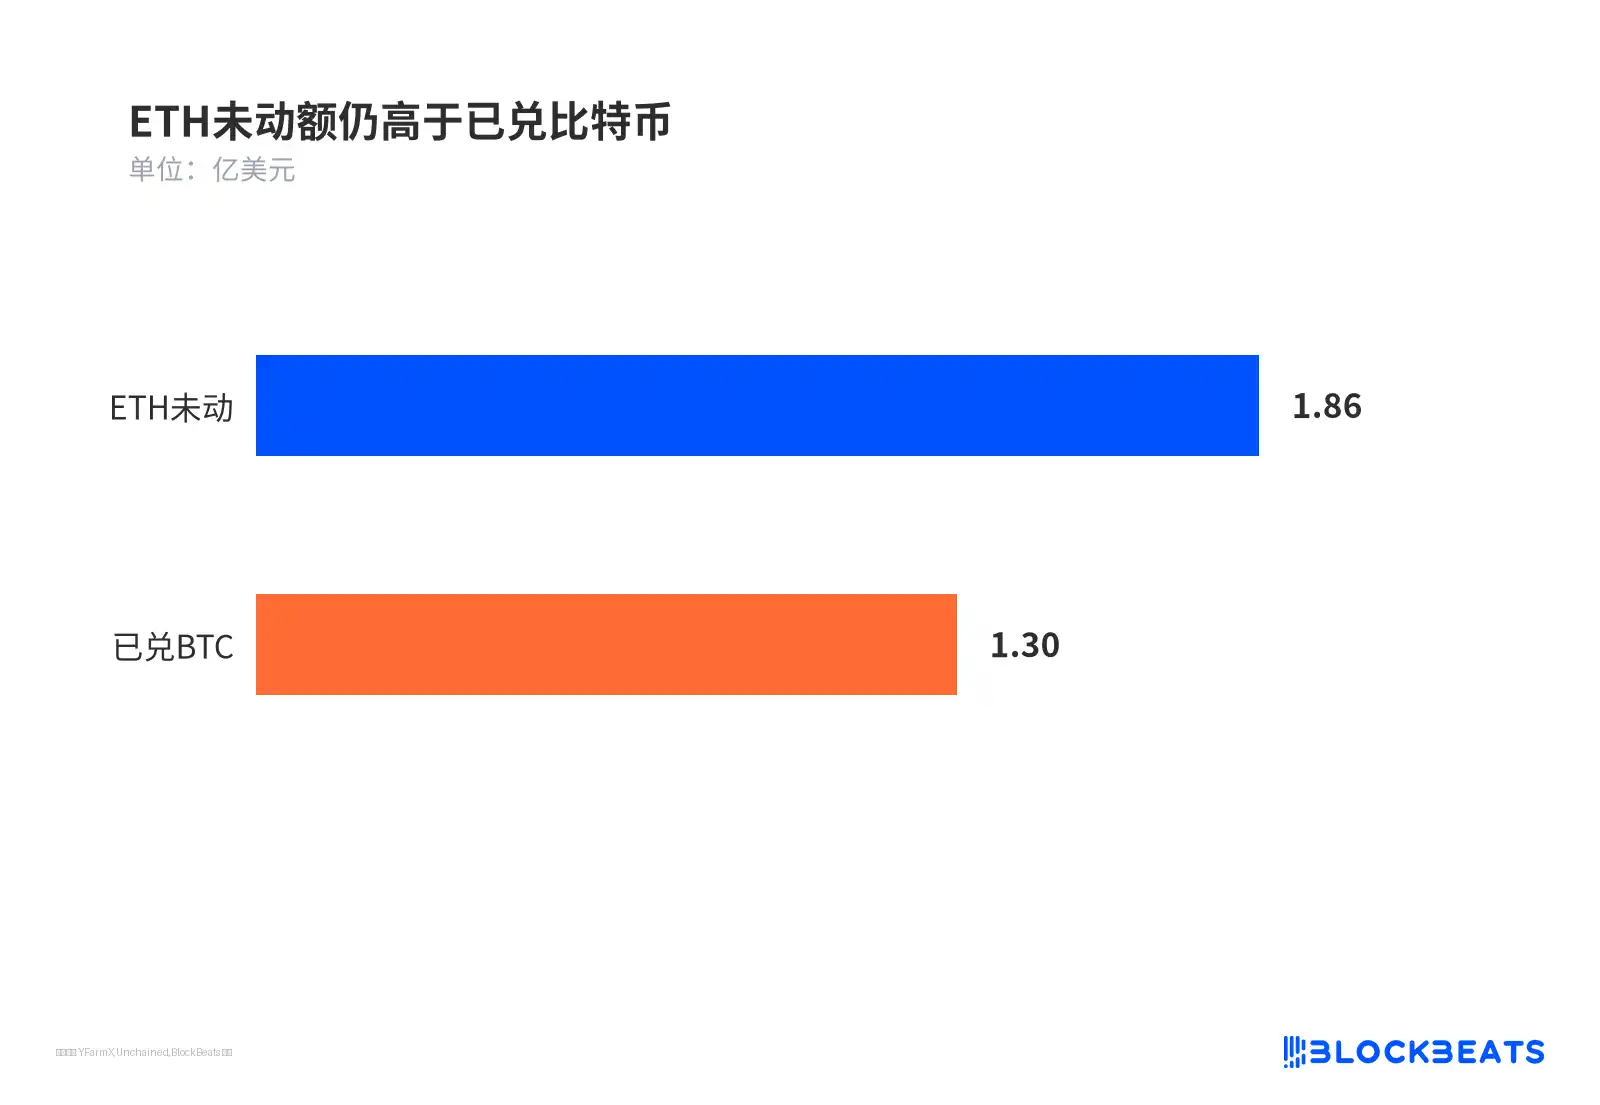
链上追踪显示,约 1.03 亿枚 XRP,按文中口径约合 1.57 亿美元,已经通过 THORChain 兑出;而 ETH 的大头仍未移动。
每一笔兑换都会产生手续费,收入流向节点和流动性提供者。这也是 RUNE 对成交量敏感的原因,攻击者的兑换路径因此与代币价格表现直接关联。
TSS 金库机制成争论焦点
围绕 THORChain 是否应当拦截相关交易,争议核心落在其金库和治理结构上。THORChain 的金库运行在阈值签名(TSS)机制下,一组节点分别持有碎片化密钥,达到门槛后才能将池中资产转出。只要满足签名门槛,资金就可以被移动,因此其背后并非完全不存在可问责的治理层级。
交易平台和链上追踪方的质疑也集中于此。按照文中说法,THORChain 扮演的是用户与原生链之间的中介,只不过这个中介被分散化了。THORChain 官方则坚持自身是无需许可的基础设施,不应承担执法角色,并把问题再次抛回给比特币和以太坊。
这场争论的结构很清楚:受害方要求拦截,协议强调中立,第三方则追问谁应负责。分歧的关键不在于「默认不审核单笔交易」,而在于「是否根本没有能力审核」。从理论上说,节点集体可以拒绝签名,真正的问题是它们是否愿意这么做。
自盗事件中曾约两小时协调停机 39 天
THORChain 今年 5 月 15 日曾遭遇一起安全事件。恶意节点利用与阈值签名相关的漏洞,从单一金库中转走约 1070 万美元。协议自动检测后停止签名,社区在约两小时内完成协调停机,交易随后暂停 39 天,直到 6 月 23 日才恢复。
当协议自身承受损失时,节点反应速度很快。文中提到,暂停某条链交易的投票门槛并不高,3 票即可生效,4 票可以撤销。这被视为判断协议「是否有能力拦截」的一项直接证据。
Bybit案例显示,关键差别在治理意愿
2025 年 Bybit 事件则呈现出另一面。根据文中数据,在当时约 14.6 亿美元被盗资金中,研究估算约 12 亿美元经由 THORChain 从 ETH 换成 BTC,占比约 85%。期间,三名验证者曾投票暂停 ETH 交易,但这一决定在数分钟内被四票推翻。
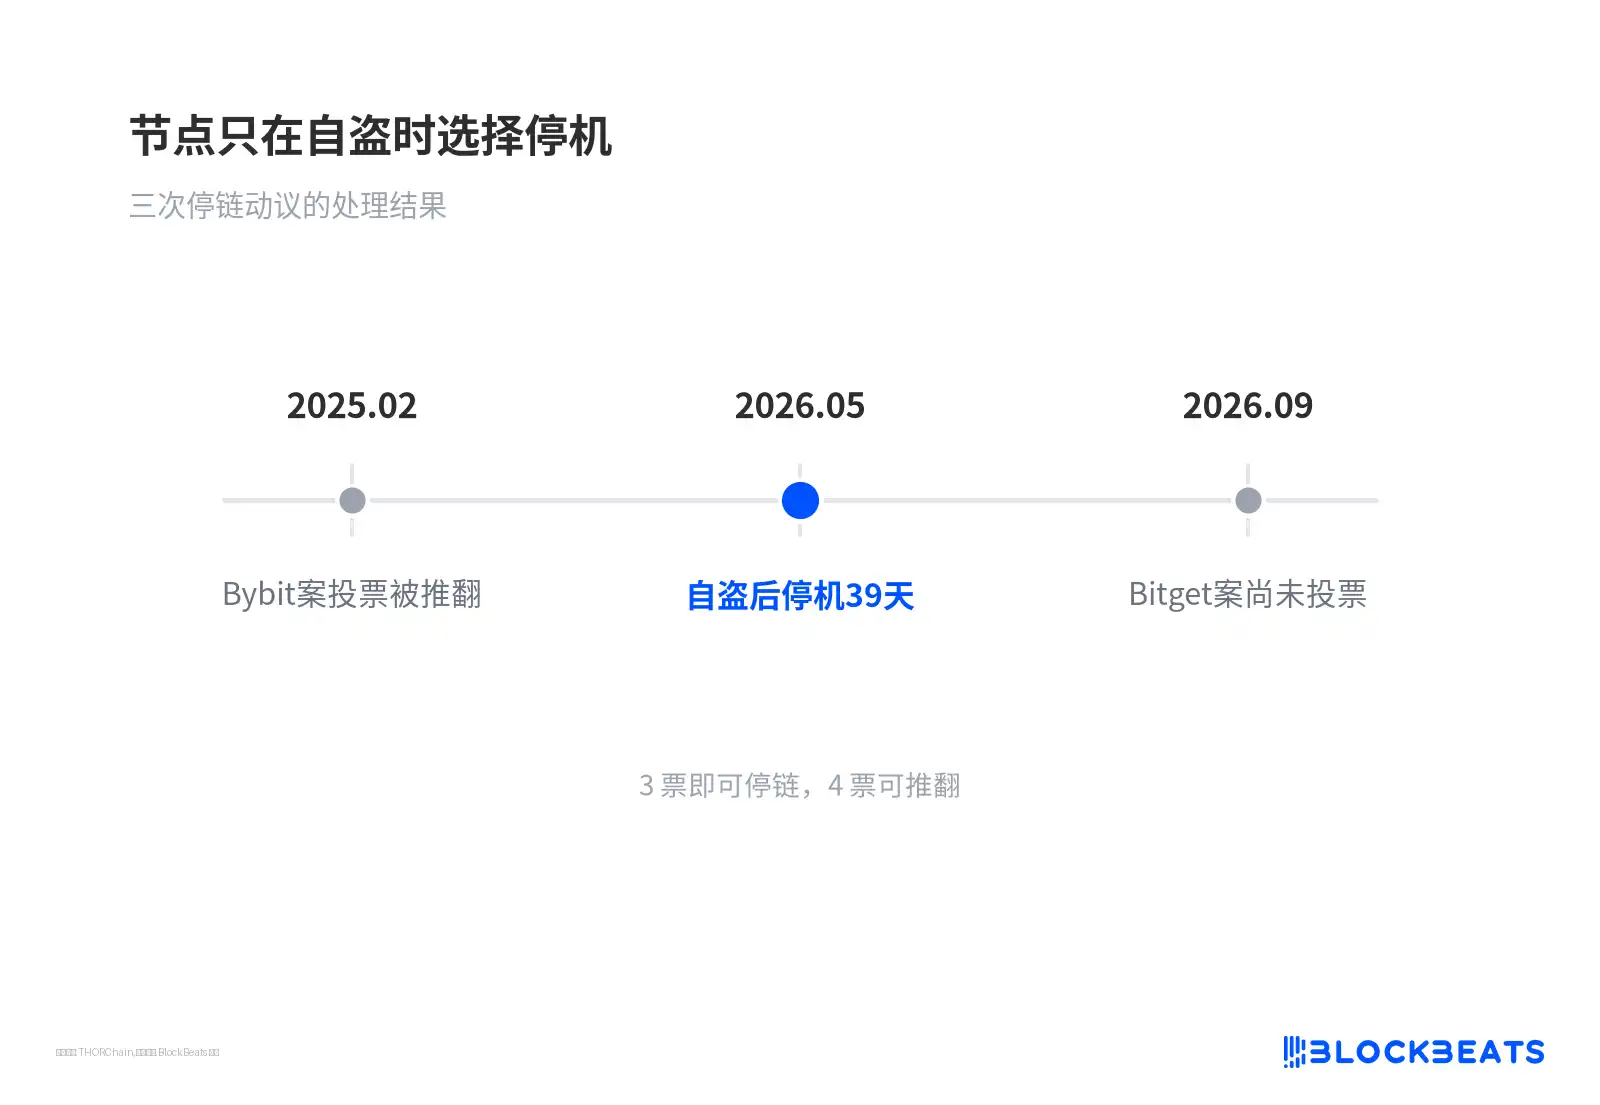
事件发生后,核心开发者 Pluto 辞职;同一天,FBI 发布公告,要求虚拟资产服务商拦截相关地址。最终,THORChain 仍维持无需许可的立场。
对比这两次事件,文章认为主要差别来自治理意愿,而不是技术能力。截至目前,节点尚未针对 Bitget 事件发起新的停链投票。
Bitget损失上修至约 3.875 亿美元
Bitget 被盗金额已从 3.516 亿美元上修至约 3.875 亿美元。虽然这一规模低于 Bybit 案,但文中指出,争议的重点并不只是金额本身,而是已有多少资金通过 THORChain 完成兑换,以及节点是否会再次推动停链投票。
目前,已确认经 THORChain 兑出的资金约为 1.57 亿美元。
在这场争议中,前者对应治理意愿,后者则关系到市场定价。对 RUNE 持有人来说,短线成交脉冲与长期合规叙事压力,正在同一张账上被重新计量。