
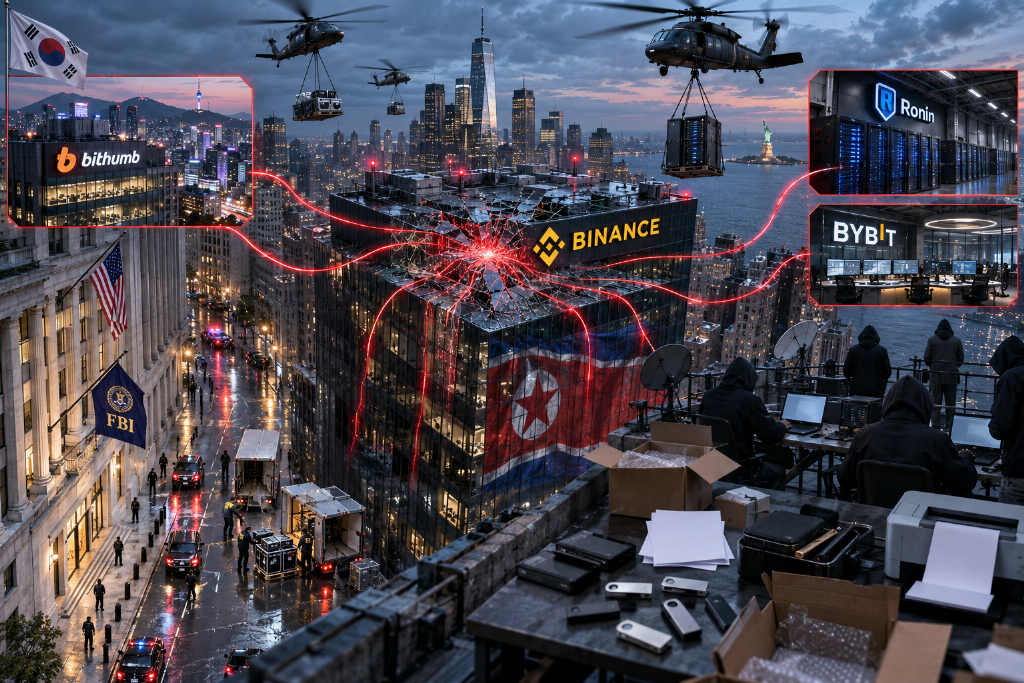
2026 年 10 月 30 日凌晨,币安 9 条链上的热钱包被同时攻破,链上转出超过 62.6 亿美元。10 月 31 日,美国联邦调查局(FBI)表示,朝鲜黑客组织参与了币安被盗事件;特朗普则称,若证实为朝鲜所为,美方将与朝鲜进行交涉。
据深潮 TechFlow 统计,2017 年至 2026 年间,与 Lazarus 及朝鲜相关联的黑客共涉及 37 起加密盗窃案件,估值合计约 118.17 亿美元。从 2017 年攻击韩国交易所 Bithumb 盗走 700 万美元,到币安一夜损失数十亿美元,朝鲜相关黑客在不到十年时间里,已成为加密行业最受关注的攻击力量之一。
从一份 PDF 到 6.2 亿美元失窃
2022 年初,加密游戏 Axie Infinity 母公司 Sky Mavis 的一名高级工程师收到一条 LinkedIn 消息,对方自称某家公司招聘人员,并开出颇具吸引力的薪酬方案。该工程师经历多轮面试后,收到一份 PDF 格式的录用通知。文件被打开后,间谍软件进入了 Sky Mavis 的内部系统。
Ronin Bridge 当时采用 9 个验证者节点的权威证明机制,提款需要 5 个节点签名。攻击者借助被感染的工程师电脑进入 Sky Mavis 的 IT 基础设施,拿到 4 个验证者密钥。第 5 个签名则来自一项未被撤销的旧授权:2021 年 11 月,Sky Mavis 曾请求 Axie DAO 在交易高峰期协助签名,这项临时授权在 12 月停用,但访问权限并未撤销。
2022 年 3 月,Ronin Bridge 上有 6.2 亿美元被转走。一个月后,FBI 将这起攻击归因于朝鲜 Lazarus Group。报道将这起事件概括为:一份假 offer,加上一项被遗忘的授权,最终造成 6 亿美元级别损失。
类似剧本随后反复出现,但手法持续变化。2022 年 6 月,Harmony Horizon Bridge 被盗 1 亿美元,攻击者伪装成区块链开发者,以内部人员身份获取系统权限。2023 年,Atomic Wallet、Alphapo、CoinsPaid、Stake.com 接连遭到攻击,累计损失超过 2.38 亿美元。到 2024 年 7 月,印度交易所 WazirX 又被盗 2.35 亿美元。
这些事件的共同点并不在于具体技术路径,而在于攻击起点往往是人。报道将其总结为:找到一个人,骗过这个人,再借这个人打开一扇门。
Bybit 与币安:攻击规模继续抬升
2025 年 2 月,Bybit 冷钱包被转走 15 亿美元。Paradigm 安全研究员 samczsun 在复盘中称,攻击者并未直接攻击 Bybit,而是渗透了其多签钱包服务商 Safe{Wallet} 的基础设施,并在其中植入恶意代码,针对 Bybit 的冷钱包签名流程实施攻击。按这一说法,即便 Bybit 自身安全措施没有明显缺口,只要上游供应链被攻破,防线仍可能失效。
8 个月后,币安成为新的目标。币安事后公布的调查结果显示,一名运维工程师的笔记本电脑遭到入侵,攻击者借此渗透内部系统,并利用 EIP-7702 让热钱包签署了一张委托授权。神鱼在链上复盘中拆解攻击合约逻辑时称:「攻击者的程序只认一个主人,只做一件事:转钱。」
从 Ronin 到 Bybit,再到币安,单次攻击规模从 6 亿美元级别升至 15 亿美元,再到 62 亿美元以上。报道认为,这几起事件都体现出同一条路径:攻击从人开始,社工仍是核心入口。
朝鲜 IT 工人渗透到公司内部
如果说 Lazarus 的外部攻击更像破门而入,那么朝鲜 IT 工人的潜伏则更接近直接进入公司内部。
2024 年 10 月,CoinDesk 发布调查称,记者通过追踪区块链支付记录和内部线索发现,超过 24 家加密公司在不知情情况下雇佣了朝鲜 IT 工人,其中至少 12 家公司确认曾在员工名单中发现疑似朝鲜籍员工。被点名的项目包括 Cosmos Hub、Injective、ZeroLend、Fantom、Sushi、Yearn Finance 和 Truflation。
MetaMask 安全研究员 Taylor Monahan 表示,至少 40 个 DeFi 协议在发展过程中曾雇佣朝鲜 IT 工人,时间跨度长达 7 年。这些人使用伪造护照、签证和精心编造的简历,通过 Telegram、Discord 和 Indeed 投递申请,重点瞄准招聘流程松散、以加密货币发薪的初创团队,远程工作时几乎不打开摄像头。
据联合国估算,朝鲜 IT 工人每年可为政权带来最高 6 亿美元收入,而个人只能保留其中 10% 至 30%。
2024 年 3 月,Blast 链 NFT 游戏 Munchables 提供了一个典型案例。该项目雇佣了一名化名「Werewolves0943」的开发者。链上调查员 ZachXBT 追踪后称,这名开发者是朝鲜间谍,并利用开发权限从项目中转走 17,400 枚 ETH,价值约 6200 万美元。随后,在 Blast 创始人 Pacman 和社区多方施压下,这名开发者在 8 小时内交出全部私钥,被盗资金得到全额返还。报道提到,外界并不清楚其归还原因,只提到一种猜测:身份暴露后继续持有赃款,可能带来更大风险。
Sushi 的情况则不同。2021 年 9 月,Sushi/MISO 平台被盗约 300 万美元。事后调查显示,两名化名「Anthony Keller」和「Sava Grujic」的前承包商在被解雇后仍保留代码库访问权限。Sushi 后来还雇佣了另一名疑似朝鲜籍承包商「Gary Lee」。
2023 年,Truflation 创始人 Stefan Rust 发现团队中有 5 名疑似朝鲜工人,占员工总数超过三分之一。此后,该公司遭遇一次约 500 万美元的私钥泄露攻击。
CrowdStrike 数据显示,朝鲜 IT 工人在 12 个月内渗透了超过 320 家公司,同比增长约 220%。这些人使用虚假身份,在美国本土雇人架设多台电脑并集中远程办公,以伪造地理位置,还会借助生成式 AI 应对视频面试。安全公司 KnowBe4 也曾披露,一名通过正常招聘流程入职的「员工」在上班后立即开始部署恶意软件。
一次面试中的细节
2026 年 8 月,一名韩裔美国记者在 MetaMask 安全研究员 Taylor Monahan、SEAL Alliance 的 Nick Bax 和 Ump Labs 协助下,伪装成招聘人员「Sophie Wang」,通过视频面试接触到一名疑似朝鲜国家级黑客。
这名求职者自称「Justin Lim」,称自己住在美国加州长滩,但其口音被判断为韩国腔。根据链上线索和身份信息,他的真实驻地很可能是俄罗斯海参崴,并曾在 2022 年从 MetaPlay 盗取约 270 万美元。
面试中,他展示了较强的技术能力,包括讲述如何 fork Velas 网络并让 The Graph 兼容运行;面对不熟悉的 OpenSea Seaport 协议和 Uniswap v4,也会当场调出文档分析。报道提到,当面试官提到朝鲜从 Bybit 盗走 15 亿美元时,他露出了整场面试中唯一一次微笑。
最后,面试官要求他对金正恩说一句负面评价。短暂沉默后,他退出了 Zoom,随后以「网络不稳定」为由要求改用 Discord 或 Telegram 继续沟通。再次被追问时,他只回复:「对这个人了解不多。」
报道称,在朝鲜,公开批评最高领导人可能导致三代人被送入政治犯集中营。此后,安全社区开始广泛建议将这一测试用于招聘筛选:要求候选人对金正恩作出负面评价,许多朝鲜开发者会选择回避。
「秘密战争」与黑客培养体系
据脱北者张世律(Jang Se-yul)向 Business Insider 披露,朝鲜的网络战项目可追溯至 1980 年代,内部代号为「秘密战争」。在其说法中,朝鲜很早就意识到,在常规军力远弱于美韩联军的情况下,网络作战是成本较低、回报较高的不对称武器。
培养一名朝鲜黑客大约需要 9 年。起点是金策工业综合大学(原名自动化大学),每年从约 5000 名申请者中录取 100 人。筛选首先看政治出身。朝鲜的「成分」体系将公民划分为 3 个主要阶层和 56 个子类别,并记录在户籍档案中。
学员每天上 6 节、每节 90 分钟的课程,学习编程语言和操作系统,深入研究 Windows 架构,并被要求独立编写恶意软件,而不是依赖现成工具。毕业后,这些黑客会被分配到以国家为目标的行动小组,在海外以合法企业员工身份潜伏约 2 年,学习当地语言和文化。
张世律称,这类岗位薪酬很高,每月最高可达 2000 美元,是朝鲜大使工资的两倍。奖励还包括平壤一套超过 185 平方米的公寓,以及全家迁入首都的资格。他说:「培训黑客的成本极低,这就是一个贫穷的国家也能在这个领域投入巨资的原因。」他还表示:「这是一场不用开枪的战争。」
Lazarus 之外:多支队伍与多套名称
美国财政部在 2019 年制裁了 Lazarus Group、BlueNoroff 和 Andariel 三个实体,并指出它们均受朝鲜侦察总局(RGB)控制。不过,报道指出,「Lazarus」更多只是外界对一个庞大国家级网络攻击体系的统称。
samczsun 在 Bybit 事件后的分析中梳理了这一组织网络的不同分支:
- TraderTraitor:专攻交易所、托管商和钱包系统,常用鱼叉式钓鱼和假工作机会。Ronin、WazirX 和 Bybit 被归入这支队伍的攻击案例。
- AppleJeus(Citrine Sleet):围绕加密场景开发木马化软件。2024 年对 Radiant Capital 的渗透被视为代表案例,还曾利用 Chromium 零日漏洞 CVE-2024-7971 部署 FudModule Rootkit。
- BlueNoroff(Sapphire Sleet):早期主要攻击银行和 SWIFT 系统。2016 年曾试图从孟加拉国央行转走 10 亿美元,实际到手 8100 万美元;目前已转向加密和 VC 领域。
- Famous Chollima:通过虚假身份进入科技和加密公司,形成内部渗透能力。CrowdStrike 追踪到的 320 家被渗透公司,主要被归因于这支队伍。
- DangerousPassword:以钓鱼邮件和伪造视频通话应用等低成本方式大范围撒网。
报道同时提到,这些分支之间在成员、工具和基础设施上存在大量交叉,不同安全机构给出的命名也不一致,例如 Diamond Sleet、UNC4899、Contagious Interview、Wagemole,往往指向同一类对手的不同面具。
AI 已进入攻击全流程
币安事件发生后,马斯克在 X 平台发帖称:「Everyday is Zeroday」。报道将这句话与微软威胁情报部门的一份专项研究联系起来。该报告显示,朝鲜活跃的 8 个主要黑客组织中,已有 3 个将 AI 工具深度整合进日常攻击流程,并在微软定义的网络威胁 AI 应用成熟度模型中达到最高等级。
按报道描述,AI 的使用已不再停留在外围实验,而是覆盖前期侦察、社工钓鱼、身份伪装、恶意软件编写以及软件供应链投毒等多个环节。那些过去需要数周准备的钓鱼邮件、伪造简历和恶意代码,如今可以批量生成并自动迭代。
从 Bithumb 的 700 万美元,到 Ronin 的 6.2 亿美元;从 Bybit 的 15 亿美元,到币安的 62 亿美元以上,单次攻击规模持续抬升。报道最后指出,加密行业面对的并非零散黑客,而是一个核武国家投入的整套网络战力量,而且这个对手仍在变强。



