


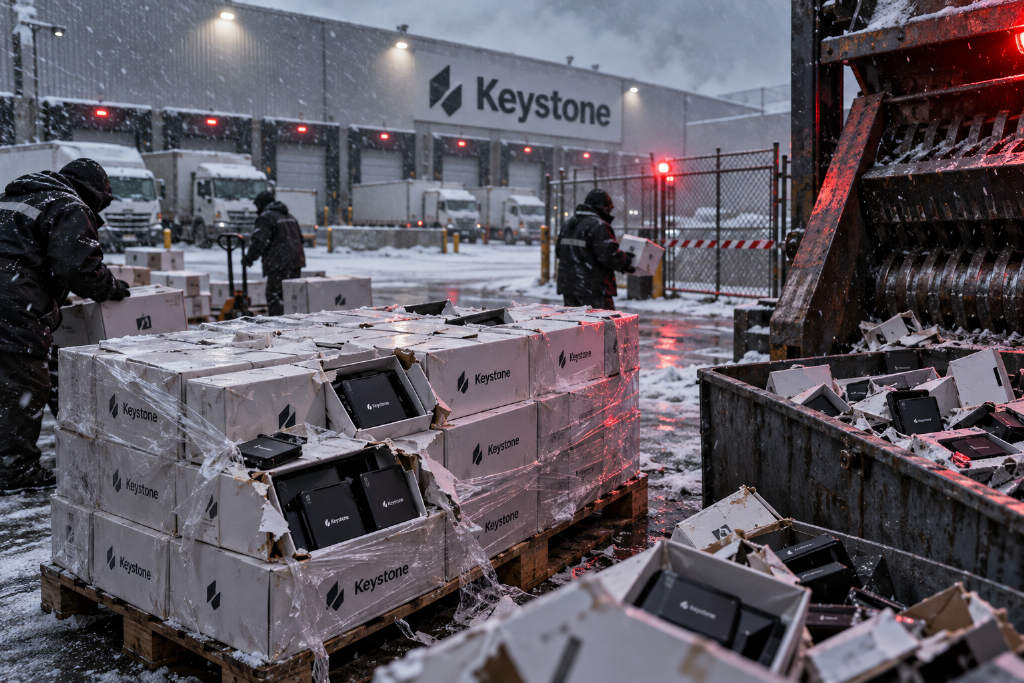
硬件钱包厂商 Keystone 表示,在一次网站安全事件暴露出可让假冒设备通过真伪校验的密钥后,公司将销毁 18,835 台未售硬件钱包,并暂停发货。
根据 Keystone 周一在 X 发布的说明,攻击者于 10 月 20 日通过一家第三方数据监测工具中的漏洞进入公司网站。事件暴露了 2024 年至 2026 年的 25,964 条买家记录,涉及姓名、联系方式、收货地址和订单信息;另有 12,873 条未付款结账记录也可能受到影响。
泄露密钥可让假冒设备通过认证
Keystone 表示,被窃取的密钥会在生产过程中写入设备,之后无法更改。该密钥可让钱包通过在线真伪校验,这意味着假冒设备存在被识别为真品的风险,进而可能威胁用户资金安全。基于这一点,公司决定销毁 18,835 台未售库存。
公司同时表示,此次事件并未暴露助记词、私钥或钱包凭证。
部分客户数据未按 180 天政策删除
Keystone 还披露,部分客户记录原本应按照公司 180 天的数据保留政策删除,但自动删除工具发生故障,而公司未能发现这一问题。
Keystone 写道:「我们未能履行按时删除客户数据的承诺,我们接受对此次失误的责任。」
硬件钱包行业近期连续出现安全事件
这起事件发生前,硬件钱包行业今年已出现多起攻击案例。Ledger 方面,犯罪分子曾对通过东南亚经销商售出的设备进行改装,在设备中加入隐藏组件,以便在初始化过程中窃取恢复短语。Coldcard 方面,其助记词生成软件中的一个漏洞曾让攻击者能够重建私钥,并远程转走钱包资产。
Keystone 的最新说明发布前一天,另一家硬件钱包厂商 Foundation 也披露了一起独立安全事件。该公司称,攻击者发送了看似来自其官方域名的钓鱼邮件。
Foundation 同样发现旧数据副本未被清理
Foundation 表示,已识别出超过 23,000 次钓鱼邮件尝试,且没有证据显示 Passport 设备或私钥遭到破坏。
该公司还发现,其 60 天数据删除流程遗漏了较旧的数据库副本。根据后续更新,攻击者可能接触到包含约 5,600 个邮寄地址和 5,200 个电话号码的记录,但公司无法确认其中有多少实际被访问。
10 月 20 日前交付设备可继续使用
Keystone 表示,凡是在 10 月 20 日之前交付的设备,只要能够通过认证,仍可安全使用。对于在该日期之后收到、且使用旧密钥的设备,客户在使用前应进行进一步核验。
公司称,单凭这次事件,用户无需转移资产;同时提醒用户警惕虚假的召回通知或资产迁移信息。
后续措施包括更换密钥和缩短数据保留期
Keystone 表示,后续将在新设备中更换认证密钥,把官网销售模式调整为预售,并将客户数据保留期缩短至 90 天。