


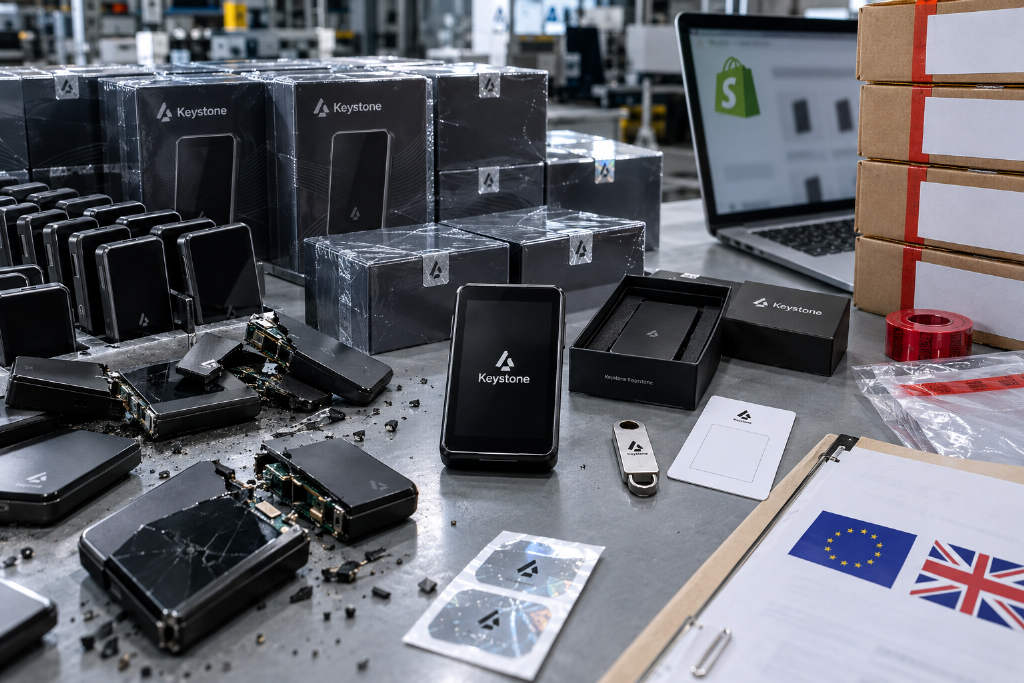
硬件钱包厂商 Keystone 10 月 26 日在 X 平台发文称,在官网遭入侵后,攻击者还获取了用于设备真伪校验的 WebAuth 密钥。由于这一密钥会在生产阶段写入设备,后续无法擦除或重写,公司决定销毁库存中的 18835 台设备,并暂停所有尚未发出的官网订单。
Keystone 表示,风险的关键在于这把密钥的工作方式。公司会在制造过程中将其烧录进设备,之后无法删除或改写。如果有人持有这把密钥的副本,就可能制造出能通过 Keystone 官方验证页面检查的假冒设备。公司称,这种情况可能导致用户资金被盗。
基于这一风险,Keystone 正把工厂生产切换到一把新的密钥;对官网下单但尚未发货的订单暂停发货;在搭载新密钥的设备完成生产前,新设备只接受预订。
Keystone 同时强调,这把密钥不参与助记词生成、私钥派生,也不用于交易签名。
哪些设备可以信任
Keystone 表示,10 月 20 日之前送达的设备——也就是其监控系统发现网站异常访问的当天之前送达的设备——如果能够通过真伪认证,可以被信任。
对于 10 月 20 日之后收到、且仍搭载旧密钥的设备,Keystone 表示:「即便检查通过,我们也无法完全排除它是假冒设备的可能性。」公司要求这部分用户在使用前先联系客户支持。
Keystone 还表示,不会要求任何人把设备寄回;凡是提出此类召回要求的,均属诈骗。
客户数据暴露范围
在这份声明中,Keystone 也更新了 10 月 24 日首次披露的数据泄露影响范围。公司称,此次入侵涉及其 Shopify 商店中的 51083 条买家记录。
其中,25119 条关联的个人信息此前已经被删除;但 2024 年至 2026 年的 25964 条记录中,仍保留了姓名、联系方式、收货地址和订单信息。
另有 12873 条未完成付款的结账记录,也保留了姓名、联系方式和收货信息,不过 Keystone 表示,其中部分信息可能并不完整或并不准确。
Keystone 称,公司已于 10 月 24 日要求 Shopify 删除保留超过 30 天的结账记录中的个人数据。
删除工具失效导致数据超期保留
Keystone 表示,其政策原本要求在 180 天后删除买家记录,但公司自行构建的一套批量删除工具运行并不可靠,且失败的删除任务没有被及时发现,导致部分个人数据在超过期限后仍被保留。
公司在声明中表示:「我们未能履行按时删除客户数据的承诺,我们对这一失误承担责任。」
Keystone 说,这些逾期数据的删除请求将在 10 天等待期结束后的 11 月 3 日完成。声明同时称,这些请求覆盖的是超过 90 天保留期限的数据;Keystone 目前已将数据保留期限从 180 天缩短为 90 天。
入侵来源与未受影响信息
Keystone 表示,已将此次入侵追溯到其网站上一款第三方数据监测工具的漏洞,但未披露该工具名称。
公司称,助记词、私钥、银行支付信息和政府签发的身份证件号码均未涉及此次事件。
Keystone 还表示,已在欧盟、英国及其他司法辖区提交报告。