
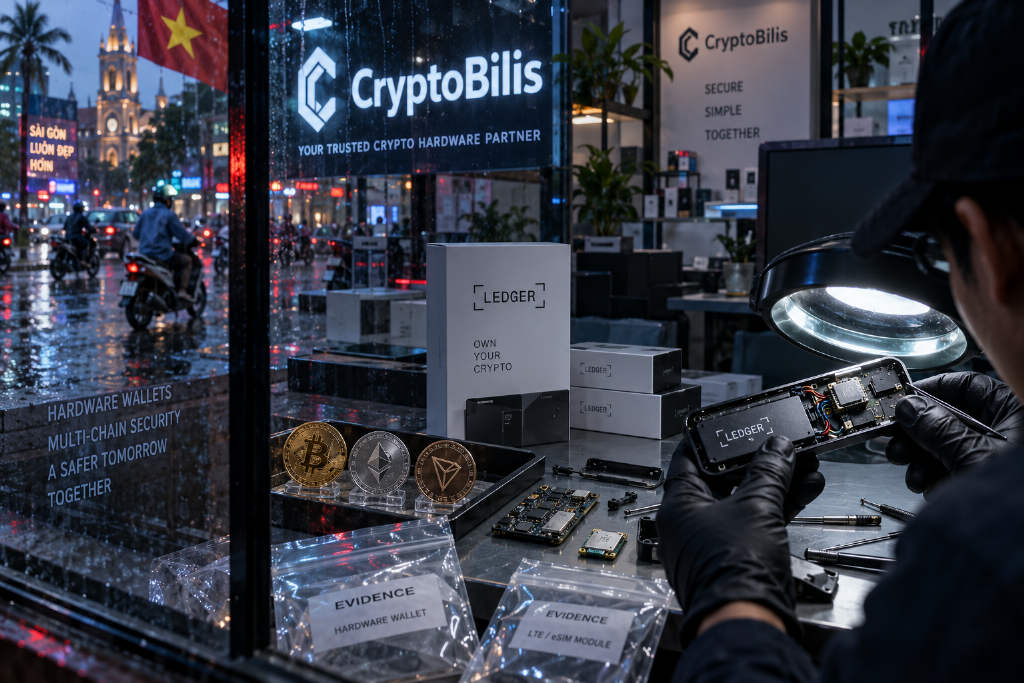
Ledger 硬件钱包被视为加密资产自托管的核心工具,但一场指向供应链的物理攻击,正在动摇这套安全共识。
2026 年 10 月 9 日,链上侦探 Specter 监测到 X 和 Reddit 上集中出现 Ledger 用户钱包被盗的报告。追踪显示,涉案地址从比特币、以太坊、波场等多条链归集资金,累计损失已超过 8600 万至 9300 万美元。
随后,Ledger 确认,所有已核实案例都指向东南亚经销商 CryptoBilis 销售的设备。更关键的是,在一台受影响设备中,调查人员发现了未经授权的硬件植入物。按文中披露,这次事件不是代码漏洞,不是钓鱼链接,也不是用户误操作,而是一次从物理层发起的供应链攻击。
助记词不是从安全元件里被导出,而是在屏幕上被截走
硬件钱包的通常安全逻辑是,私钥在安全元件内生成且不离开设备,用户抄写下来的 24 个助记词是恢复钱包的唯一凭证。此次攻击并未试图攻破安全元件,而是盯上了显示助记词的屏幕。
根据文中描述,Mt.Gox 前 CEO Mark Karpelès 拆开一台包装完好的设备后,在屏幕衬垫下发现一个小型模块,其中包括一枚接在屏幕 SPI 数据线上的微控制器、一块带 eSIM 的 LTE 模块,以及一根天线。
这套攻击链的运作过程被拆解为六步:
- 助记词在安全元件内正常生成;
- 设备将助记词显示在屏幕上,供用户抄写;
- 恶意模块接入屏幕数据线,同步截取屏幕输出内容;
- 完整记录 24 个助记词;
- 通过 LTE 或 eSIM 将助记词发送给攻击者;
- 攻击者获取助记词后,直接转走资产。
这意味着,安全元件本身没有被读出,私钥也没有离开设备,但助记词在显示出来的几秒钟内,已经被额外硬件完整截获。
为何正品校验仍然可以通过
这次事件的一个关键点是,Ledger 的正品校验仍然可能显示通过。原因在于,安全元件是真的,助记词是真的,签名也是真的,恶意模块只在屏幕刷新时监听,并不接触安全元件内部的数据流。
按原文的说法,设备在“数字层面”仍是正品,但在“物理层面”已被动过手脚。安全元件能保证私钥无法被直接读取或导出,却无法阻止有人在显示链路上截取屏幕内容。
植入方案已出现三代演进
原文指出,这不是一次孤立的手工改装,而是一套已经迭代到第三代的植入方案。
第一代:手工焊接痕迹明显
早期版本依赖手工焊接飞线,导线直接搭接在原厂电路上。为了给额外零件腾出空间,设备电池被替换成体积更小、容量更小的型号。
图注信息显示,这一代植入物来源为 Tibane Labs。
第二代:改用柔性电路板
第二代方案改用了可弯折的薄型专用电路板,早期大量外露的走线被明显简化,装配过程也更容易。但为了腾出内部空间,电池仍需更换为小容量版本。
该代图注同样标注来源为 Tibane Labs。
第三代:最接近原厂外观
第三代是目前最隐蔽的版本。按文中描述,打开机壳后,原装电池、原装主板、原装按键都还在,外观看起来与普通 Nano X 几乎没有区别,唯一较明显的破绽是机壳顶部边缘多出一条细黑色天线。
这一代图注来源为 Mark Karpelès。原文据此判断,这套设计明显面向批量装配,背后不是个人临时改装,而是具备研发、迭代和供应链组织能力的攻击链。
被盗资金去向:清洗窗口正在收窄
原文称,资金在被盗后,追回难度会随着时间快速上升。Bitquery 的链上追踪数据显示,被盗资金总量约 9320 万美元,分布在 6 条链上的 315 个钱包中。
其中,仅 Tornado Cash 一条路径就处理了约 2990 ETH,这些资金在提款后又进一步转入 Zcash 隐私池。与此同时,Tether 冻结了约 1000 万美元涉案 USDT;攻击者随后将部分 USDT 换成 USDD,即波场上的稳定币。
按 Bitquery 报告中的溯源图,受害者资金先被拆分成多笔,分散进入多个 Hacker 地址,再通过 ChangeNOW、FixedFloat 这类即时兑换服务做进一步清洗。每笔金额被刻意拆分,以避免触发风控。文中将这一流程概括为“先归集、再拆分、后混币”。
文中同时提醒,被冻结的 USDT 不等于已经追回。冻结只是阻止资产继续转移,后续返还仍需经历调查、验证和执法协作流程。另有约 700 ETH 仍留在原始地址未动。
如何检查手中的 Ledger 设备
如果用户手中持有 Ledger,特别是通过第三方渠道购买的设备,文中建议从软件校验、设置流程和物理状态三方面逐项检查。
软件检查可以做,但不能替代物理判断
用户可连接 Ledger Wallet,在“我的 Ledger”中运行正品检查。正品设备能够通过加密证明连接官方服务器。
不过,这次事件的核心教训恰恰在于:通过校验,并不等于物理层没有被篡改。
Ledger 给出的判断标准是,过去 90 天内从 CryptoBilis 购买设备的用户,如果设备尚未初始化,不要进行设置;如果已经设置,则考虑把资产转移到新的 Ledger 签名器,并使用全新的助记词。
若在设置过程中出现以下情况,原文建议直接停用:
- 设备到手时已经初始化,带有现成 PIN 或已有钱包;
- 包装内附带印好或手写好的助记词卡片;
- 有任何网站、二维码或纸质卡片要求用户输入或使用其提供的助记词。
物理检查:可拆机型与不可拆机型的关注点不同
原文提醒,打开设备可能导致保修失效,也可能因静电损坏电路板,需要谨慎操作。
对于 Nano X 等可拆机型,正品应搭载 STM32WB35 芯片,主板上不应出现额外芯片。如果在屏幕衬垫下看到多余模块、导线或芯片,应立即停用。
对于 Ledger Stax、Flex、Nano Gen5 等不可拆机型,可检查外壳边缘是否存在裂缝、切口或异常缝隙。但原文也强调,外壳完好并不能说明设备没有被动过手脚,热缩膜完整无缺的设备,同样可能已被改装。
技术用户可做进阶验证
技术用户可以使用 ledgerblue 工具运行安全元件证明验证,但这一方法只能确认安全元件是否为正品,无法检测屏幕层面的硬件植入。
Ledger 用户当前应采取的动作
对于从 CryptoBilis 购买过 Ledger,或无法确认设备来源的用户,文中按优先级给出处理建议。
已经设置并存入资产:尽快迁移
原文援引 Ledger 的表述称:「如果你已经设置好 Ledger 设备,考虑将资产转移到一个新的 Ledger 签名器(使用新助记词)。」
对应的重点有两个:新签名器、新助记词。原文明确提醒,不要复用旧设备生成的 24 个助记词,也不要继续观望。
迁移时,文中列出的注意事项包括:
- 新设备必须使用全新的助记词;
- 新设备最好直接从 Ledger 官网购买,避开所有第三方渠道;
- 迁移完成后,旧设备不要再进行任何与资产有关的操作。
尚未初始化:不要设置
如果设备还未初始化,建议保持断电,不输入任何信息,也不要连接任何应用。原文称,CryptoBilis 已暂停所有硬件钱包库存的销售和发货,调查仍在进行中。
来自其他经销商的设备:提高警惕
原文提到,Darkfost 认为,社区内还出现了其他可能相关的经销商名称,包括部分 Lazada 商家。文中将其表述为推测,但认为风险窗口值得警惕。
Ledger 也提醒经销商,只通过授权渠道采购,不要重新上架退货产品,并建议用户不要从非授权经销商购买设备。原文引述 Ledger 的说法是:「可疑、假冒或改装设备的风险很高,这些设备不在 Ledger 安全准则下运行。」
CZ 还给出一个操作建议:买回硬件钱包后,先放几周,再转入大额资产。这段时间可以观察相关新闻和链上异常,以等待首批问题设备暴露。
已有仿冒账号借事件诱导钓鱼
原文提醒,在真实攻击发生后,诈骗方往往会借恐慌发起第二轮收割。文中举例称,已有仿冒账号「Ledger. Notify」(@NotifyLedger) 伪造认证标、头像和社交关系,传播「41 万台设备面临风险」的虚假警告,并诱导用户访问 incident-ledger.com 一类钓鱼链接。
原文提醒,用户只应认准 @Ledger 和 @Ledger_Support 两个官方渠道。Ledger 官方不会主动索要助记词,也不会要求用户通过非官方链接“验证安全”。
事件进展
截至 10 月 12 日,Ledger 仍在联系受影响用户,CryptoBilis 的销售和发货均已暂停。官方给出的风险评估窗口为 90 天:如果用户在这一时间段内从该经销商购买过设备,无论是否已经完成设置,都应重新评估资产安全。
这次事件暴露出的不是安全元件本身被攻破,而是硬件钱包的安全边界远不止芯片和固件。私钥可以始终留在设备内,助记词仍可能在显示环节被截获;软件校验也可以全部正常,但设备在到达用户手中之前,已经被物理层攻击看过一遍。