
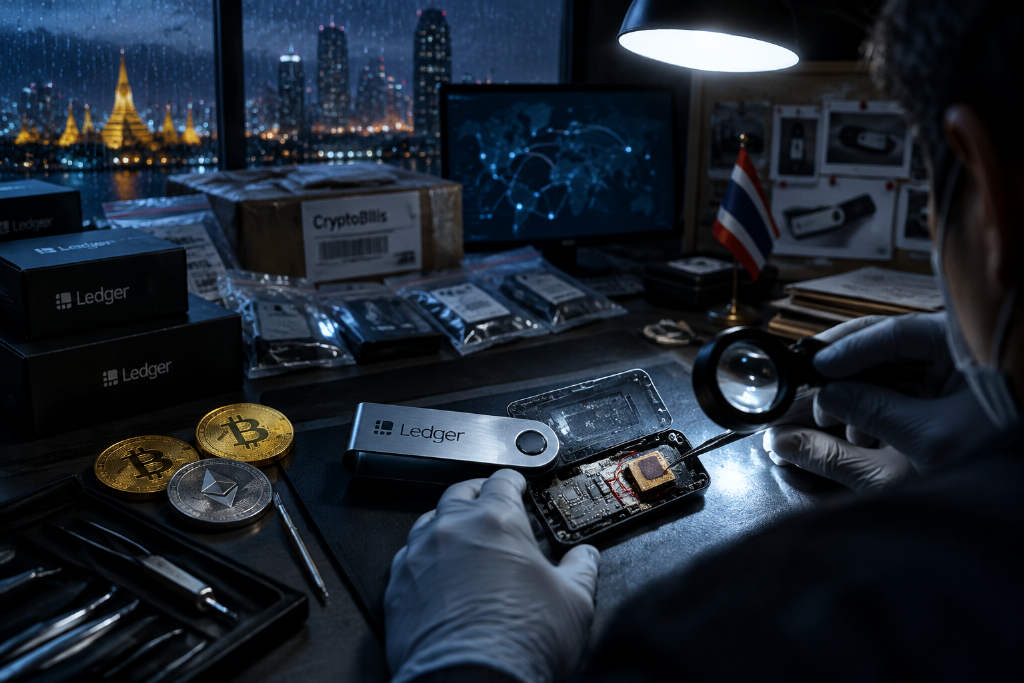
Ledger 东南亚硬件钱包失窃事件出现新进展。Ledger 于 10 月 11 日确认,在调查通过东南亚经销商 CryptoBilis 购买设备后发生资产失窃的案件时,已在至少一名受影响用户的硬件钱包内发现「未授权硬件植入」。这是事件曝光后,Ledger 首次正式确认受害设备存在实体硬件篡改。
与此同时,链上分析公司 Bitquery 重新追踪相关地址后,估计疑似失窃规模已升至约 9320 万美元,涉及 315 个钱包,分布在 Bitcoin、Ethereum、Tron、BNB Chain、Polygon 等多条区块链。不过,9320 万美元仍属于第三方链上分析结果,并非 Ledger 官方确认的损失数字。
Ledger首次确认受影响设备存在实体植入
这起事件最关键的新变化,是实体篡改已不再只是外界猜测。Ledger 表示,一名受影响用户的设备内确实发现额外的未授权硬件元件,公司正继续联系其他可能受影响的用户,并与执法部门及安全团队合作调查。
Ledger 同时强调,目前没有证据显示 Ledger 自身的安全基础设施、系统或服务遭到入侵。按公司现阶段说法,事件更接近供应链或实体设备篡改,而不是 Ledger 的服务器、固件或 Secure Element 安全芯片本身遭远程攻破。
Tibane Labs拆解显示攻击绕过Secure Element
Tibane Labs 对 Ledger Nano X 植入设备的技术拆解,披露了这类攻击的具体方式。研究发现,攻击者并未尝试破解 Ledger 最核心的 Secure Element,而是在真实的 Ledger 设备内部额外加入一块微型电路板,直接监听 Secure Element 与 OLED 屏幕之间的数据线。
当用户首次设置硬件钱包时,Ledger 会在屏幕上显示 24 字恢复助记词。植入设备可以读取传往屏幕的像素数据,识别这 24 个英文单词,再通过自身的 LTE 移动网络模块、SIM 卡和天线,将助记词发送给攻击者。攻击者一旦拿到完整助记词,就可以在另一台设备上重建同一个钱包,无需再次接触受害者手中的 Ledger。
Genuine Check仍可能显示正常
这类攻击最棘手的地方,在于被改造的设备仍可能是真正的 Ledger。Tibane Labs 指出,植入装置不会修改 Ledger 的 Secure Element,因此原有安全芯片仍可正常向 Ledger Live 证明设备是真品。
也就是说,用户拿到的可能是一台真正的 Ledger Nano X,官方 Genuine Check 也可能通过,但设备内部已经被额外焊接了一套监听硬件。这与传统「买到假 Ledger」并不相同,风险点在于真设备在供应链过程中被加装了恶意硬件。
植入技术已演化至少三代
Tibane Labs 的调查还显示,这类植入并非一次性的粗糙改装。研究人员目前已掌握至少 3 个世代的植入设计。
最早的第一代设备仍使用大量手工焊接线材,甚至需要缩小 Ledger 原本的电池,才能把植入板塞进机身。到了较新的版本,攻击者已改用定制柔性电路板,电路形状直接配合 Ledger Nano X 原厂测试接点设计,并加入专门的移动网络芯片、eSIM 与定制天线。
部分元件甚至被涂成与 Ledger 原厂主板相近的颜色,芯片型号也被磨除。Tibane Labs 认为,这种设计已经不像个人黑客的实验作品,而更接近具备预算、工程能力和批量制造意图的攻击行动。
Bitquery将疑似失窃规模上调至9320万美元
Bitquery 最新调查进一步扩大了疑似受害范围。截至 10 月 11 日,Bitquery 表示已追踪到约 9320 万美元疑似遭窃资产,涉及 315 个钱包,并分布于六条区块链。其中,Tron 生态资产仍占最大部分,Bitcoin 与 Ethereum 也有大量资产被转移。
Bitquery 还追踪到,部分失窃资产后续经 Tornado Cash、Zcash 及其他兑换渠道移动。研究团队指出,截至最新更新,又有 1736 ETH 被送入 Tornado Cash 与 Zcash 流程。部分资产最终被换成 USDC,Bitquery 认为约有 535 万美元 USDC 位于仍有机会被 Circle 冻结的地址。
不过,上述内容仍属于链上归因分析。Ledger 目前没有确认 315 个钱包全部属于同一事件受害者,也没有正式确认 9320 万美元这一总额。
Tether此前已冻结约1000万美元USDT
这起事件也已引发稳定币发行方介入。先前链上调查显示,Tether 已针对与疑似失窃案有关的地址冻结约 1000 万美元 USDT。
这也反映出中心化稳定币与 BTC、ETH 等原生加密资产之间的差异。USDT、USDC 发行方可以通过黑名单机制冻结特定地址中的代币,但 Bitcoin 或原生 ETH 一旦被攻击者控制并完成转移,追回难度通常更高。
CryptoBilis已停止销售全部硬件钱包库存
事件最初曝光时,Ledger 仅要求 CryptoBilis 暂停 Ledger 产品的销售与发货。Ledger 最新表示,CryptoBilis 已进一步停止销售所有硬件钱包库存,直到调查结果更加明朗。
市场之所以关注这一点,是因为 CryptoBilis 并非普通的不知名网络卖家,而曾是 Ledger 在马来西亚、印尼和菲律宾的正式销售渠道之一。如果最终证实相关植入发生在正式零售供应链内,受影响的将不只是 Ledger,也会波及整个硬件钱包行业长期依赖的「授权经销商更安全」这一信任模式。
Ledger 进一步表示,目前已确认的资产被清空案例,都涉及经 CryptoBilis 销售的设备,而 Ledger 自营直销渠道目前没有发现同类问题。这项信息也让调查重点更集中于特定供应链,而不是 Ledger 的全球产品线。
Ledger向近期购买用户发出操作建议
Ledger 表示,对近期通过 CryptoBilis 购买设备的用户仍保持高度警戒。若设备尚未设置,Ledger 建议不要初始化。若已经完成设置并将资产存入其中,则应考虑把资产转移到可信的新硬件钱包,并且必须创建一组全新的助记词。
只更换硬件、继续使用原有的 24 字助记词,并不能解决问题。如果助记词曾在遭植入设备的屏幕上显示,就必须假设这组助记词可能已经泄露。