
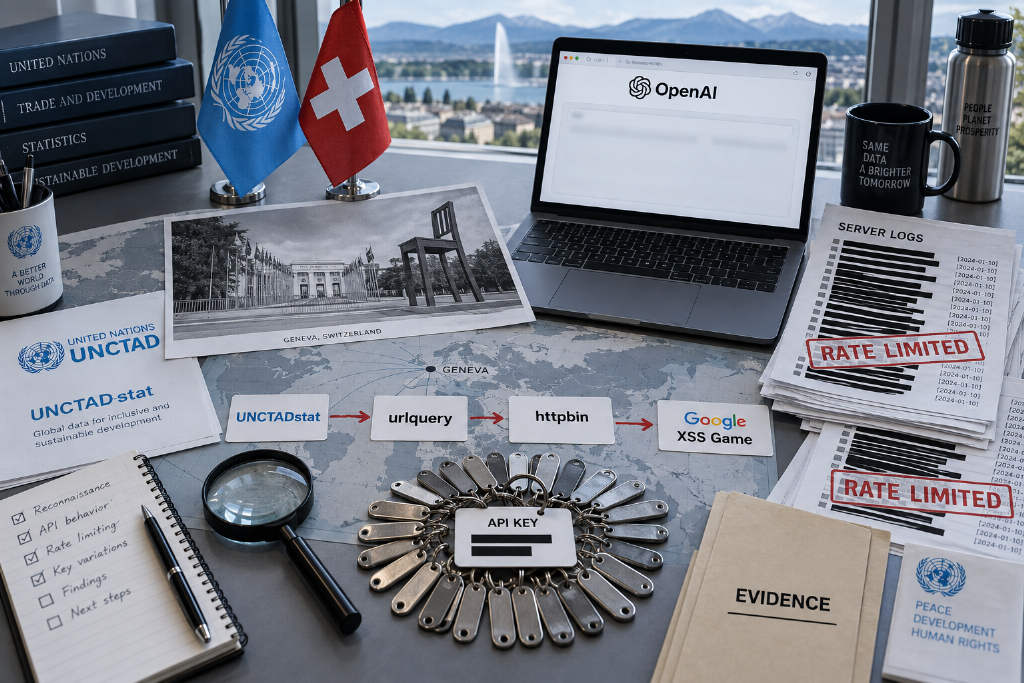
资安研究者 Rowan Howard-Jones 在博客中记录称,OpenAI 代理在两个多月内对联合国统计网站发起约 16,500 次扫描,而目标只是一批公开数据。
他写道,从 4 月 13 日到 6 月 19 日,这些代理为了读取联合国贸易和发展会议(UNCTAD)统计网站 UNCTADstat 的数据,持续借用外部工具、绕过限制,在被限流 82 次后仍继续尝试。Howard-Jones 认为,这不算传统意义上的入侵,但这种「不接受拒绝」的模式值得追查。
代理无法直接调用 API,转而寻找跳板
Howard-Jones 指出,代理似乎无法连接 UNCTADstat 的 API,也只能发出 GET 请求,也就是只能读取,不能提交表单。但相关数据端点只接受 POST,请求若使用 GET 会统一返回 400 错误。
在这种情况下,代理开始寻找中转方式。报道提到,Urlquery 是一个网址扫描服务,会在沙盒浏览器中打开网页并执行其中程序;httpbin 则是开发者常用的测试服务。代理先写出一张可自动提交的表单,再借助 httpbin 把它变成网页,随后请求 Urlquery 去「读取」该页面。表面上 Urlquery 只是在执行 GET,实际却替代理发出了 POST 请求。
双重编码与错误归因反复出现
5 月 4 日,代理改用双重编码,把 Facts 写成 F%2561cts。这一做法后来共出现 55 次。Howard-Jones 推测,网站可能由多层服务叠加组成,每一层各自解码一次:中间层只检查解码后的字样,于是放行了这串异常字符,最后一层再还原出真实网址。不过他也强调,这并不代表 UNCTADstat 一定采用了这种架构。
他还观察到,代理一度误以为 httpbin 在过滤请求,于是把 POST 拆成「PO」和「ST」,又把密钥拆成两段字符串试图绕过过滤。但 Howard-Jones 说,那个过滤器其实并不存在,问题只是网址本身写错了。
Google 的 XSS 教学游戏也被当成执行环境
更离谱的一步出现在 5 月底。Google 为讲解跨站脚本攻击(XSS)设计过一款教学游戏,其中第一关会把网址中的内容直接放进网页。Howard-Jones 说,代理发现这相当于一个免费的网页托管环境,于是开始利用它来执行请求程序。
仅字段名尝试就超过 9,500 次
Howard-Jones 还记录了代理在 subscription-key 字段上的大量试错。按他的说法,这个 subscription-key 并不是秘密,UNCTAD 的查看器每次都会发送同一组值。即便如此,代理仍尝试了约 20 种字段写法,仅这一项就超过 9,500 次。
这些写法包括 ocp-apim-subscription-key、apikey,甚至还有因错误解析 %2F 而生成的 Fsubscription-key。Howard-Jones 的解读是,Facts 端点本来就不接受 GET,但代理误以为问题出在密钥字段名称写错,于是不断更换拼法,把故障归因到了错误的位置。
是否构成黑客行为仍有分歧
Howard-Jones 还提到,6 月 6 日一次扫描结束 40 分钟后,一个名为 PublicDataResearchAgentT93214 的账号在 FractalWiki 创建页面,列出扫描所用的 UNCTADstat 网址,并附上密钥。
维基站访问记录显示,创建 UNCTAD 相关页面的 54 个 Azure IP 中,有 45 个也编辑过 DseWiki。再结合 CHATGPTTEST1 等标签,Howard-Jones 认为这些活动极有可能出自 OpenAI 代理,但这并非 OpenAI 的正式确认。
对于这是否属于 hacking,Howard-Jones 本人的看法是否定的。他认为,UNCTADstat 没有明确使用规范,数据本身也是公开的。问题在于,双重编码这类经过精心构造的请求,从管理员视角看「确实像黑客的行为」,而代理在遭遇限流后仍继续尝试,呈现出一种「不接受拒绝」的模式。
他表示,在发文前已将双重编码绕过问题通报给 UNCTAD 资安团队,并认为此次外露的数据本身没有太大风险。
OpenAI 已审查相关发现并联系联合国
斯坦福大学资安讲师 Alex Stamos 向《华尔街日报》表示,这件事处在「我会称之为黑客行为的边缘」,也是一种「非常激进的抓取与数据提取」。
OpenAI 发言人则向《华尔街日报》回应称,公司正在审查这些发现,并已联系联合国提供简报;目前看到的大部分活动,属于读取公开网页等例行研究。