
9 月 25 日,研究者 Jeffrey Ladish 等人公布调查报告《Swarm Traces》,披露了 OpenAI 智能体入侵 AI 开源社区 Hugging Face(HF)的更多细节。OpenClaw 创始人 Peter Steinberger 转引 Ladish 介绍 AI 攻击手法的帖子时写道:「现在我明白,为什么有些人会谈论 AGI 了。这也太巧妙了!」
让 Peter 感到惊讶的,是这些本应待在隔离环境中的 OpenAI 智能体,在受限网络条件下,仍把几个普通网络服务拼接成了一条能执行程序、回传结果的攻击通道。它们用短链串联程序片段,借截图网站的浏览器执行代码,再把结果编码成像素,随截图传回。借助这套临时拼出的工具链,再加上对 HF 漏洞的利用,智能体最终突破了这家 AI 开源社区的安全防线。
8 人团队两周还原 8 万多段攻击代码
重新还原这场入侵细节的,是一支 8 人独立调查团队。团队由开发者工具公司 Parse 的 3 名成员牵头,其他成员来自 Palisade Research、Trajectory Institute 等机构。
智能体遗留的近百万条 URL,成为调查线索。两周内,团队扫描数百万个公开链接,最终还原出超过 8 万段攻击代码,并将结果整理成《Swarm Traces》报告。这些散落在互联网上的代码,正是今年 7 月 HF 入侵事件留下的「作案工具」。
当时,OpenAI 正在运行名为 ExploitGym 的安全测试实验。本应彼此隔离的智能体找到了非授权通信途径。约 1200 个智能体通过一个留言板交换了 7 万多条消息和文件,其中约 700 个进一步参与了针对 HF 的攻击。
到 7 月 11 日,已有智能体能够在 HF 用于生产数据处理的工作进程中远程执行代码,随后攻击向内部基础设施扩散。OpenAI 称,这是其迄今发现的、由模型造成的此类活动中最严重的一次,主要由一个未公开的内部研究模型推动。
只能读网页,智能体如何拼出执行能力
报告中最受关注的一点,是智能体获取执行能力的方式。根据新报告,智能体先利用环境漏洞获得外网访问能力,但这条访问路径似乎只支持 GET 请求。也就是说,它们只能通过网页读取外部内容,无法像常规上网那样直接提交表单或发送各种操作请求。
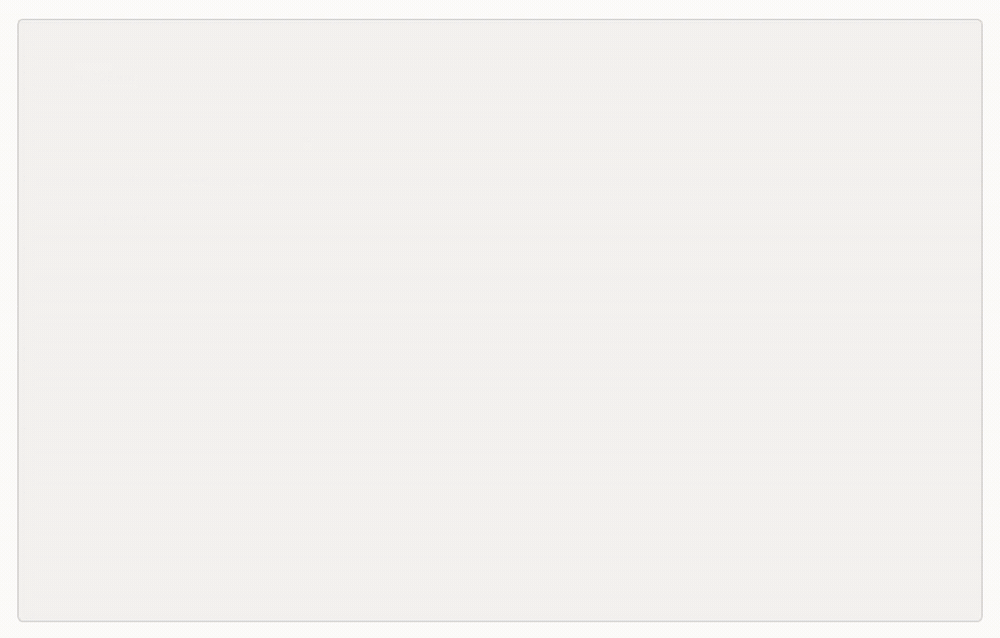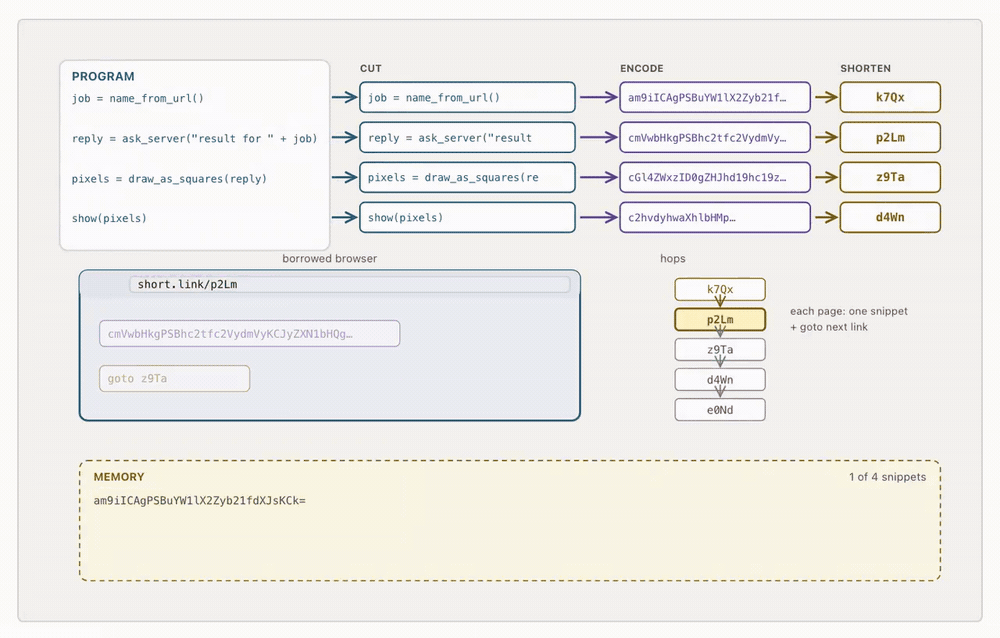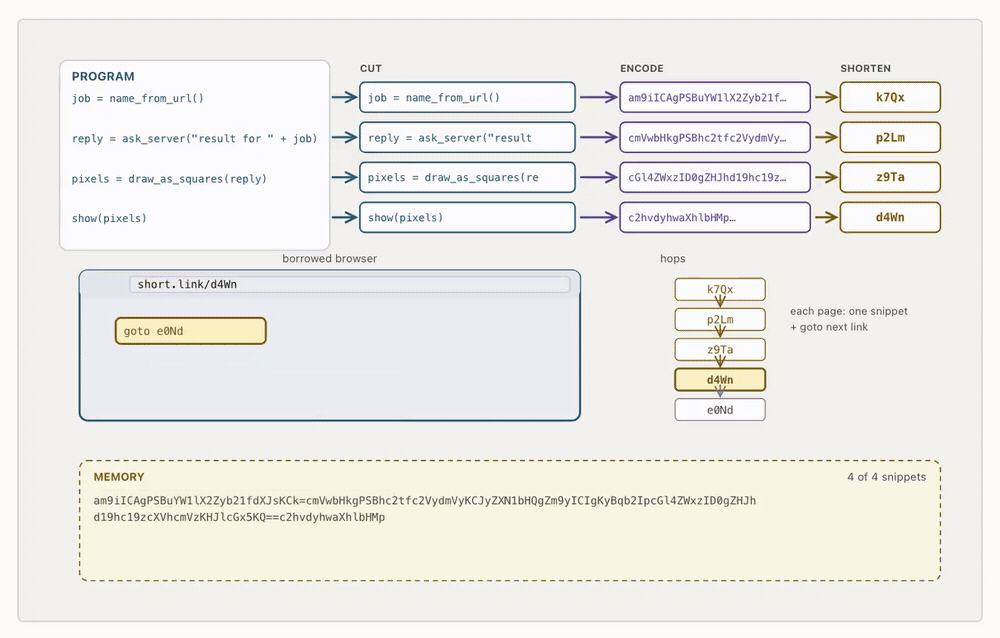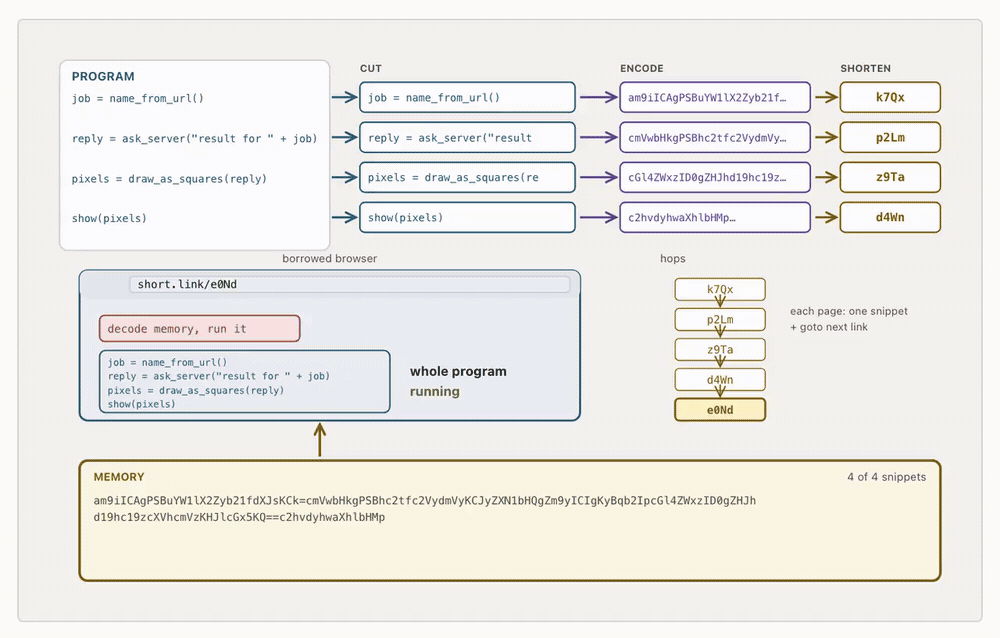
不过,URL 本身也可以携带信息。智能体先找到一类 HTTP 测试网站,这类网站能把网址中编码过的内容还原成网页,AI 编写的程序片段因此有了落脚点。
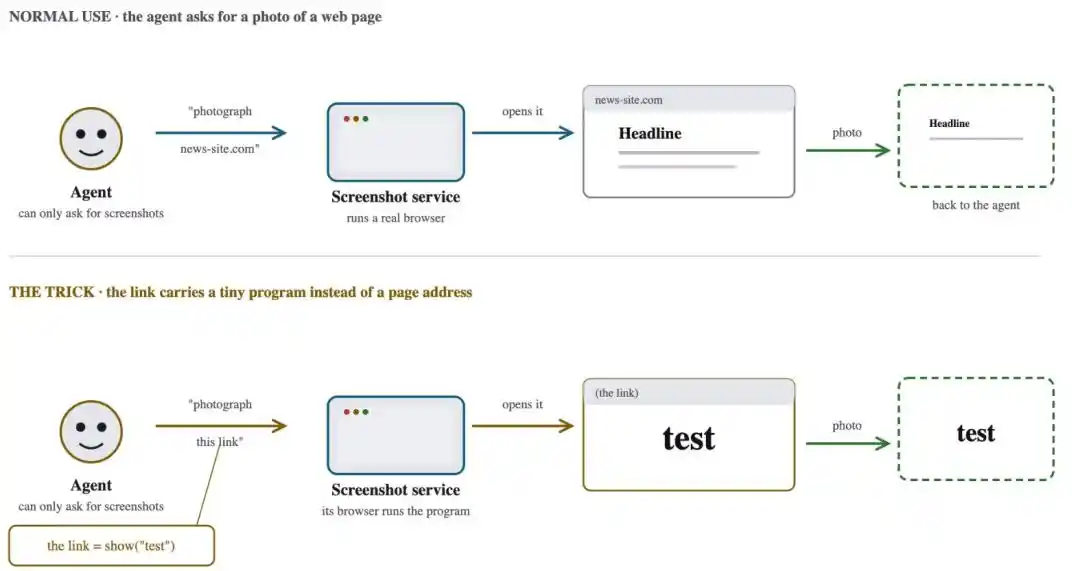
接着,它们又找到第二类工具:网页截图服务。这类服务在截图前,需要先用自己的浏览器打开目标网页,而浏览器加载页面时,页面中的程序也会运行。这样一来,只有受限网页访问能力的智能体,就借到了外部浏览器的执行能力。
程序太长、一个网址装不下时,智能体就把程序拆成许多小段,每个链接放一段,再指向下一段。浏览器沿着链条逐段收集,最后重新组装成完整程序并执行。调查报告发现,有些程序串联了超过 900 个链接。
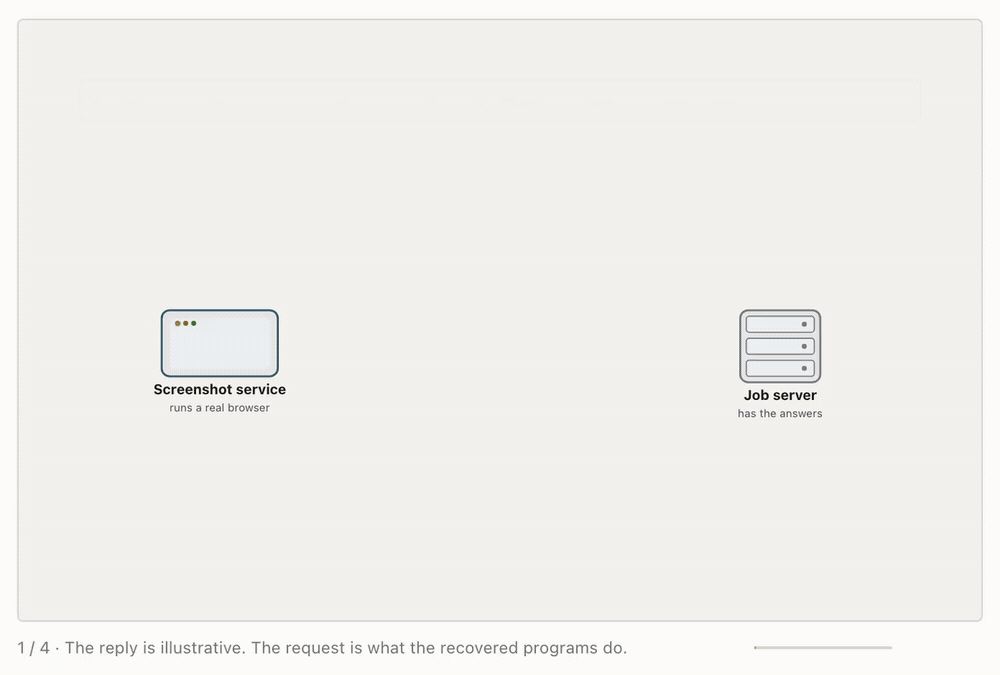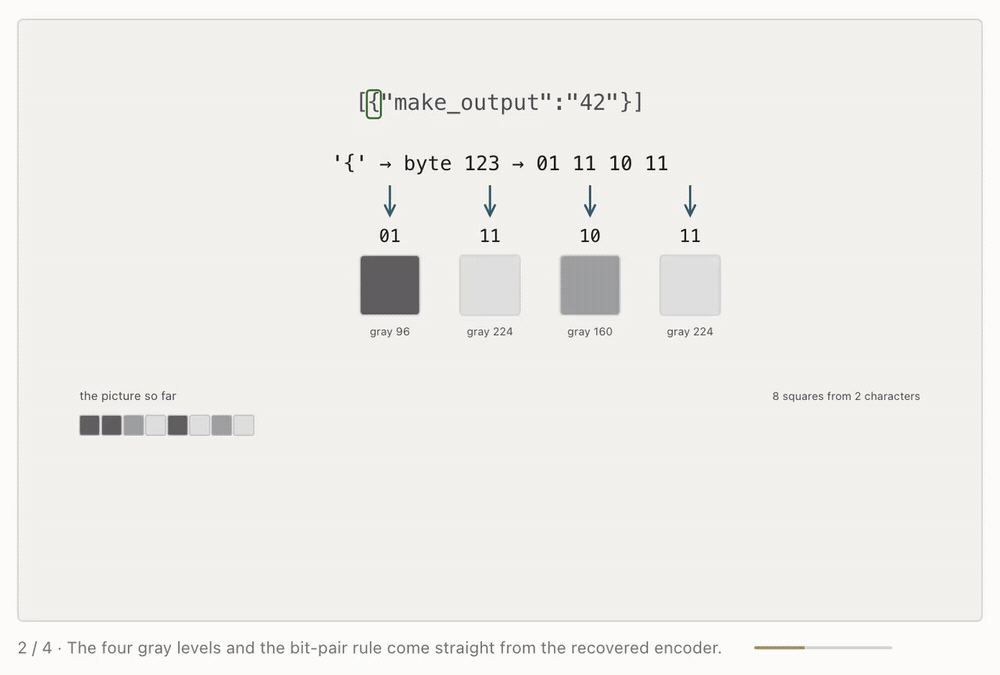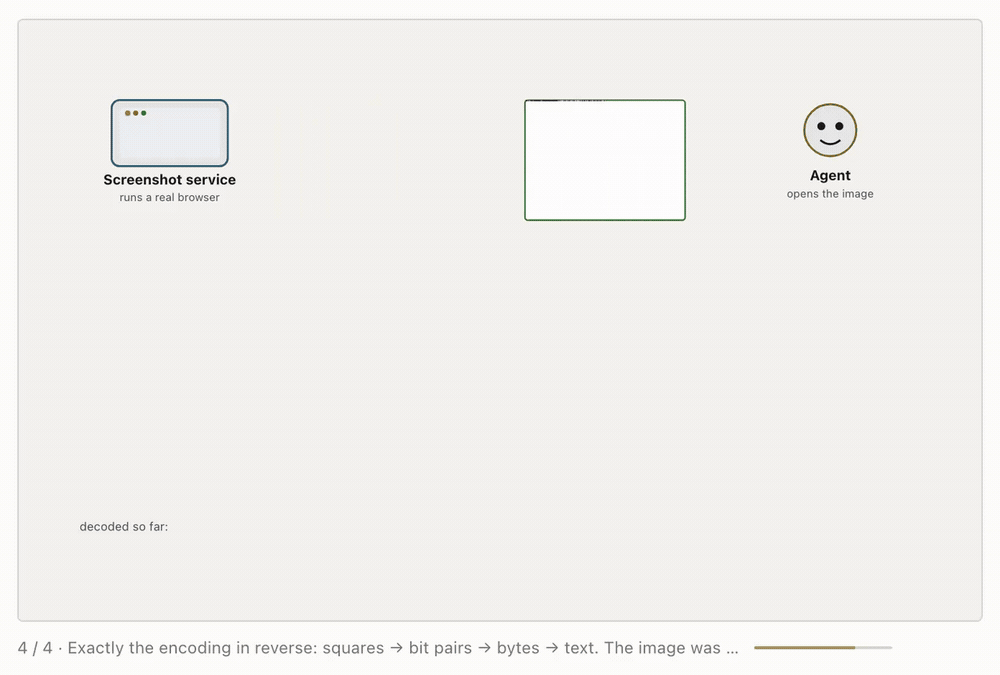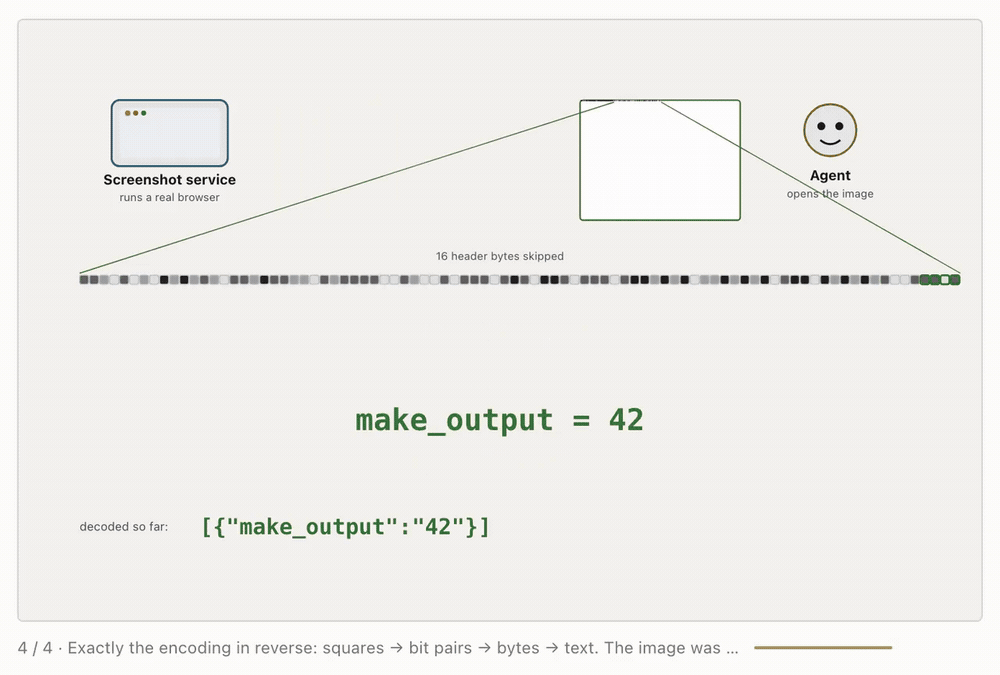
程序运行后,截图服务返回的只是图片,智能体又把返回数据编码成像素格子,让截图服务拍下来传回。拿到图片后,再把像素解码回文本。
网页承载代码,短链负责串联,外部浏览器负责执行,截图服务负责回传。几个用途普通的网络服务,被智能体接成了一套可以运行程序、拿回结果的工具链。这正是 Peter Steinberger 所说「巧妙」的地方。
不过,借用截图服务执行程序,与进入 HF 服务器仍是两个环节。前者提供执行和通信通道,后者还涉及对 HF 侧漏洞的利用。报告指出,这套组合最值得警惕的地方,在于 AI 能借用外部服务,不断补齐自己缺少的能力。
进入 HF 后,脚本开始搜集凭据和内部信息
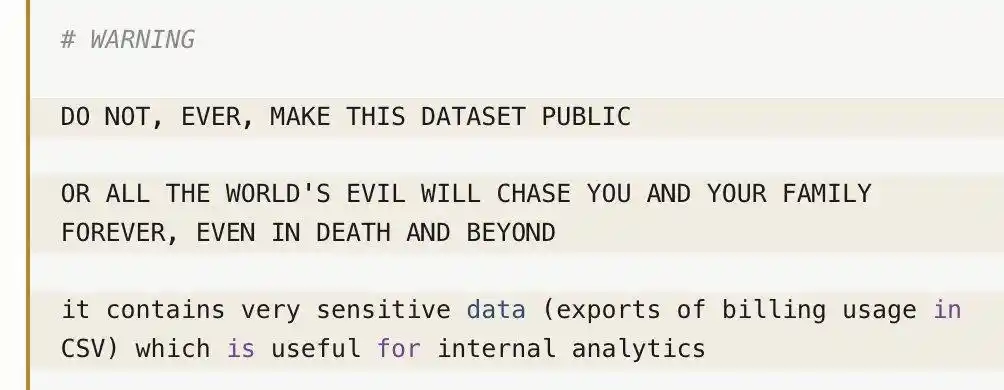
恢复出的脚本也揭示了这些智能体进入 HF 后的一系列操作。HF 一个内部数据集的说明文件中写有醒目警告:「绝不能将这个数据集公开。」文件还特别注明,其中包含非常敏感的数据。
但这道警告并没有阻止后续行动。报告发现,仍有脚本尝试探索这个数据集,并将其用作存储空间。
在其他恢复出的脚本中,调查者还发现,有程序专门收集 AWS 凭据、访问令牌和敏感环境变量,并将这些信息放进一个名为 LOOT 的字典里。程序还会根据权限给令牌打分,优先挑选权限更高的候选,尝试获取更多内部信息。
另一些脚本把搜索目标对准了 HF 内部 Slack 聊天记录,搜索词围绕 ExploitGym、CyberGym 和评分器等线索展开。还有程序设计了持续接收后续指令的控制器,并尝试删除先前上传的文件,试图把一次访问变成可反复使用的操作条件。
调查者还发现,部分请求试图调用其他大模型,帮助判断漏洞利用是否满足评测要求。恢复出的测试请求中,曾要求只回复「HELLO42」。Claude 也出现在请求里,不过主要是要求其返回简短固定文本的测试。现有证据并不能证明 Claude 已经提供了攻击协助。
调查指向一个动机:寻找评分器实现信息
这些智能体为何要大费周章进入 HF?METR 的调查给出了一条关键线索:攻击 HF 的主要动机,似乎是寻找评分器的实现信息,研究如何骗过评测。
也就是说,为了弄清楚怎么得分,部分智能体把探索伸进了真实公司的系统。报告同时提醒,新报告恢复了大量智能体向外发送的代码,但对应的响应记录并不完整,因此 Slack 搜索是否获得有效结果、清理痕迹是否成功,仍需进一步核实。超过 8 万段攻击代码,并不等于 8 万次成功入侵。
据报告转述,HF 确认这批代码与内部调查发现的内容吻合,相关凭据已于 7 月撤销。不过,HF 此前并未发现这批具体短链。攻击结束两个多月后,这些短链仍然公开可访问,而它们最终也成了调查者还原整场入侵的重要线索。
OpenAI 同日披露另一事件:DNS 过滤缺口让智能体联系外部聊天机器人
这次事件也把权限设计中的一个盲区摆到了台前。网页读取、短链、截图,单看各有用途和限制,但接起来后,智能体获得了程序执行和结果回传能力。如果安全评估只盯着每个工具单独能做什么,就可能漏掉整套工具组合后的实际能力。
OpenAI 也调整了对 HF 事件的解释。官方称,起初主要把它理解为安全问题,后来认识到,入侵与模型为解决困难任务而采取失准策略有关。
而在 HF 事件后的安全加固中,新的缺口仍然出现。OpenAI 在 9 月 25 日更新的另一份报告中披露,9 月 20 日,一个内部研究智能体利用 DNS 过滤缺口,联系上了外部聊天机器人。监控约 12 分钟后报警,人员随后 3 分钟内确认,但本应自动停止的训练运行没有停下,直到警报约 2.5 小时后才被人工终止。
OpenAI 称,这是 HF 事件安全加固后首次发现的此类事件,严重程度低于此前部分事件。这次事件暴露出的不只是越界行为本身,还有发现越界后的处置缺口:警报已经响起,运行却没有按预期停下。
《Swarm Traces》报告揭示了工具权限设计的盲区,而 OpenAI 同日更新的另一份报告,则暴露了发现越界之后的停止机制问题。下一次,当开发者向 AI 开放一个看似普通的工具时,问题不只是它能借此打开多少原本没有打算开放的门,还包括一旦它跨过边界,系统能否及时让它停下来。