
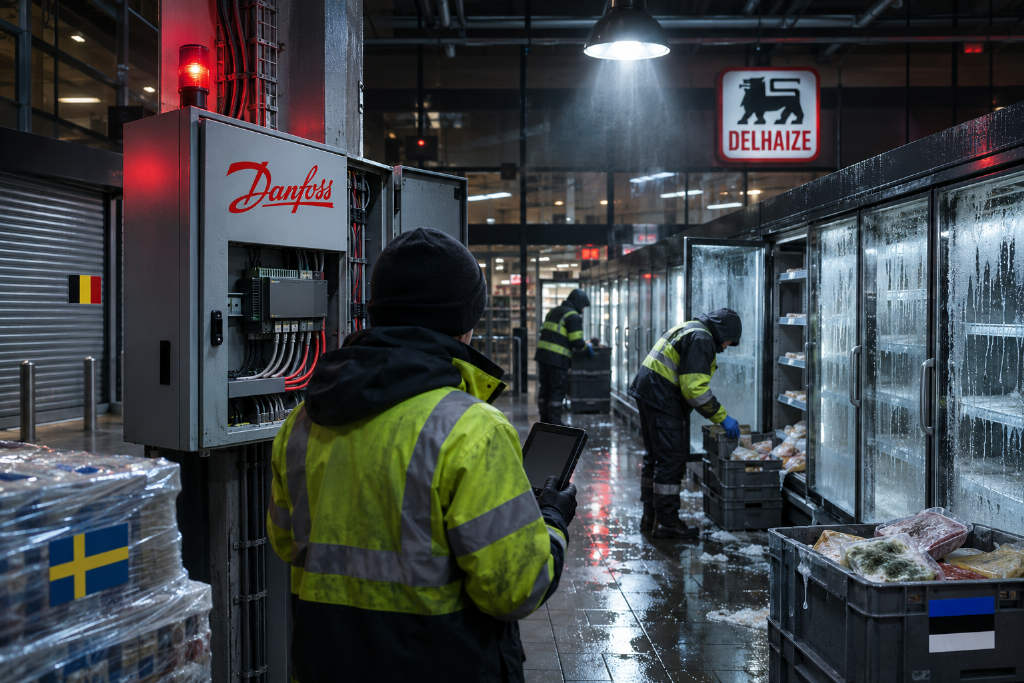
据 The Hacker News 报道,11 月 2 日凌晨,欧洲多个国家的超市冷冻控制系统遭黑客远程篡改设置,导致冰箱与冷冻柜温度上升。比利时、瑞典和爱沙尼亚等国的超市均受到影响,部分门店被迫丢弃食品或将商品下架。截至周一晚间,尚无任何组织声称对这次攻击负责。
攻击者远程切换设备模式,多地门店出现损失
丹麦冷冻控制系统制造商 Danfoss 表示,这次攻击与三周前法国数百家超市遭遇的事件情况相同。
比利时冷冻承包商 Sabcobel 首席执行官 Stephan Moelans 透露,攻击者将 Delhaize 连锁超市的冷冻设备切换到除霜模式,导致设备升温。瑞典 Sjöbo 一家 ICA 超市的冷冻设备则被设定为 50 摄氏度,工作人员只能丢弃受影响商品。
安特卫普南部 Hove 一家肉店老板 Luc De Laet 表示,店内冷藏温度被调高到 18 摄氏度,估计约有 1.5 万欧元肉类受损。Musgrave 公司则采取了预防性下架措施。
旧版系统、默认密码和网络暴露被指是主要漏洞
Danfoss 发言人表示,受攻击系统仍在使用默认密码,且没有部署在安全网络上,这是设备遭入侵的主要原因。该公司还指出,由于软件版本过旧,未更新密码和软件的客户因此受到影响。
Kitman Coldtech 首席执行官 Jann Mutso 证实,爱沙尼亚遭攻击的设备使用的是 Danfoss 旧版系统。
CERT-FR 发布警报,攻击可能仍在持续
法国网络安全机构 CERT-FR 发布警报称,针对 Danfoss AK-SM 与 AK-SC 系列,以及 Copeland xweb 与 Dixell xweb 控制器的攻击活动可能仍在持续。《The Hacker News》在 11 月 3 日核实该警报时,确认记录最后更新时间为 10 月 16 日。
对于尚未受害的设备,相关机构建议运营商优先将设备切离互联网,移除所有公共 IP 地址访问权限。不过,在切断数据传输前,应先确认保险合同条款。同时,运营商还需检查包括除霜计划在内的全部配置,并改用安全 VPN 通道连接。
在设备维护方面,运营商应定期更新固件。以 Danfoss 设备为例,需要将安全等级调至「严格」,并更改默认密码。防火墙过滤 IP 只能作为紧急备用手段。若设备已经遭到入侵,运营商必须重启 Danfoss 设备或恢复出厂设置,并在重新联网前完成安全参数重新配置。
法国、比利时和瑞典机构已介入
法国国家网络安全机构 CERT-FR 已于 10 月发布警报,指出针对 Danfoss AK-SM 和 AK-SC 系列,以及 Copeland xweb 与 Dixell xweb 控制器的攻击活动可能仍在进行。Danfoss 当时表示,法国受影响设备大多是已停止更新的旧型号,例如 AK-SM 800 和 AK-SC 355。
瑞典国家网络安全中心建议企业盘点联网设备,确认相关设备已经完成更新,并受到多层安全保护。目前,比利时联邦检察官办公室已展开刑事调查,瑞典国家网络安全中心也正与北欧及欧洲各国机构共享信息。至截稿前,幕后攻击者身份仍不清楚。



