
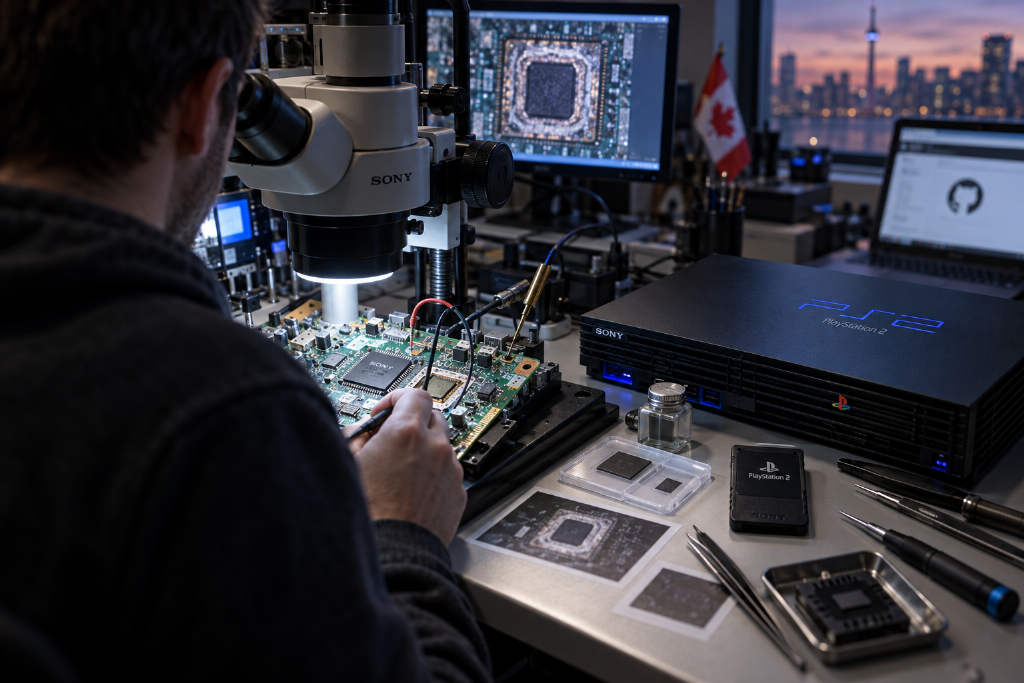
加拿大逆向工程玩家 DiscoStarslayer 表示,他花了 4 年时间,终于读出 PlayStation 2 早期机型安全芯片 MechaCon 的固件。这颗芯片负责光盘验证与记忆卡加密,自 PS2 推出以来,相关内部程序一直没有被完整读出过。
他于 9 月 13 日在 X 发文称:「PS2 最后的秘密之一被彻底打开了。」他还提到,整个过程经历了拆封芯片、光学倾印,最后才找到软件读取方案,并特别感谢 Libby 从「脏的」光学倾印数据中找到了可利用漏洞。该贴文截至 18 日下午累计获得 35 万次浏览。
MechaCon 负责光驱控制与安全验证
MechaCon 是 Mechanics Controller 的缩写,负责控制光驱马达与读取头,也是 Sony 防盗版机制的一部分。它需要检查光盘是否为正版,验证 MagicGate 加密记忆卡,并解密 KELF 格式的加密执行文件。
PS2 于 2000 年 3 月在日本首发,全球累计销量达到 1.6 亿台,是历史上销量最高的游戏主机。早期机型所使用的 MechaCon 内部程序,26 年来一直没有人完整读出。
先开盖拍摄,再通过漏洞用软件导出
按照 DiscoStarslayer 的说明,团队先用化学药剂溶解芯片外层封装,让内部硅晶粒暴露出来,这一步被称为开盖(decapping)。之后再通过显微镜拍摄晶粒,并从照片中判读芯片内存放的数据,也就是光学倾印。
不过,这种方式得到的数据错误很多。DiscoStarslayer 将其称为「脏的」光学倾印。另一名开发者 Libby 则从这些不完整数据中找到了一个漏洞,使团队能够直接通过软件读取完整固件,而不必继续依赖逐位还原照片中的内容。
团队在 9 月 14 日于 GitHub 建立公开清单,并将这一漏洞命名为「Mecha-LIBeration」。截至 9 月 16 日更新,清单列出了 22 份固件文件的 SHA-256 校验码和编译日期,用于核对文件是否被篡改,但并未公开固件本体。
这批固件的编译时间从 2000 年 7 月到 2003 年 6 月,覆盖 SCPH-15000 到 39000 系列的大多数早期厚机,也包括南梦宫基于 PS2 的 System 246 和 System 256 街机基板。
首发机型对应固件仍未读出
公开清单同时标出了尚未读取到的版本。最早的 v1 固件目前仍未读出,其中包括 2000 年首发的日本 SCPH-10000 以及早期开发机。根据 TechSpot 报道,DiscoStarslayer 与 Libby 正在让这一漏洞支持更多芯片版本。
后期 Dragon 芯片早在 2021 年已被利用
Sony 从 SCPH-50000 系列开始,将 MechaCon 更换为代号「Dragon」的新设计,后期厚机和全部薄机都采用这一版本。MechaResearch 团队在 2021 年 4 月于 GitHub 发布工具 MechaPwn,利用 Dragon 芯片内建更新功能改写设置,使主机能够实现跨区并读取备份光盘。
MechaPwn 的说明文件写明,更早机型并未使用 Dragon 芯片,因此不在支持范围内,未来也没有支持计划。DiscoStarslayer 这次读出的,正是此前 MechaPwn 无法覆盖的前期芯片。
对盗版帮助有限,价值更偏向模拟与研究
参与此次逆向工程、署名为 uyjulian 的开发者在 Tom's Hardware 报道评论区表示,这批固件对运行备份游戏的帮助有限,因为目前本来就可以通过纯软件方式启动备份游戏,例如利用记忆卡、硬盘或 DVD 播放器漏洞。他还指出,除使用 DNAS 联网验证的游戏外,PS2 游戏光盘内容本身并未加密,因此这些固件不会额外解锁光盘内容。
uyjulian 认为,这批固件更大的用途在于模拟器和研究。MagicGate 与 KELF 的验证都需要经过 MechaCon,有了固件之后,模拟器才有机会在更底层完整模拟这些安全机制,研究人员也可以据此继续寻找新的漏洞。
TechSpot 引用 PCSX2 的兼容性数据称,这款 PC 平台 PS2 模拟器已有超过 98% 的游戏被列为可玩。HotHardware 则指出,模拟器过去只能以近似方式处理 MechaCon 与其他硬件之间的通信。
uyjulian 还提到,仅凭这批固件仍不足以做出光驱模拟器,也就是用硬盘或记忆卡替代实体光驱的 ODE 改装硬件,但可以用于制作替代 MechaCon 的改机芯片。输入内容显示,HotHardware 认为这可能有助...