


微信、支付宝、抖音等常用 App,最近都成了开源逆向工具 REA 的分析对象。这个项目全称是 Reverse Engineer Anything,意思是「逆向分析一切」。按照项目介绍,只要把目标交给接入 REA 的 Agent,在没有源码的情况下,也能对一款 App 做逆向分析、给出证据,并据此做出一个版本。
REA 近期在 GitHub 上迅速走红。文中提到,它一天内就拿到了超过 1.4 万颗星,目前总星数已达 4.1 万,热度被拿来与 2、3 月份的 OpenClaw 相提并论。
REA 是什么
REA 更像是一个接在 Agent 上的「工具箱」,形式上类似 Harness。它很早就已经发布在 GitHub 上,但真正引发集中关注,是在 10 月 7 日更新到 4.1.0 版本之后。那次更新加入了大量新功能,其中就包括对手机 App 的逆向分析能力。
又过了几天,REA 已经迭代到 6.1.0 版本,继续增加了大量内容。按照原文说法,现在的 REA 已能够逆向几乎市面上所有的软件。
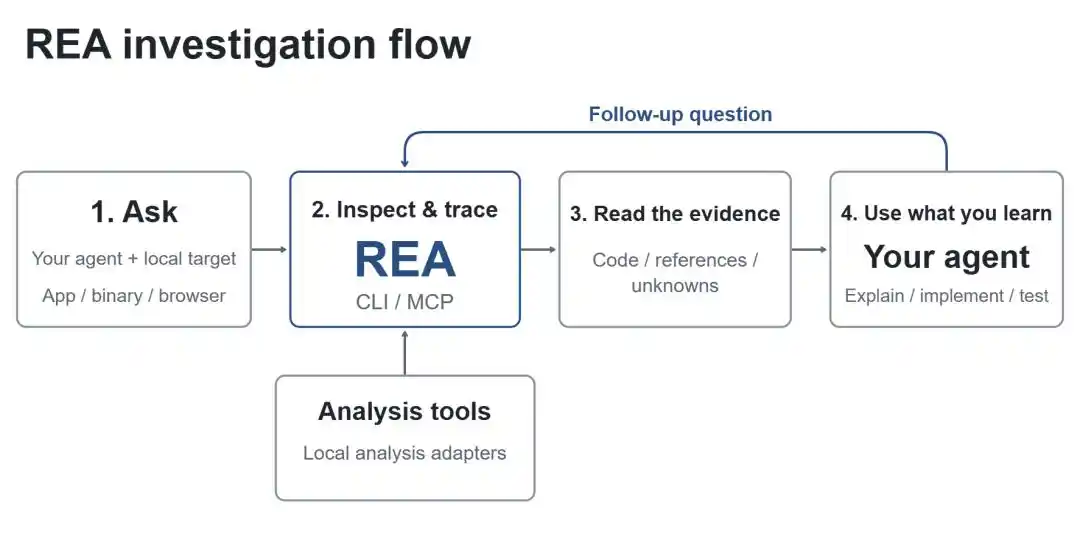
它的工作方式,是通过 MCP 协议接入 Claude Code、Codex、Cursor、Gemini CLI 这类支持本地 MCP 服务的 Agent,再把一批逆向工具交给这些 Agent 调用。换句话说,REA 做的是把原本分散的逆向工程能力,整理成 Agent 可以直接执行的一套工作流。
支持范围也很广。文中列出的对象包括原生二进制文件,可返回伪代码、汇编、字符串、符号和调用关系;也包括 JavaScript 和 Electron 应用,可还原模块、导入关系、路由和 IPC。除此之外,REA 还能分析网站,抓取页面结构、脚本和网络请求,也覆盖 .NET 程序集、Android APK、固件、EVM 字节码以及 Linux 崩溃记录等内容。
官方展示了哪些案例
官方给出过几个演示案例。其一是用 REA 跟踪经典游戏 DX-Ball 的音效声像函数,把原本不完整的伪代码还原成 C 语言。重建后的版本通过了 3205 个原始 x86 测试用例,编译后的 63 个函数字节也完全一致。
另一个案例,是分析 Notion 的剪贴板桥。原文提到,分析过程从渲染进程中的剪贴板 API 出发,穿过 preload 和 IPC,一路追到主进程,从而看清富文本剪贴板的格式。
官方还展示了对 PC-98 老游戏《东方风神录》TH04 弹幕角度计算方式的还原。文章也提醒,这些展示案例有一个共同点:程序本身体量不大,结构相对清晰。
在 GitHub 页面上,开发者也写了免责声明,表示 REA 只用于合法的逆向研究,使用者需要自行取得授权并遵守法律,项目不支持非法或未授权使用。
项目作者与相关开源经历
REA 的作者 GitHub ID 是 morluto。文中称,他的研究方向是 Agent、强化学习环境和偏好学习。morluto 表示,开发 REA 的初衷是给 Agent 做「工具」。
除了 REA,他还开发过多款面向 Agent 的工具,包括纯数学工具 Jacobian、代码上下文工具 LeanToken、运行时性能证据工具 flameox、贡献前调研工具 GitContribute、优化证据工具 SmokingGun,以及面向交易 Agent 的研究基础设施 Preference。
原文还提到,morluto 曾给 Triton、MCP TypeScript SDK、Qwen Code、Hermes、OpenClaw、Mooncake 等多个开源项目提交过修复。
社区已经把它用到了哪些对象上
REA 爆火后,社区很快开始拿它分析各类软件。文中举例称,已有开发者通过 REA 逆向 Adobe 家族产品,并克隆出一些功能相近的作图和剪辑软件。
被分析的对象并不止这些。原文还提到,社区有人用 REA 分析谷歌全家桶,也有人拿它分析 Codex、Claude Code。到了文中所述时点,微信、支付宝、抖音等一系列国民级 App 也都已被社区拿来逆向分析。
逆向分析与违法并不能直接画等号
文章对法律边界做了较长讨论。许多人会把「逆向」直接等同于「破解」和违法,但原文认为事情并没有这么简单。逆向本身不等于违法,关键在于用途,以及是否获得授权。
就国内情形而言,文章称,软件合法复制品的所有人,为了学习和研究软件的设计思想与原理,可以在不经著作权人许可的情况下去使用它。但如果把逆向得到的代码和资源直接复制,稍作修改后再发布,就会构成著作权侵权。
如果对象变成线上系统,性质会进一步变化。原文指出,在分析之后再去访问、攻击、抓取他人的服务器,可能涉及刑法中的非法获取计算机信息系统数据、破坏计算机信息系统等罪名。
文章还提到,国外也有类似安排。美国 DMCA 对规避技术措施有限制,同时给安全研究保留例外;欧盟的软件指令则允许为实现互操作性进行有限反编译。按照原文总结,全球计算机产业对逆向分析的大体逻辑相近:研究和互操作通常被容忍,复制、牟利和未授权入侵则不被允许。
对微信、支付宝、抖音意味着什么
文章认为,即便社区已经开始分析支付宝、微信和抖音,这些产品的核心也并不在手机客户端本身。支付风控模型、账户体系、推荐算法、社交关系链、内容分发,这些能力都运行在服务器端,而 REA 分析的是用户手里的安装包,对云端服务本身没有直接办法。
即使 REA 支持网络抓包分析和网站分析,它看到的也只是客户端与服务器之间的请求和响应,服务器内部逻辑并不在其直接可见范围内。原文因此给出一个判断:就算把这些 App「翻个底朝天」,也扒不出推荐算法。
文中同时提到,国民级 App 通常都有代码混淆、加壳、反调试、完整性校验以及专门的风控 SDK。支付宝因为涉及资金,客户端安全措施一向严格;微信有自己的协议加密和客户端校验;抖音则有严格的请求参数签名。这些防护本来就是为了对抗逆向工具。
不过,文章并没有把风险一笔带过。原文指出,以往这些防护主要针对的是人,而 REA 背后接的是 Agent,能够 24 小时持续做逆向分析。REA 的卖点之一,就是看到某个功能后,可以让 Agent 搞明白其工作方式,再做出一个版本。
但对于微信、支付宝、抖音这类国民级 App,功能并不是最核心的壁垒。文章给出的例子是:微信的壁垒在于十几亿人都在使用,支付宝的壁垒在于金融牌照和商户网络,抖音的壁垒在于内容生态和推荐系统。这些能力并不能靠反编译复制出来。
另一面,App 中偏「体验层」的东西,例如某个交互细节、某个小程序加载机制、某个本地缓存策略,恰恰更容易成为 REA 的分析对象。文章把这种难度形容为「探囊取物」。
它更可能在哪些环节发现问题
原文认为,逆向工具本身是一把双刃剑。一方面,它可以帮助安全研究人员发现漏洞;另一方面,也可能被黑灰产用来分析 App 的接口和校验逻辑。
文章列举了几类 REA 可能协助发现的风险:某些校验只在客户端执行、本地存储数据未加密、某些接口默认信任客户端上传的参数。这一类问题,正是 Agent 相对擅长的方向。因为 Agent 可以把成千上万个函数和调用关系跑一遍,再把可疑点筛出来。REA 的设计初衷之一,也是让 Agent 返回带证据的结论,便于后续筛查。
但文中也指出,现实中至少还有三道门槛。
- 第一道,是加固和混淆。代码在拿到手时就可能已经残缺、难读,Agent 很容易误判。
- 第二道,是漏洞真正的价值往往落在服务端。客户端找到的很多只是入口线索,要验证是否成立,仍然需要与真实线上服务交互。
- 第三道,是误报问题。REA 可以提出「可疑」,但不能保证漏洞一定「可利用」,大量线索最后可能会被证伪,真正有价值的漏洞仍要由人来判断。
若真发现漏洞,影响大致分三类
文章把潜在影响分成三层。
第一类是客户端逻辑漏洞,例如本地校验被绕过、部分功能开关可被篡改、敏感信息保存不当。原文认为,这类问题的后果通常有限,更多影响产品体验与公平性。以抖音为例,可能表现为刷量、作弊或绕过部分限制。大厂一般可以通过发版修复,普通用户感知不一定很强,但黑灰产可能放大利用。
第二类是接口与服务端漏洞。文章将其称为真正的重灾区。如果接口存在越权、参数信任不当或签名机制被破解,影响范围就可能从个别账号扩大到批量层面。原文举到的风险包括批量抓取数据、账号撞库、羊毛党批量薅取优惠,金融场景下还可能涉及资金风险。
第三类是供应链和第三方组件漏洞。国民级 App 通常集成了大量 SDK、开源库和小程序容器,而逆向工具很擅长识别「这个 App 里藏了哪个版本的哪个组件」。如果被广泛使用的组件本身存在已知漏洞,影响就不只局限在单个 App,而可能波及一串产品。
文章也强调,REA 虽然明确要求合法使用,但开源工具的现实问题在于,开发者无法控制最终使用者是谁,也无法决定对方会拿它去做什么。
原文给出的结论
在用户层面,原文认为普通用户不必过度担心。REA 本身不会直接决定个人账户是否安全,账户安全更大程度仍取决于服务器端风控。
但对大型互联网公司而言,文章给出的判断很明确:REA 毫无疑问构成了一种巨大的威胁。
本文信息来自微信公众号「字母AI」,作者为苗正,MarsBit 转载发布。