
10 月 29 日,币安热钱包被转走 63 亿美元。按币安说法,一名 DevOps 工程师的笔记本电脑遭入侵,攻击者借此进入内部服务,提款由内部系统发出,没有迹象显示私钥泄露。
这意味着,攻击者大概率并不需要直接拿到私钥,而是让币安自己的系统完成了签名。币安随后表示又发现了更多突破口,完整复盘尚未公布。已有 30 亿美元被冻结,币安承诺承担损失。
在以太坊侧,TRM 报告称,攻击者让币安签名系统批准了一项 EIP-7702 委托,把一个热钱包的控制权交给攻击者合约。研究者认为,问题可能出在签名系统拦截的是「已知坏动作」清单,而不是只允许「已知好动作」的白名单,因此这种较新的授权方式没有被挡住。币安没有确认这一细节,这一说法也无法解释比特币、Solana 和 Tron 上的损失。
一个月前,Bitget 也以类似方式损失超过 3.5 亿美元:攻击者进入向签名器提供交易数据的后台系统,提款带着有效签名离开。
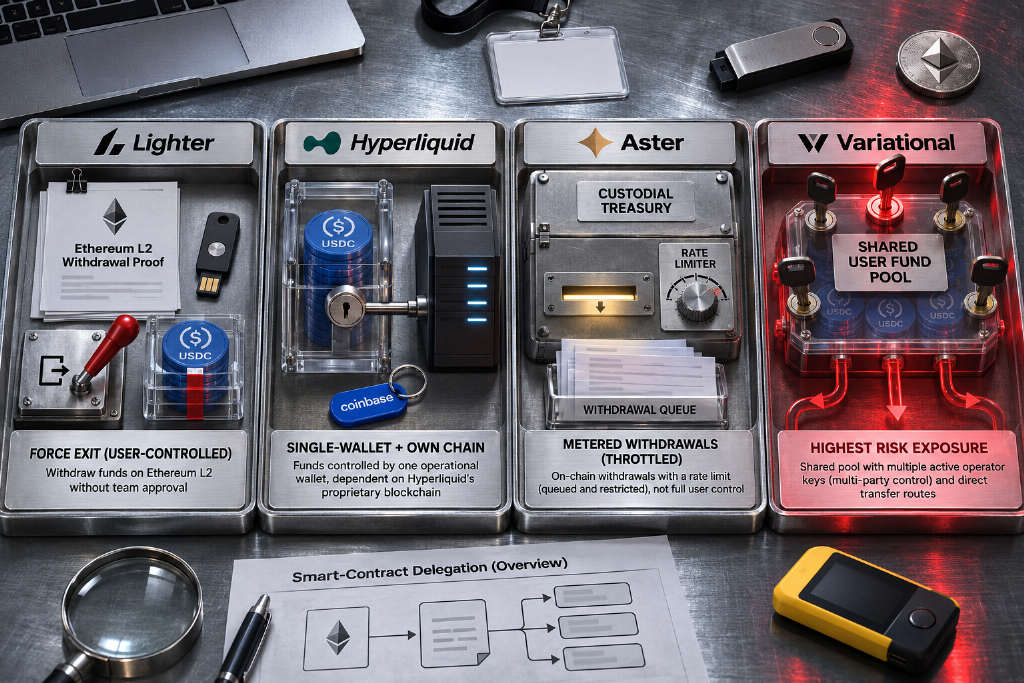
基于这一类事件,本文作者选取了 4 家永续合约 DEX,从同样 3 个问题切入:资金究竟放在哪里,谁能动这笔钱;如果团队消失或系统被黑,用户还能不能离开。结论来自链上读取、已验证合约代码、团队文档和帖子,以及 @l2beat;事件历史参考公开报道。作者同时强调,这不是审计,也不是漏洞挖掘,只讨论一种情景:如果团队系统和密钥像币安那样被攻破,攻击者能做什么,用户还能不能拿回资金。
作者还指出,文中并不是在断言这些协议存在漏洞或一定会被黑。MPC 钱包、签名策略、监控等链下保护从外部无法直接观察,可能会让这些情景更难发生。以下讨论的是合约允许什么,而不是预测。
Lighter:服务器被黑,也动不了用户余额
Lighter 在以太坊合约中持有约 10 亿美元资产,包括 5.56 亿美元 USDC、4.30 亿美元 LIT(1.51 亿枚),以及部分 ETH 和其他零散资产。
在正常运行状态下,资金只能按照合约规则,凭借经 ZK 证明验证过的批次离开。标准提款只能打到账户所有者的钱包地址,这个地址在首次存款时就已固定。若要更快提款,或转给其他账户,也需要用户钱包签名。按这一设计,即便有人掌握了 Lighter 的排序器、证明器或验证者密钥,也不能单独把余额提走。
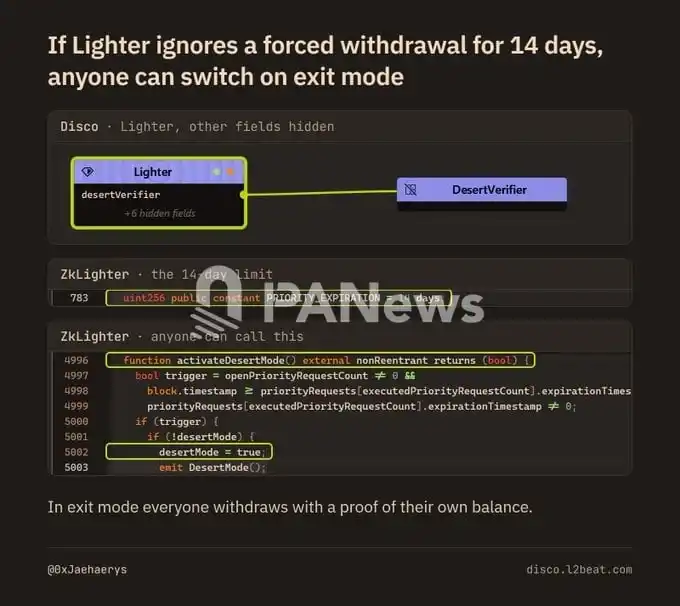
用户也不必完全等待团队处理。用户可以直接在以太坊上发起强制提款;如果 Lighter 在 14 天内没有处理,任何人都可以把合约切换到「沙漠模式」。进入这一状态后,升级停止,所有用户都可以基于以太坊上已有数据,用 ZK 余额证明退出。
不过,Lighter 也不是完全无信任。价格由 Lighter 运营方提供指数价和标记价,证明系统并不校验预言机签名。价格错误可能带来不公平清算,L2BEAT 也提示了同样的风险。
此外,系统还有两把守护者密钥,可以暂停批次处理和提款。一把单次最多暂停 24 小时,另一把最多暂停 72 小时,每次暂停后都需要经过一段冷却时间才能再次使用。但这两把钥匙都无法阻止「沙漠模式」触发:只要 14 天内强制提款无人处理,合约仍可进入全员退出状态。
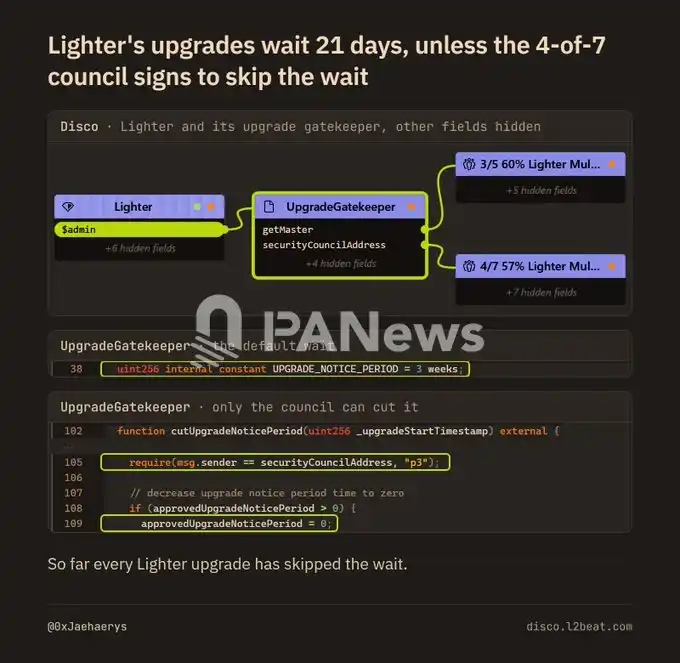
升级机制则是另一套安排。正常情况下,3/5 多签需要在以太坊上提前 21 天公开通知,给用户留出查看改动的时间。但如果另一个 4/7 安全委员会也签字,这 21 天通知可以被完全跳过,升级立即生效。作者称,Lighter 至今每次升级都走的是这条快速通道。仅 10 月,证明验证器就被替换了 5 次。证明验证器负责验证 ZK 提款证明,频繁更换意味着「代码能多快被改掉」并不只是纸面风险。
历史事件方面,2025 年 10 月 10 日崩盘期间,Lighter 停机约 4.5 小时;2025 年 12 月底 LIT 上线后出现提款延迟;2026 年 10 月 17 日发生过一次 2 小时守护者暂停,L2BEAT 将其视为测试;10 月 20 日和 10 月 29 日各出现约 4.5 小时状态更新中断,均在快速通道验证器升级后结束。没有公开报告显示托管资金受损。
作者的判断是,在这 4 家里,只有 Lighter 能扛住币安式服务器被黑:攻击者即便进入服务器,也无法仅凭服务器提走余额。代价在于,价格由运营方提供,多签又能较快改代码,用户真正需要信任的是这两点。
Hyperliquid:大部分 USDC 压在 Coinbase 单钥和自家链上
Hyperliquid 有 65 亿美元 USDC 支撑,分布在 3 个位置:
- 约 56 亿美元,占 86%,位于 HyperEVM 上 Coinbase 名下的 USDC 储备钱包;
- 约 6.22 亿美元,占 10%,位于 Circle 的 CoreDepositWallet 合约;
- 约 2.90 亿美元,占 4.4%,仍在 Arbitrum 旧桥。
其中,Coinbase 钱包是一个普通地址,只有一把私钥。也就是说,86% 的 USDC 是否安全,取决于 Coinbase 如何保管这把私钥,而这一点无法从链上直接看出。与此同时,Hyperliquid 链还能绕过 Coinbase 私钥,通过不需要签名的系统交易,在 Coinbase 钱包和 Circle 合约之间转移 USDC,使两边余额大致维持在 9:1,也就是 Coinbase 钱包中的 USDC 约为 Circle 合约中的 9 倍。
Coinbase 为这一角色质押了 50.6 万枚 HYPE,约 4600 万美元。这笔质押只有在钱包无法支付协议收益份额时才会被罚没,而且不到相关余额的 1%,作者认为这不足以构成对钱包安全性的强背书。
Circle 合约本身可升级,管理员是单一地址;Hyperliquid 链也能直接把 USDC 转出。至于 Arbitrum 桥,4 个验证者中只要有 3 个签名即可放款,放款前有 200 秒窗口可供拦截。
最后的兜底来自 Circle。Circle 可以冻结原生 USDC,币安被盗的 8.23 亿美元 USDC 就在转移前被冻结。冻结可以阻止资金继续流动,但资金会被卡住,直到后续有人处理。
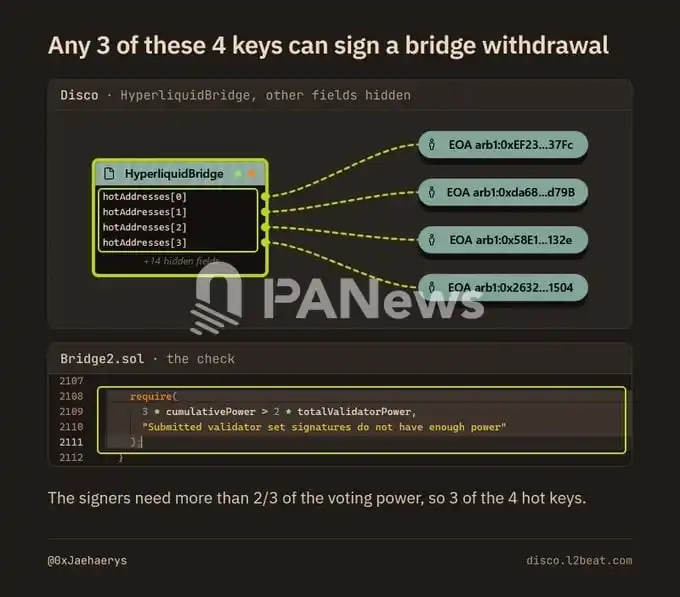
链本身方面,Hyperliquid 共有 27 个活跃验证者。Hyper Foundation 运行的 5 个验证者占 47% 质押;前三大验证者合计超过三分之一,只要离线就足以拖停链。它们运行的都是 Hyperliquid 的闭源节点软件,这是唯一实现版本,并以 Hyper Foundation 密钥签名的二进制文件形式发布。
BTC、ETH、SOL 通过独立协议 Unit 进入 Hyperliquid,因此用户在 Hyperliquid 持有的现货实际上是 Unit 代币,即 UBTC、UETH、USOL。Unit 在 14 种资产上持有 9.40 亿美元,其中 6.90 亿美元集中在 BTC、ETH、SOL。按其文档,3 个守护者——Unit、Hyperliquid、Infinite Field——共同控制这些金库,每笔提款都需要三者中的两方签名,没有它们就无法赎回。币安事件后,Unit 为所有存取款加入了延迟。
历史上,2025 年 3 月 JELLY 遭挤压、Hyperliquid 自家流动性金库暴露后,验证者投票下架该市场,并按自选价格结算。Arbitrum 桥也多次紧急暂停,最近一次在 2025 年 11 月;每次都在数小时内重开,没有桥上资金损失。
作者的判断是,Hyperliquid 多数 USDC 的安全性主要取决于 Coinbase 托管和 Hyperliquid 链本身,Circle 冻结是最后兜底;而链的验证者结构明显偏向 Hyper Foundation,且运行闭源软件。
Aster:带链上速度限制的托管模型
Aster 在 BNB Chain、以太坊、Arbitrum 和 Solana 金库中持有约 5 亿美元,其中 1 亿美元为 USDF。这还不包括 BNB Chain 金库中 10 亿美元的 ASTER 和 APX。
这些金库中的资金是池化管理的,用户各自拥有多少资产,记录在 Aster Chain 上;而这条链目前只由 Aster 自己的验证者运行。
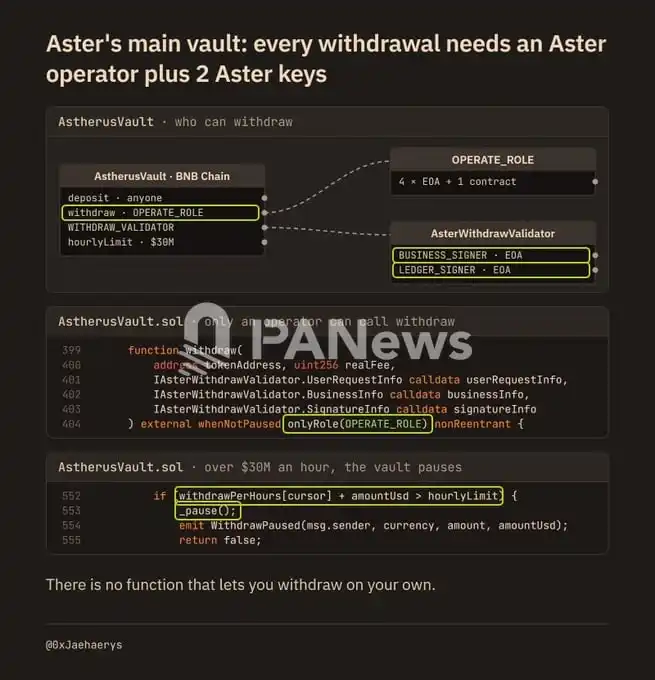
在 EVM 金库中,每笔提款都必须由 Aster 运营地址发起,并由两把 Aster 密钥签批。用户也需要签署提款请求,但已验证代码只是把用户签名与 Aster 密钥提供的地址进行比对,因此它只能证明用户发起过请求,无法保护资金池本身。
作者认为,这与币安面临的是同类托管风险:如果 Aster 的密钥或后台系统被攻破,资金就可以离开金库。每个 EVM 金库都设置了每小时提款上限,最新数据为:
- BNB Chain:1000 万美元
- 以太坊:600 万美元
- Arbitrum:300 万美元
- Solana:100 万美元
但用户无法绕开 Aster 自行提款。已验证的 EVM 金库合约代码中,没有允许用户自己发起提款的函数。
升级方面,EVM 金库采用 4/7 多签加 24 小时时间锁,但同一多签可以即时修改角色和上限;Solana 程序则由 3/6 多签即时升级。
历史记录显示,提款上限在 2024 年 12 月、2025 年 9 月和 2026 年 7 月多次触发,金库因超限而暂停,之后多签都提高了上限。2025 年 9 月,XPL 市场定价错误导致交易者被清算,Aster 在数小时内赔付。2025 年 10 月,DefiLlama 下架 Aster 永续合约交易量,原因是其与币安高度相似,而 Aster 无法提供订单级数据。其前身 ApolloX 在 2022 年曾因漏洞损失 200 万美元自有代币。
作者的判断是,Aster 本质上仍是托管模型。资金放在 Aster 金库里,提款要由 Aster 运营方发起,再由两把 Aster 密钥签批;用户自己的签名只能证明「我提过款」,不能保护池子。链上的每小时上限确实能拖慢资金被抽走的速度,但它只是速度限制,不是权限限制。而且同一套 4/7 多签既能设定上限,也能即时改角色、抬高上限,所谓刹车随时可以被松开。归根结底,资金是否安全,取决于 Aster 如何保管那两把密钥,以及后台系统能否守住。
Variational:合约设计最不设防
Variational 在 Arbitrum 上持有 2.90 亿美元 USDC,其中 2.23 亿美元分散在 20.8 万个用户结算池中,交易者与做市商保证金混放;5400 万美元位于做市商 OLP 地址;1200 万美元在财库。
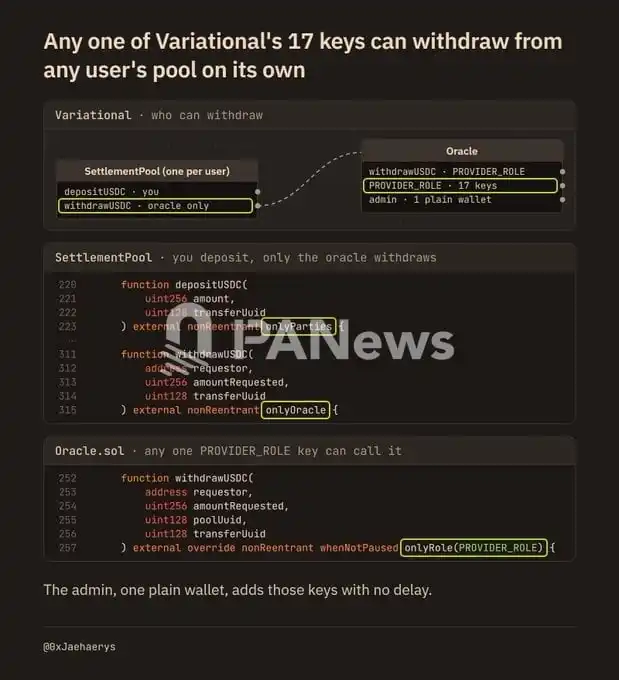
用户可以自行向池子存钱,但不能自己取钱。每笔提款都由 17 把运营密钥中的一把发出,其中 16 把是普通钱包。任意一把都可以把 USDC 从任何池子转走,合约没有金额上限。
合约中还有一个函数,可以直接把 USDC 打到调用者密钥对应的钱包,一笔交易可批量处理多个池子。按作者说法,理论上单把密钥就能在几分钟内清空所有池子。管理员同样是一个普通钱包,动作即时生效,包括添加密钥、把池子切换到另一个预言机合约、暂停所有提款。文档称 OLP 金库是智能合约,但列出的地址没有代码。
Variational 使用 Fireblocks 进行合约部署和预言机签名,但覆盖哪些密钥、审批规则如何,并未公开。如果这些密钥背后存在多签门槛或限额,链上无法看见。
用户同样没有不依赖团队的退出路径。一旦后台停摆,提款请求就不会有人处理;管理员也可以直接暂停预言机,使提款流程卡住。在这两种情况下,合约里都没有备用提款入口或强制退出函数,用户无法绕过团队自行取回资金。
历史上没有公开报告显示其发生黑客事件、盗窃或提款暂停。币安事件后,Variational 表示用户资金安全地存放在链上合约中,并且可以随时提款;作者认为,这两句话成立的前提是后台继续签名。外部兜底仍是 Circle 冻结 USDC 或 Arbitrum 安全委员会介入,币安事件后两者都曾出手。
作者的判断是,仅看已验证合约,Variational 的风险敞口最大。17 把运营密钥中的任意一把,都能把 USDC 从任何用户池转走,合约没有金额上限;一把钥匙失守,就足以清空池子。合约内唯一能稍作阻拦的,是管理员暂停预言机或移除密钥,但管理员本身也是单一钱包,动作即时生效,没有时间锁,也没有多签门槛。这更像事后止损,而不是事前防线。和 Aster 一样,资金安全最终取决于这些密钥和后台系统。
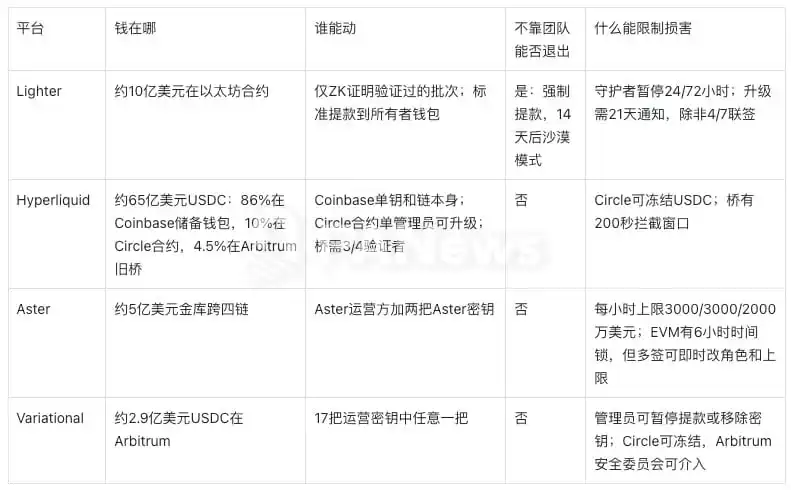
四家横向对比:只有 Lighter 支持不依赖团队退出
作者给出的横向结论是,4 家里只有 Lighter 能让用户在不依赖团队的情况下退出。
如果按前述 3 个问题、且只看链上可查信息,作者的排序如下:
- Lighter:设计上最安全。攻入服务器不足以提走用户余额;团队消失后,用户仍可通过强制提款和沙漠模式退出。但运营方负责定价,错误价格仍可能导致清算;同时,3/5 多签中的 3 票加上 4/7 安全委员会中的 4 票,合计 7 票即可无通知改代码,而 Lighter 至今每次升级都走了这条路径。
- Hyperliquid:处于中间位置。86% 的 USDC 放在一个 Coinbase 单钥钱包里,Coinbase 的私钥和 Hyperliquid 链都能动用这部分资金,Circle 冻结是最后兜底。
- Aster:与 Hyperliquid 处于同一档。EVM 提款由 Aster 运营方发起,并由两把 Aster 密钥签批。每小时上限可以拖慢资金流出,但 4/7 多签随时可以提高上限。
- Variational:合约设计最不设防。17 把运营密钥中的任意一把都能把 USDC 从任何用户池转走,且没有金额上限。Circle 冻结同样只是兜底。
这份清单怎么用
作者最后给出的使用方法很直接:无论是 DEX 还是 CEX,交易所里只放正在交易的资金。
在放大资金规模前,可以先做两个检查。第一,资金到底放在哪里:是锁在链上合约里,还是放在团队控制的钱包、交易所托管账户或跨链桥中;如果是合约,谁有权限动它,是单钥、多签,还是像 Lighter 那样只能按 ZK 证明放行。第二,没有团队时用户能不能离开:合约里是否存在强制提款、逃生通道或时间锁,还是每笔提款都必须等待运营方签名。
作者还提醒,不应把「DEX」这个标签本身视为安全保证。永续合约 DEX 可以做到前端去中心化、交易上链,但资金仍可能由团队密钥、运营地址或多签控制,Aster 和 Variational 就是例子。标签本身说明不了谁掌握提款权,真正能说明问题的,是合约权限和退出路径。




