
10 月 31 日,比特币跨链协议 Threshold Network 宣布暂停 tBTC 的铸造和赎回功能,以应对近期披露的 Linux 内核高危漏洞 CVE-2026-98432。
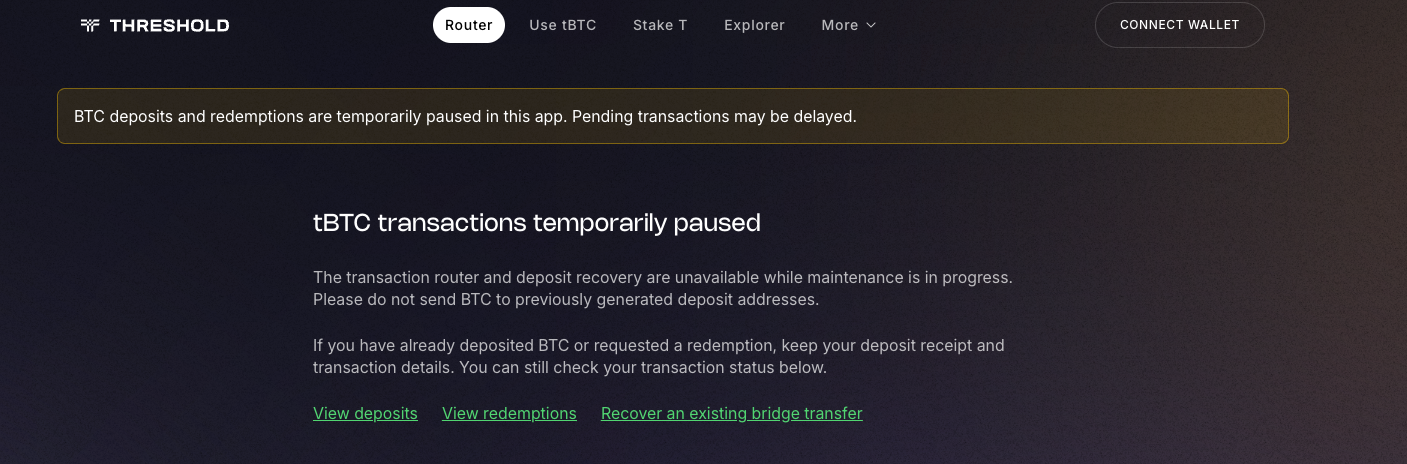
tBTC 是一种由 BTC 1:1 支持的跨链资产,主要用于让比特币进入以太坊等生态,参与借贷、流动性挖矿等 DeFi 活动。铸造和赎回通道同时暂停后,用户暂时无法按正常流程完成 BTC 与 tBTC 之间的双向兑换。
11 月 2 日,Threshold Network 发布进一步说明,称 tBTC 仍然具有足额储备支持,目前没有发生任何资金损失。
储备仍覆盖流通中的 tBTC
据披露,Threshold Network 跨链桥钱包中约有 4320 枚 BTC,价值超过 3.3 亿美元;流通中的 tBTC 约为 4185 枚。这意味着储备量比流通量多出约 135 枚 BTC。
团队表示,没有发现任何未经授权的 tBTC 增发或转移记录。
不过,在 Threshold Network 公告发布后,Aave 宣布暂停新的 tBTC 存款与借款。Aave 官网显示,tBTC 总储备量价值约 1.37 亿美元,当前已被冻结。
暂停直接原因指向 Linux 内核漏洞
Threshold 此次暂停铸造和赎回的直接原因,是 Linux 内核近期披露的 CVE-2026-98432 漏洞。
根据 Red Hat 于 10 月 30 日发布的安全公告,该漏洞位于 Linux 内核 IPv4 网络子系统,属于 Use-After-Free(释放后使用)漏洞,被评定为「严重」级别。在 TCP 连接请求并发处理过程中,由于内存释放与访问之间存在竞争条件,攻击者可能通过构造网络请求触发内存损坏,甚至实现远程代码执行。这类攻击不需要服务器本地权限,也不需要用户交互。
根据 Anthropic 于 10 月 27 日披露的研究,其内部 AI 模型已经成功构造出针对该漏洞的利用程序,并在运行 Multipath TCP(MPTCP)监听服务的 Linux 服务器上实现远程代码执行,获得 Root Shell。披露内容显示,整个过程不需要攻击者事先取得服务器登录凭证,也不需要服务器管理员进行任何操作。
tBTC 依赖分布式节点运营商共同管理跨链比特币储备。如果攻击者将 tBTC 节点运营商的服务器作为目标,可能尝试窃取服务器上的敏感信息、干扰节点运行,或寻找获取节点签名权限的机会。一旦控制足够多的节点,跨链桥安全性就可能受到威胁,用户资产也可能面临风险。
Threshold称措施属预防性质
Threshold 表示,出于安全考虑,所有 tBTC 节点运营商都已经为服务器打上安全补丁,或暂时将节点离线,等待修复后的内核版本发布。目前团队尚未发现任何证据表明,该漏洞已经被用于攻击 tBTC 节点。
团队称,这次操作属于预防性措施,并非在确认遭受攻击后进行的紧急止损。暂停铸造和赎回,主要是为了避免在节点基础设施尚未完成安全维护时继续处理新的跨链资产操作。
不过,Threshold 当日发布的安全报告还提到,一位节点运营商用于支付 tBTC 节点交易费用的以太坊账户中,有约 0.5 ETH 被转出。但该事件与 Linux 内核漏洞无关,发生时相关节点已经处于离线状态,运营商也没有发现签名密钥材料遭到访问的证据。
在 Threshold Network 的设计中,支付手续费的账户与转移桥接比特币所需的集体签名并不相同。根据官方文档,转移 tBTC 需要 100 个签名者中的 51 个共同协作生成签名,任何单个运营商都无法单独转移资金。
赎回暂停下,流动性折价风险受到关注
从储备数据看,4320 枚 BTC 对应约 4185 枚流通中的 tBTC,储备覆盖率约为 103.2%,账面上仍有约 135 枚 BTC 的储备余量。
但足额储备并不等于用户可以随时完成赎回。正常情况下,持有者可以通过协议将 tBTC 兑换为 BTC;在赎回功能暂停期间,用户只能通过二级市场寻找流动性。即便底层资产没有损失,退出渠道受限后,仍可能出现流动性折价。
截至发稿前,tBTC 尚未出现明显脱锚。CoinGecko 显示,tBTC 报价约为 78460 美元,币安上 BTC 报价约为 78520 美元,tBTC 相对 BTC 折价约 0.11%,仍基本维持锚定关系。
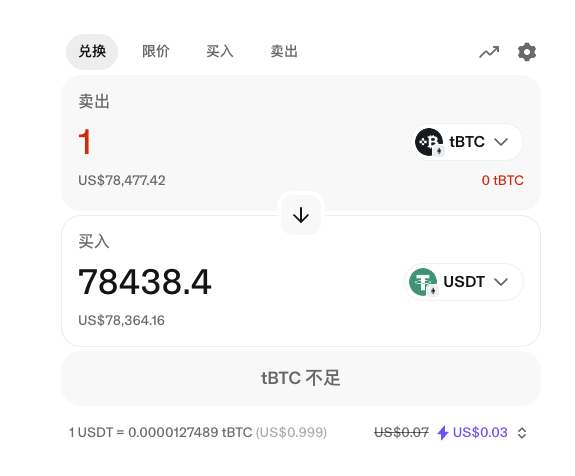
不过,聚合报价并不等同于大额交易的实际成交价格,尤其在赎回通道暂停的情况下,链上交易深度和滑点同样需要关注。根据 Uniswap 数据,截至发稿前,1 tBTC 可兑换 78437 USDT 或 78360 USDC,兑换成 ETH 的价格也基本处于同一区间。
恢复时间尚未公布
对 Threshold 而言,当前需要处理的不只是节点服务器的漏洞修复,还包括暂停期间的流动性风险。
截至发稿前,Threshold 尚未公布明确的恢复时间,仅表示将在完成安全维护、节点恢复运行并确认使用修复后的系统后,重新开放跨链桥。现阶段,未发生资金损失仍是团队披露中的关键信息。




