
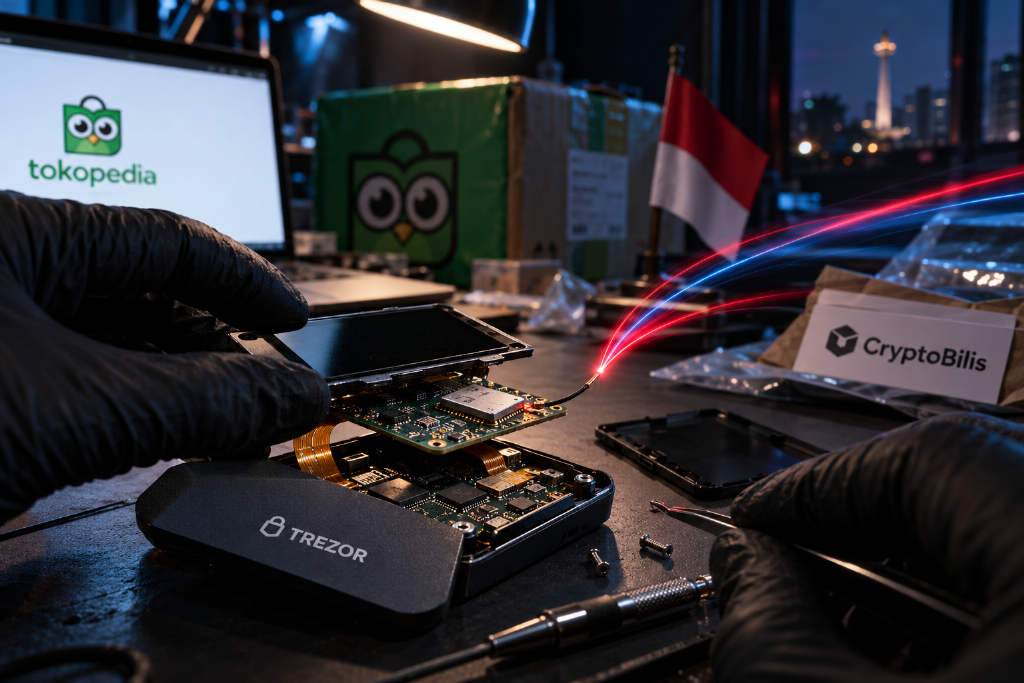
ChainCatcher 消息,Trezor 表示,其安全团队收到一份负责任披露报告,指称一台经东南亚官方经销商 CryptoBilis 购入的 Trezor Safe 5 内部被植入硬件木马。
根据披露内容,这台设备于 2026 年 8 月通过 Tokopedia 购得。报告称,设备主板与屏幕之间多出一块带蜂窝模块和天线的电路板,可读取屏幕显示内容,并在设备通电时经移动网络外传。
Trezor 称,目前尚未收到涉事实物进行实验室验证,但基于客户描述和视频沟通,已将这份报告视为可信,并先行发出警示。
Trezor 还表示,目前暂无用户报失。对于自 2026 年 3 月起经 CryptoBilis 购机的用户,Trezor 建议尽快将资产迁移至使用全新助记词的钱包,不要在可疑设备上输入既有助记词。相关用户可联系官方申请更换新设备或代金券。
Trezor 已于 10 月 9 日将 CryptoBilis 从官方经销商列表移除。
本文最初由 Bit.Fan 发布。 欲了解更多加密货币新闻与市场洞察,请访问 www.bit.fan.


