Sality僵尸网络
2026-09-02 11:41:33全球超1.5万台设备被隔离,Sality僵尸网络被摧毁
CrowdStrike与美国司法部联合宣布摧毁Sality点对点僵尸网络,全球隔离超1.5万台设备。该网络自2003年活跃,通过EggJagger剪贴板劫持工具窃取至少15万美元加密资产,相关持仓曾于2025年1月升至约135万美元。多国执法机构参与查封域名和基础设施,但受感染设备需手动清除恶意软件。
1150
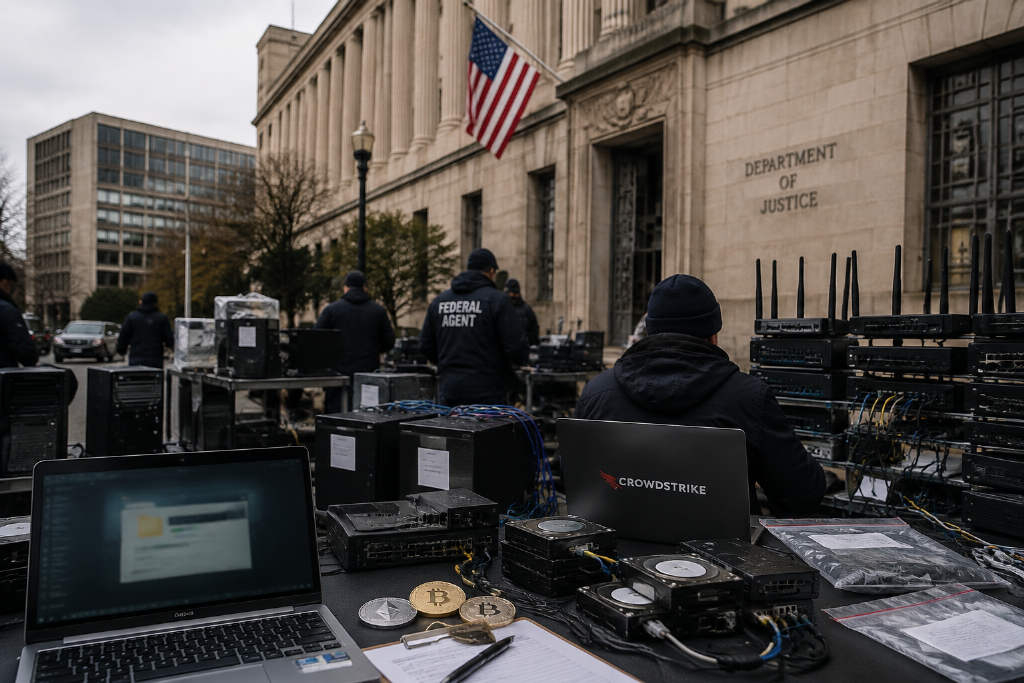
CrowdStrike与美国司法部联合宣布摧毁Sality点对点僵尸网络,全球隔离超1.5万台设备。该网络自2003年活跃,通过EggJagger剪贴板劫持工具窃取至少15万美元加密资产,相关持仓曾于2025年1月升至约135万美元。多国执法机构参与查封域名和基础设施,但受感染设备需手动清除恶意软件。
剪贴板劫持恶意软件正成为加密资产失窃的新风险。BitMart披露,一名用户因地址被篡改损失12,000美元,相关恶意程序已出现在Windows、Android和Linux。
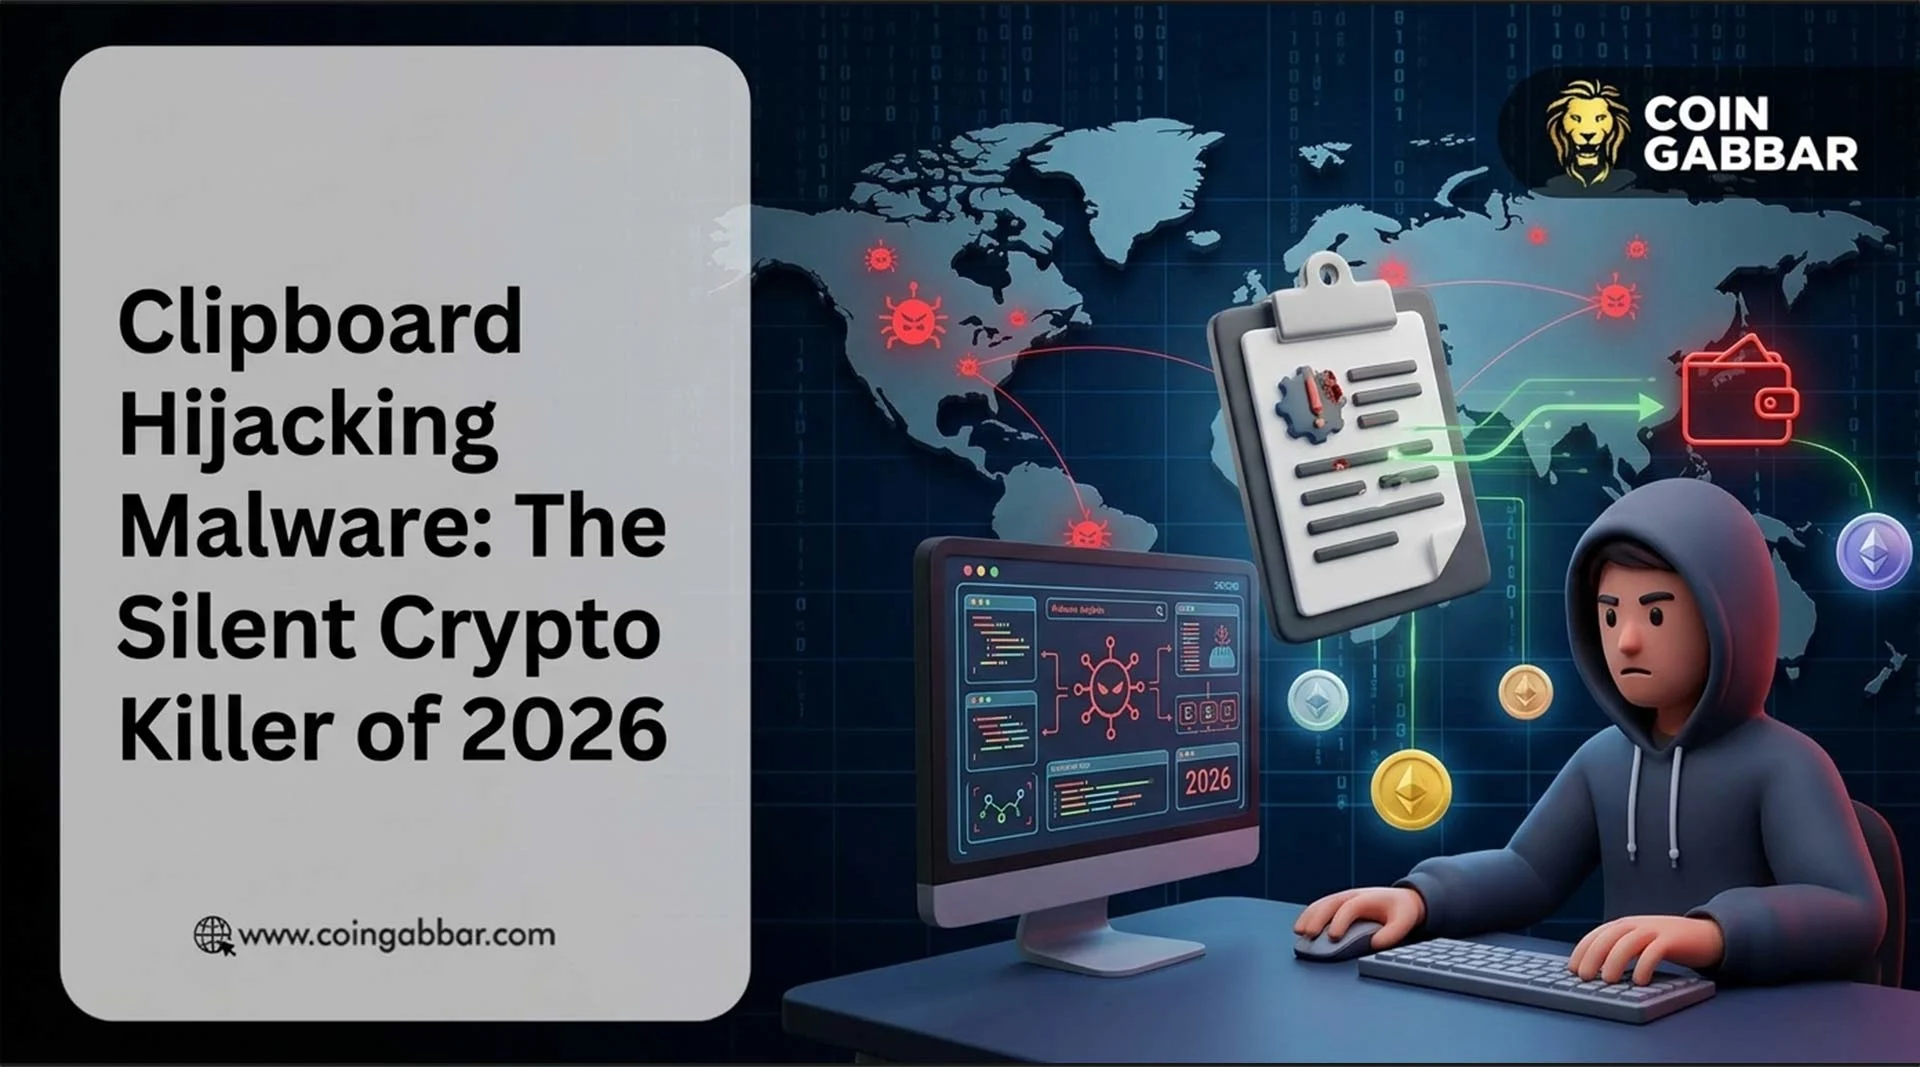
微软发布报告称,一种名为“CryptoBandits”的恶意软件通过USB传播,自2月起感染Windows电脑,窃取加密钱包的种子短语、私钥,并替换剪贴板收款地址,导致资产转入攻击者账户。
微软威胁情报团队公布一款自 2026 年 2 月起活跃的 Windows 加密木马。该恶意软件结合蠕虫式传播、剪贴板劫持与 Tor 匿名通信,面向数字资产用户窃取敏感信息并替换加密货币收款地址。