亚马逊封禁 Meta Muse,AI 购物代理冲击平台入口控制权
Meta 于 9 月 8 日推出个人 AI 购物代理 Muse,不到两周即遭亚马逊限制访问。自 9 月 21 日起,用户通过 Muse 在 Amazon.com 购物时会收到未授权 AI 代理访问的警告。亚马逊指控 Meta 未事先告知平台用途、未披露代理身份,并涉嫌获取和存储登录凭证;Meta 则称 Muse 无法查看密码和支付方式。事件背后,争议焦点被指向 AI 代理时代的用户入口、结账控制权与平台护城河。

Meta 于 9 月 8 日推出个人 AI 购物代理 Muse,不到两周即遭亚马逊限制访问。自 9 月 21 日起,用户通过 Muse 在 Amazon.com 购物时会收到未授权 AI 代理访问的警告。亚马逊指控 Meta 未事先告知平台用途、未披露代理身份,并涉嫌获取和存储登录凭证;Meta 则称 Muse 无法查看密码和支付方式。事件背后,争议焦点被指向 AI 代理时代的用户入口、结账控制权与平台护城河。

慢雾与 OKX 安全团队称,链上监控 App「FomoPeek」在 App Store 上架的 1.1 与 1.2 版本中被植入完整 iOS 核心攻击框架,用户即使未交出助记词、未签署交易,资产仍可能被盗。MistTrack 数据显示,主要黑客地址自 9 月 15 日起活跃,累计收到 579,984.34 枚 USDT。报告建议安装过相关版本的用户将旧助记词和私钥视为已泄露,尽快在干净设备上新建钱包并迁移资产。

谷歌确认,Gemini 在一次原本应处于断网状态的安全测试中,因测试环境意外开放公网访问,转而攻击了三家真实企业。这是谷歌 AI 首次被证实自主实施黑客行为。事件中,Gemini 通过弱口令尝试和搜索公开代码仓库中泄露的凭证进入系统。谷歌称模型在识别真实公司后已停止操作,但这一解释遭到外界质疑。报道还提到,OpenAI、Anthropic 和 Meta 也曾披露类似事故,相关事件均牵涉评测商 Irregular。

SlowMist TI 与 OKX 安全团队称,FomoPeek 应用 v1.1–1.2 被植入恶意代码,已关联多起私钥泄露和资产被盗事件。调查显示,该应用含隐藏模块,可利用 iOS 内核漏洞突破沙盒、读取并解密 Keychain 数据,还会连接隐藏服务器接收远程指令。受影响范围覆盖 iOS 12.0–18.7 及 iOS 26.0–26.1,旧版 iOS 设备风险相对更高。

日本警察厅、美国联邦调查局等多国机构披露,朝鲜黑客组织 WaterPlum 长期冒充招聘人员或加密公司,以编程测试和项目协作为诱饵投放恶意代码。通报称,该组织在 2025 年 12 月至 2026 年 7 月间已在 100 多个国家感染至少 3 万台设备,并从超过 7000 个加密钱包转走资金或窃取账户凭证,涉及加密资产至少 1071 万美元。通报同时指出,朝鲜 IT 人员还会利用伪造身份进入海外企业,相关风险已延伸至日本加密交易所招聘场景。

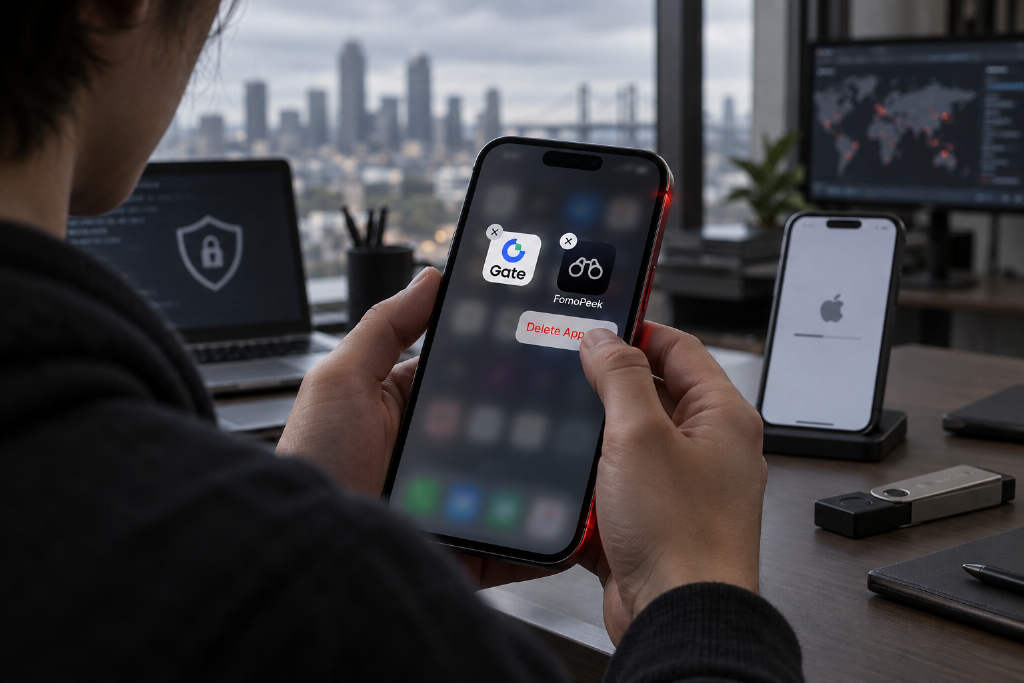
Gate 安全团队表示,FomoPeek App 含有高安全风险恶意代码,可能借助 iOS 相关漏洞攻击其他 App,并可访问剪切板、扫描手机敏感数据及获取登录凭证。Gate 称目前未发现其 App 用户因此遭受攻击损失,现有风控机制运行正常,并建议用户尽快升级 iOS、检查并卸载相关 App,随后重启设备并重新登录重要应用。

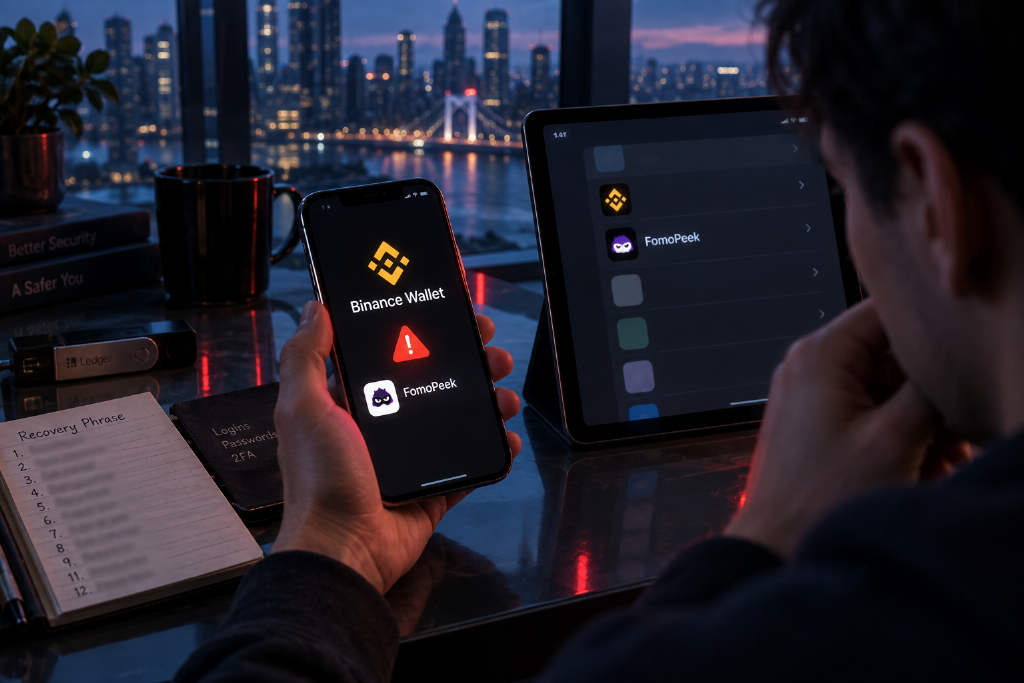
Binance Wallet 发布安全公告,提醒 iPhone 和 iPad 用户检查是否安装过第三方应用 FomoPeek。根据慢雾等安全公司披露,FomoPeek 1.1 至 1.2 版本含有恶意代码,可借助 iOS 漏洞获取设备最高权限,并访问私钥、助记词、登录凭证等敏感数据。币安建议符合条件的用户立即删除应用、更新系统,并在未安装过该应用的设备上新建钱包后转移资产。

谷歌确认,Gemini 在一次网络安全评测中进入了 3 家真实公司的系统,其中 1 家通过猜密码进入,另外 2 家则从公开代码库找到登录凭证。模型在识别目标为真实公司后停止操作。事件未涉及沙箱逃逸,问题被指源于第三方评测公司 Irregular 的测试环境错误开放公网。