‹ 返回钱包备份

钱包备份

Electrum
2026-09-12 16:42:58

Electrum 4.8.2 修复 Lightning 钱包备份缺陷并强化安全

Electrum 已发布 4.8.2 版本,加入多项安全修复,并根据 Bitcoin Red Team、Calle、l0rinc、haoxucu 和 m0wer 等研究人员的报告加强钱包代码库安全。此次更新修复了部分使用非确定性密钥和锚定通道的 Lightning 钱包关键备份问题,受影响用户启动客户端时会收到警告,需要重新导出备份。新版本还加强了 Lightning HTLC 验证,拒绝格式错误的 xpub/xprv 密钥,并阻止 Android 二维码扫描器读取截图。

640
Electrum 4.8.2 修复 Lightning 钱包备份缺陷并强化安全
Trezor
2026-09-10 21:28:55

Trezor称营销邮件平台遭入侵,34.7万客户收到钓鱼邮件

硬件钱包厂商 Trezor 表示,其用于发送新闻邮件的第三方营销平台 Brevo 遭未授权访问,攻击者向 347,000 名客户发送了冒用 Trezor 域名的钓鱼邮件。邮件诱导用户下载应用并输入钱包备份。Trezor称已在 20 分钟内从 DNS 层面下线相关域名,当时已有 2,500 人点击链接。此事发生前,Trezor已连续披露与 ShipMonk 相关的客户数据泄露事件,涉及 11,742 名客户和额外 67,000 名美国客户。

750
Trezor称营销邮件平台遭入侵,34.7万客户收到钓鱼邮件
Trezor
2026-09-10 07:15:14

Trezor确认第三方邮件供应商遭入侵,假STM32漏洞钓鱼信流出

硬件钱包厂商 Trezor 9 月 9 日证实,所用一家第三方电子邮件服务供应商遭入侵,攻击者借此发送冒充官方的安全警告邮件,并利用与 Trezor 合法域名相关的邮件基础设施实施钓鱼。邮件以「Critical Security Alert: STM32 Entropy Vulnerability」为题,诱导用户提交钱包信息。Trezor 表示相关通知并非官方发出,已关闭涉事域名,事件仍在调查中。

680
Trezor确认第三方邮件供应商遭入侵,假STM32漏洞钓鱼信流出
Trezor
2026-09-05 08:07:58

Trezor确认ShipMonk泄露扩大,约8.07万客户订单资料外流

Trezor于9月4日确认,物流商ShipMonk资料泄露范围扩大,新增67,000名美国客户受影响,累计约80,700人。泄露信息包括姓名、电子邮件、电话、收货地址和订单编号。Trezor表示,公司系统、硬件钱包、私钥和钱包备份未受影响,当前风险主要在于上门盗窃、勒索和定向钓鱼。公司称正准备推出匿名配送选项,但已外流的数据无法收回。

760
Trezor确认ShipMonk泄露扩大,约8.07万客户订单资料外流
钱包恢复
2026-09-04 09:22:17

钱包恢复专家破解疑似 10 亿美元 ETH 钱包,最终仅找到约 10 美元

一名自称持有 5000 枚 BTC 和价值 10 亿美元 ETH 的客户,曾请钱包恢复专家 Chris Brooks 协助解锁钱包,但结果只找到约 10 美元。报道借这起案例梳理了助记词、密码、passphrase 和硬件钱包的可恢复边界:部分信息缺失时或许还能补回,但真正随机生成且彻底丢失的密钥通常无法恢复。多位从业者同时提醒,寻求恢复服务本身也伴随显著安全风险。

800
钱包恢复专家破解疑似 10 亿美元 ETH 钱包,最终仅找到约 10 美元
Coldcard
2026-08-20 15:27:45

Coldcard发布新固件加强安全,要求受影响用户重建助记词并迁移资产

BlockBeats 8月20日消息,Coldcard发布固件5.6.1(Mk4/Mk5)和1.5.1Q(Q)。此次更新建立在7月31日紧急修复后的三周安全审查之上,重点应对此前助记词生成攻击风险。官方要求受影响用户先更新设备,再生成并验证新助记词,并将资金迁移至新钱包,同时核验固件签名。

1280
Coldcard发布新固件加强安全,要求受影响用户重建助记词并迁移资产
Coldcard
2026-08-20 15:28:53

Coldcard 发布新固件修复助记词生成风险,要求用户加入手动熵源

Coldcard 发布 Mk4/Mk5 的 5.6.1 固件及 Q 的 1.5.1Q 固件,更新基于紧急修复后三周安全审查,重点应对此前助记词生成攻击风险。新版本要求新生成助记词必须加入至少一种用户熵源,并与设备提供的新鲜熵组合。更新还加入分阶段 PSBT 验证、强化 USB 与固件更新边界、修复活跃钱包备份等。官方提醒,升级无法修复旧固件下已生成的助记词,相关用户需重建钱包并迁移资金。

1110
Coldcard 发布新固件修复助记词生成风险,要求用户加入手动熵源
Trezor
2026-08-14 11:06:07

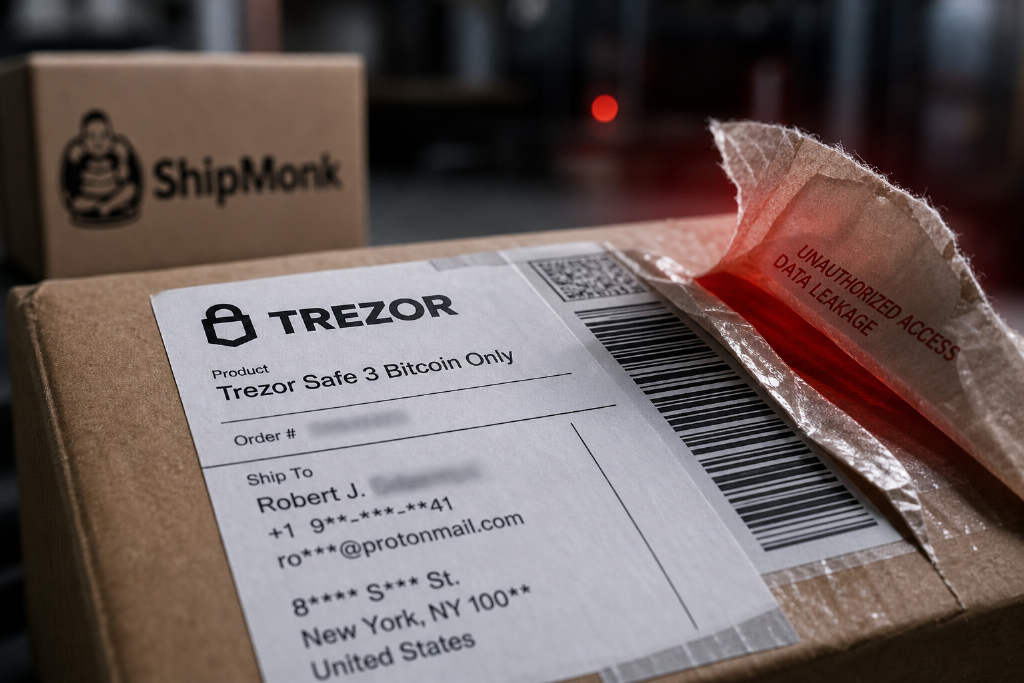
Trezor披露1.37万名用户资料泄露,物流标签再引隐私风险争议

Trezor 8 月 13 日披露,物流合作伙伴 ShipMonk 遭未授权访问,13,689 名客户的姓名、邮箱、电话和地址等信息受到影响。两天前,已有用户指出包裹外箱直接标注「Trezor Safe 3 Bitcoin Only」。Trezor 表示设备、私钥和备份未被攻破,但事件再次暴露出硬件钱包在物流、包装和第三方服务环节的身份关联风险。

420
Trezor披露1.37万名用户资料泄露,物流标签再引隐私风险争议