Chainlink发布CCIP 2.0,桥接安全架构在2.92亿美元黑客事件后调整
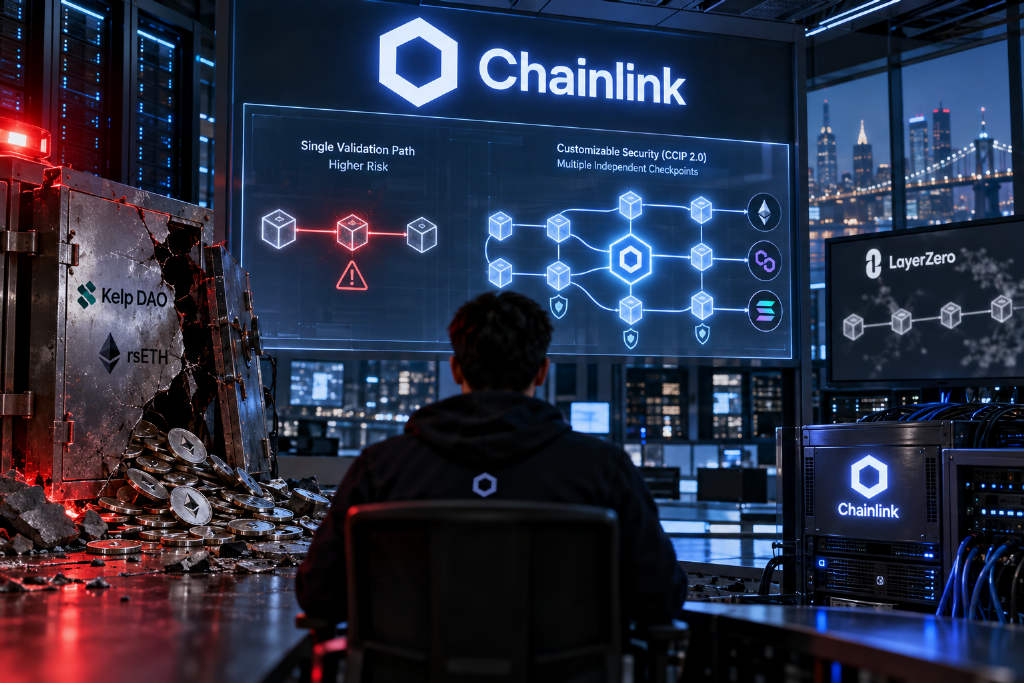
Chainlink于周一发布跨链互操作协议CCIP 2.0,允许企业在其默认的16节点运营商验证网络之外,自行添加安全校验。升级发布前,Kelp DAO在4月因依赖单一验证器的LayerZero桥接配置遭遇约2.92亿美元rsETH被盗。新版本还调整了Chainlink此前重点宣传的风险管理网络角色,未额外添加验证器的用户看起来将依赖单一验证网络,而不再是此前的双重校验结构。

Chainlink于周一发布跨链互操作协议CCIP 2.0,允许企业在其默认的16节点运营商验证网络之外,自行添加安全校验。升级发布前,Kelp DAO在4月因依赖单一验证器的LayerZero桥接配置遭遇约2.92亿美元rsETH被盗。新版本还调整了Chainlink此前重点宣传的风险管理网络角色,未额外添加验证器的用户看起来将依赖单一验证网络,而不再是此前的双重校验结构。

慢雾监测发现某Router合约存在安全缺陷,攻击者通过伪造V3 Pool和利用未绑定的回调机制,盗取用户已授权资产,损失约62.28 BNB。该合约未验证调用方合法性,导致用户资产即使不交互也可能被转移。

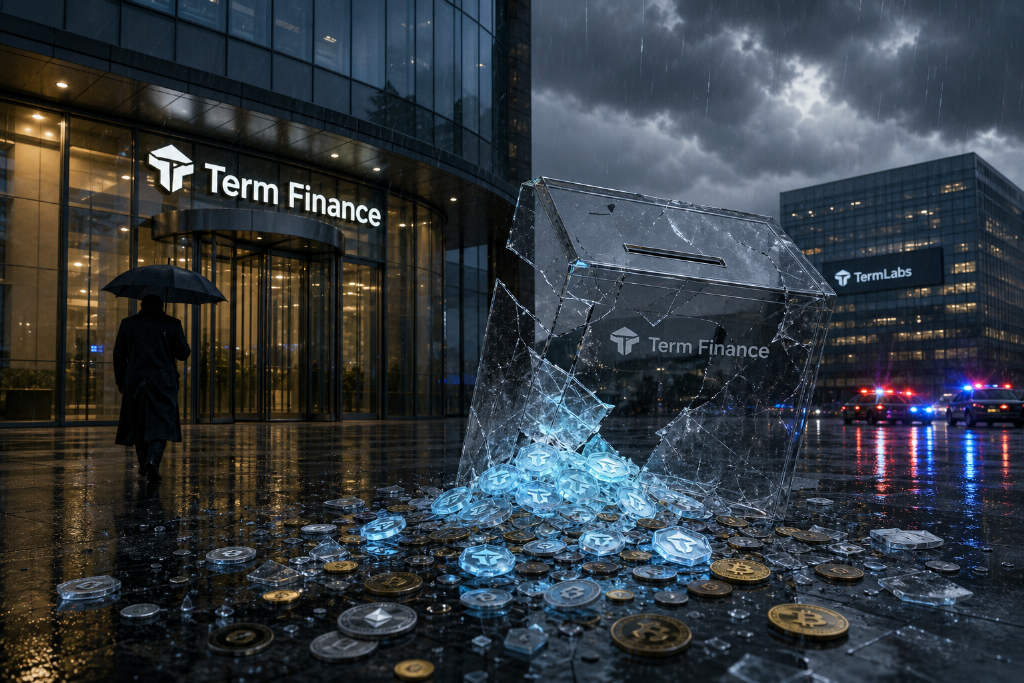
Term Labs 已恢复 8 月治理攻击中受影响金库的所有固定利率贷款头寸,最后一笔头寸于 8 月 25 日完成转移。攻击造成约 850 万美元损失,公司通过社区投票批准的恢复计划全额补偿了用户。Meta Vaults 及相关策略仍处于关闭状态。

去中心化借贷协议 Ajna 表示已注意到 Ajna v2 遭漏洞攻击,正在调查异常资金流动,建议用户取出全部资金、偿还贷款并暂停交互。Defimon Alerts 监测显示,损失约 77.5 万美元,涉及 syrupUSDC、wstETH、rETH、cbETH、WBTC、WETH/USDC、sDAI 等资金池,原因系清算会计操纵攻击。

Term Finance 开发团队 Term Labs 称,治理攻击发生后,所有 Term Meta Vaults 已被永久关闭,DAO 治理权限也已撤销,但提款通道继续开放。团队表示,此次关闭不可逆,后续存款被永久阻止,金库剩余资产规模尚未披露。PeckShield 估计,攻击者共盗走约 2,843 枚 ETH 和 168 万枚 USDC,总损失约 850 万美元。Term 称底层协议及直接借贷市场未受影响,正与外部安全团队推进补救和追回。

DeFi 协议 Term Finance 的资产池因治理功能遭攻击受到影响。PeckShield 分析称损失约 855 万美元,CertiK 估计为 850 万美元。输入信息显示,攻击者疑似通过操纵投票权实施攻击。该协议由 TermLabs 运营,团队目前正调查原因并采取措施。


CertiK披露,NEAR生态DeFi协议Rhea Finance遭遇预言机操纵攻击。攻击者通过伪造代币和新建流动性池误导系统定价,至少套走760万美元。