OpenClaw
2个月前News Editor

OpenClaw 2.0 发布后,Agent 授权边界与可验证签名再成焦点

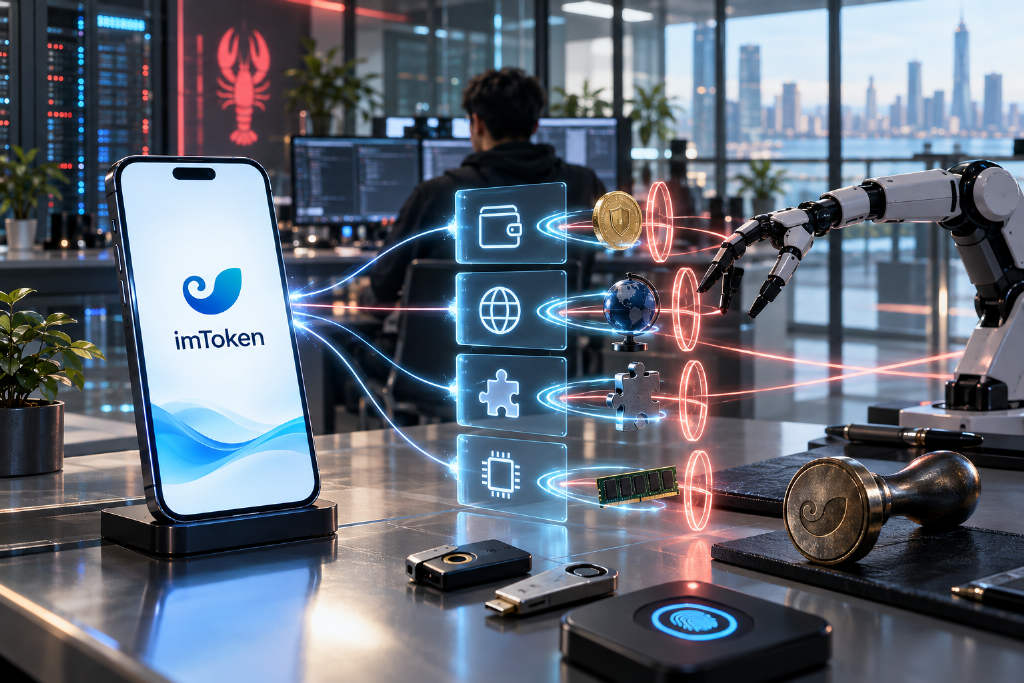
OpenClaw 于 8 月 30 日发布 2.0 版本,官方称这是其历史上规模最大的一次更新,累计超过 1.6 万个 Pull Request,覆盖安装、消息、记忆、Skills、模型、Automations、浏览器、原生应用、Plugins 与安全机制等产品栈。文章认为,Agent 获得更多执行能力后,行业面临的核心问题已从「是否放权」转向「如何用细粒度、可验证的方式授权」。围绕这一点,imToken 正在探索 Sigil,希望通过可验证签名、参数绑定、短有效期和生物识别等机制,在自动化与用户控制权之间建立清晰边界。

1000
OpenClaw 2.0 发布后,Agent 授权边界与可验证签名再成焦点
AI Agent
4个月前News Editor

从聊天框点头到可验证签署:Sigil 如何给 AI Agent 加上安全护栏

imToken 在 Store、Send、Stake 之外提出第四个 S——Sign,并以 Sigil 作为首个 POC 产品,尝试解决 AI Agent 代用户执行操作时的授权失真问题。文章围绕“所见即所签”展开,指出当前 Agent 常见的“Yes/确认”式授权存在黑箱、弱身份校验与界面可伪造三类风险。Sigil 的思路是在 Agent 与钱包之间加入策略网关:低风险操作可按预设自动执行,涉及花费资金、链上签名、运行代码等敏感行为时,系统会暂停并向 Telegram 发送结构化确认卡片,用户需通过 Passkey 与生物识别完成批准。其目标不仅面向链上交易,也延伸至邮件、文件、终端、支付等更广泛的 Agent 场景。

890
从聊天框点头到可验证签署:Sigil 如何给 AI Agent 加上安全护栏
imToken
4个月前News Editor

imToken 推出 Sigil:为 AI Agent 链上签名建立可验证的安全护栏

随着 AI Agent 从信息处理走向真实执行,传统聊天式“确认”开始暴露出明显风险:用户往往只回复一句“Yes”,却无法核实具体交易池、金额、接收方、授权范围和最终签署内容。imToken 在品牌升级中提出第四个 S——Sign,并以 Sigil 作为早期 POC 产品,尝试在 Agent 与钱包之间加入一层可验证的审批机制。Sigil 的核心是“所见即所签”,它通过策略分级、Telegram 确认卡片、Passkey 与生物识别、链上固定页面和请求哈希绑定,确保用户看见的内容、签署的内容与最终执行的请求保持一致。这一设计既面向 Crypto 交易,也指向未来更广泛的 AI Agent 权限管理场景。

1000
imToken 推出 Sigil:为 AI Agent 链上签名建立可验证的安全护栏
imToken
4个月前News Editor

imToken 推出 Sigil:给 AI Agent 签名流程加上一道可验证的安全护栏

随着 AI Agent 从信息整理走向代用户执行交易、支付和链上签名,传统聊天式“回复 Yes 即授权”的模式开始暴露出黑箱批准、身份难验证和确认界面可伪造等问题。imToken 在品牌升级中提出第四个 S——Sign,并通过早期 POC 产品 Sigil 试图解决这一痛点。Sigil 位于 Agent 与钱包之间,按预设策略拦截敏感操作,将真实请求解析为清晰确认卡片,通过 Telegram 发送,并要求用户使用 Passkey 与生物识别完成批准。其核心是把“展示内容、签署内容、最终执行内容”绑定在一起,确保用户看到什么,就签什么。

890
imToken 推出 Sigil:给 AI Agent 签名流程加上一道可验证的安全护栏