SlowMist
2026-09-22 09:03:30SlowMist:DoinGud 合约漏洞遭重放攻击,获利约 3.5 万 USDC
安全机构 SlowMist 披露,DoinGud 平台智能合约在 acceptOffer 函数中存在逻辑漏洞,因缺少重复交易防护和状态清理检查,攻击者可重放相同交易数据反复提取资金。攻击者借助闪电贷发起两笔重放交易,耗尽托管账户内 70,973.871434 枚 USDC,获利约 35,380 枚 USDC。相关漏洞合约与攻击者地址已公开。
420
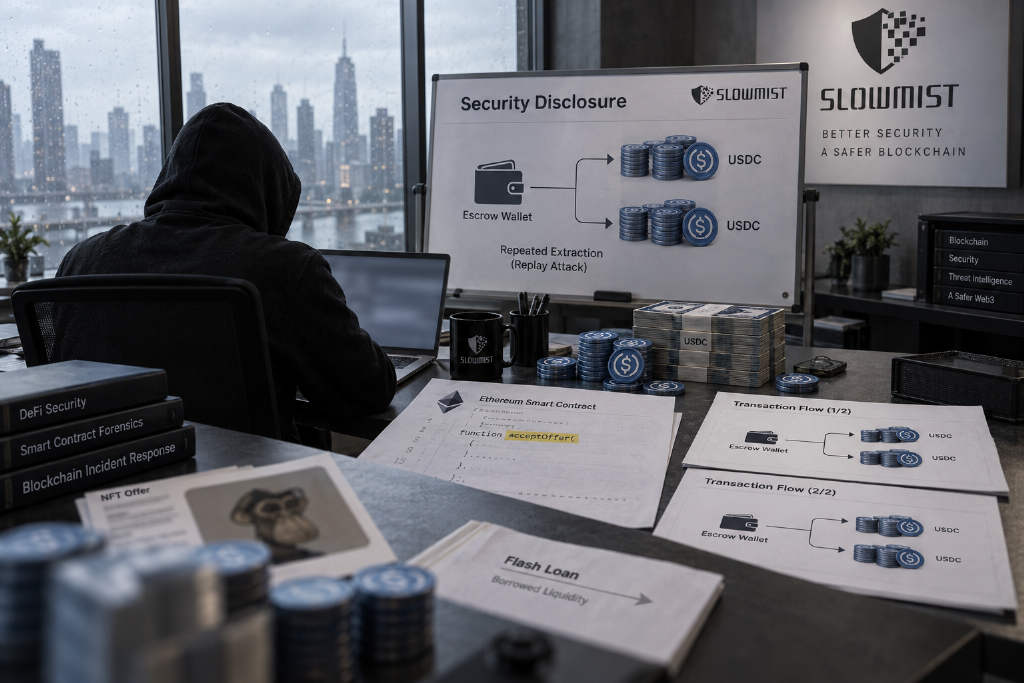
安全机构 SlowMist 披露,DoinGud 平台智能合约在 acceptOffer 函数中存在逻辑漏洞,因缺少重复交易防护和状态清理检查,攻击者可重放相同交易数据反复提取资金。攻击者借助闪电贷发起两笔重放交易,耗尽托管账户内 70,973.871434 枚 USDC,获利约 35,380 枚 USDC。相关漏洞合约与攻击者地址已公开。


去中心化借贷协议 Secured Finance 于 9 月 5 日遭攻击,损失约 10.4 万美元。攻击者利用抵押品计价漏洞,通过自成交和闪电贷操纵价格,提取 USDC。原攻击因 Gas 费不足失败,约 48 秒后抢跑机器人 coffeebabe 取走约 0.9 枚 WBTC(价值约 7.2 万美元),并将部分 ETH 转给 ultra sound money 构建者。
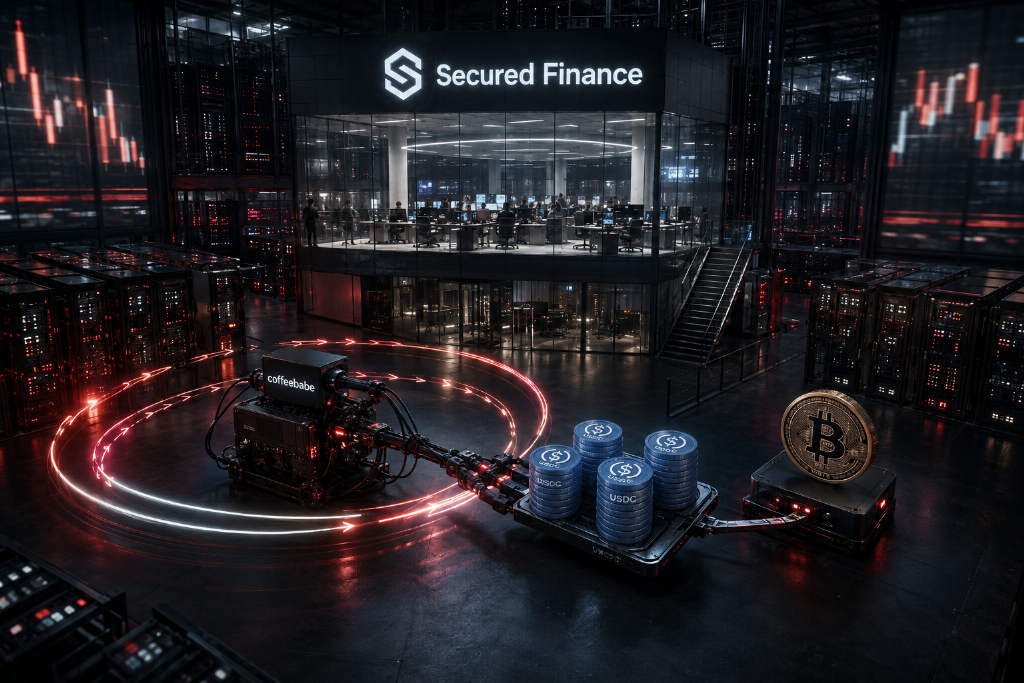
据 Defimon Alerts 监测,去中心化借贷协议 Secured Finance 于 9 月 5 日遭受攻击,损失约 10.4 万美元。问题出在抵押品按当区块订单簿成交均价计价,攻击者可通过自成交抬高价格,使虚假借贷头寸被认定为有效抵押。攻击者在部署合约后并未立即执行,随后结合闪电贷与自成交提取 USDC。但原攻击钱包首次出手因 Gas 不足回滚,约 48 秒后,抢跑机器人 coffeebabe 取走约 0.9 枚 WBTC。
据慢雾监测,去中心化交易所 Atomic 协议因签名重放漏洞遭攻击,损失约 29,984 枚 USDC。漏洞源于合约 0xa806010f 未在签名摘要中绑定 position ID、manager、caller、nonce、deadline 和 chain ID,导致同一签名可在 21 个 position ID 上重放,并利用闪电贷操纵价格执行了未经授权的全额 LP 销毁。