
币安这起估计规模约 63 亿美元的黑客攻击发生后,攻击者第一时间做的事很明确:把可被冻结的稳定币,尽快换成发行方无法直接冻结的加密资产。
据 Cointelegraph 报道,尽管代币发行方已经冻结了部分涉案资金,但与这起攻击有关的地址目前仍控制着数十亿美元被盗加密货币。此次事件于周四 20:04 UTC 开始。报道称,实施攻击的人员与上个月 Bitget 遭黑事件背后的同一批朝鲜黑客有关,攻击发生后便立即开始转移和转换资产。
攻击者的操作路径,是把像 USDT、USDC 这类可以由发行方冻结的资产,换成比特币(BTC)和以太坊(ETH)这类没有中心化发行方、难以直接冻结的资产。
CertiK 工程师 Dickson Wu 追踪到,有 5 亿美元 USDT 被转入一个地址,其中 3.25 亿美元在 20:59 UTC 前卖给做市商换成 ETH。从攻击开始算起,这一过程不到 1 小时。
攻击者争抢的时间窗口,对手则是加密行业里最有执行力的一批“闸门控制者”——Tether、Circle 等稳定币发行方已经开始将与盗窃有关的地址列入黑名单。
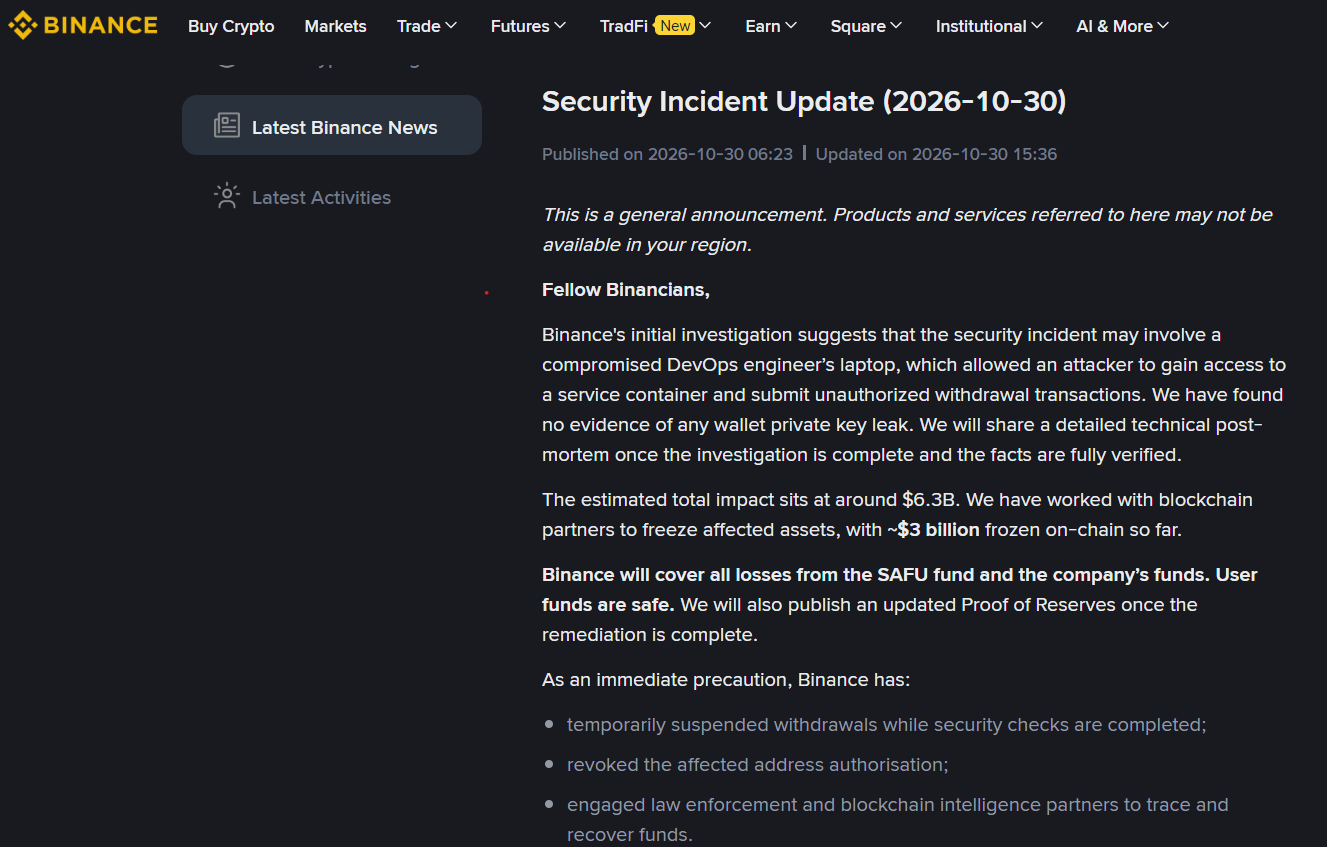
币安周五表示,在估计总额 63 亿美元的被盗资产中,约 30 亿美元已经在链上被冻结。平台称,正与执法部门、代币发行方以及区块链分析公司合作,继续追踪更多资金。
即便放在加密行业里,这次失窃规模也极为惊人。不过,在约一半资产已经被冻结的情况下,攻击者究竟还能动用多少资金,成了后续追踪的核心问题。
可冻结资产与不可冻结资产的分界
BTC 和 ETH 属于去中心化加密货币,没有中心化发行方,也不存在一个可以直接按下“暂停键”的主体。USDT 和 USDC 这类中心化稳定币则不同,发行方可以冻结特定地址上的代币。
这也让它们在类似事件中可以更快采取行动。币安表示,平台正与执法部门合作追踪资金。报道提到,Tether 合计冻结了约 15.67 亿美元 USDT,其中第一次大额冻结发生在被盗资金进入攻击者主要以太坊钱包后仅 37 分钟。
Circle 在 3 分钟后又冻结了约 8.23 亿美元 USDC。此后,Ripple 和 World Liberty Financial 等其他发行方也陆续跟进。
让资产失去流动性,并不只是稳定币才具备的能力。即便没有中心化发行方,一些去中心化协议也没有旁观。Arbitrum 安全委员会将约 3050 万美元的 ARB 和 ETH 转入一个中间冻结钱包,这部分资产后续只有在委员会进一步操作,或经由 Arbitrum DAO 治理投票后才能移动。
不过,冻结并不等于追回。资产被锁定,只意味着疑似攻击者暂时无法花掉这些资金,并不代表这些资产已经自动回到币安或用户手中。
Aave 让资金处置更复杂
去中心化借贷协议 Aave 让这起事件的资金流向又多了一层复杂性。20:58 至 21:01 UTC 之间,一个与攻击者有关的钱包向以太坊上的 Aave V3 存入了 6000 万美元 USDT,并借出了 4460 万美元封装以太坊(WETH)。这一操作发生在首次冻结前大约 40 分钟。
LlamaRisk 作为 Aave 的风险服务提供方,在 1:00 am 的更新中表示,该攻击者仓位随后持有约 5990 万美元 USDT 抵押品,对应约 4380 万美元债务。Aave 表示,这一仓位仍处于超额抵押状态,不会给协议资金提供者带来风险。
由于这些 USDT 已经存入 Aave 借贷池,对攻击者钱包做黑名单处理,并不能自动取回协议中持有的抵押品。Aave Chan Initiative 创始人 Marc Zeller 对此作出了解释。
为阻止进一步存款和借款,Aave 一度临时冻结其 V3 和 V4 市场,不过现有用户仍可提取资金、偿还贷款和执行清算。
此后,Aave 取消了对 V3 和 V4 市场的预防性冻结,并表示其合约未受影响,相关仓位仍保持超额抵押。
Marc Zeller 说:「Just another day in crypto.」
攻击者还能保住多少资产
Elliptic 估算,截至周五 7:00 am UTC,已有 28.4 亿美元资产被冻结,而攻击者仍控制着约 33.3 亿美元、发行方无法直接冻结的资产。
不过,冻结规模接近将攻击者可得资金池砍半,并不意味着剩余资金就一定能够被顺利追回。
比特币和以太坊没有像 Tether 或 Circle 那样可以把单个地址列入黑名单的中心化发行方。因此,被盗资产一旦被换成这些原生加密货币,相关交易也许可以受到限制,但要直接冻结,难度会高得多。
币安表示,将通过用户安全资产基金(SAFU)和公司资金覆盖全部损失,并称用户资产仍然安全。根据币安首席执行官 Richard Teng 的最新更新,交易所已经在「为用户追回被盗资产」。


