
布鲁克林地区检察官办公室 10 月 14 日通报,一项跨国联合执法行动已关停 112 台服务器和 241 个涉案网站。检方称,这些网站为加密货币投资骗局提供支撑,据信从全美受害者手中骗取了数千万美元。
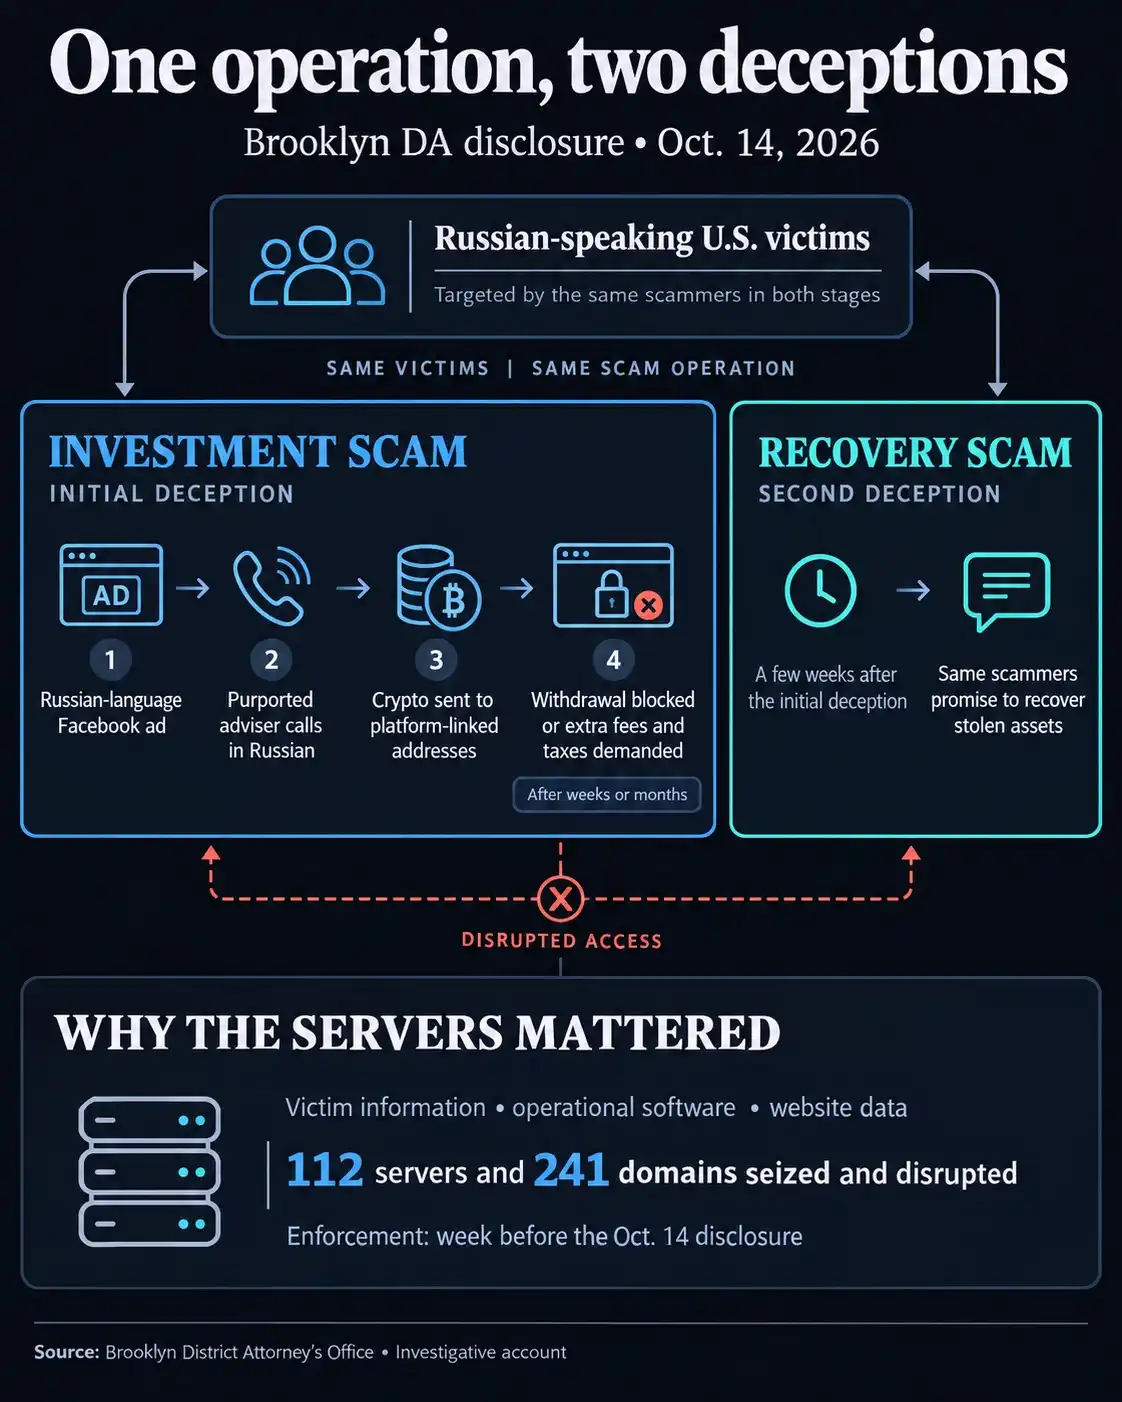
案件材料显示,涉案团伙不仅实施首轮投资诈骗,还会在数周后重新接触已经受骗的受害者,谎称能够帮助追回全部损失,继续索取资金。检方表示,部分受害者赔光了毕生积蓄。
三年调查锁定针对俄语社群的连环骗局
据布鲁克林地区检察官 Eric Gonzalez 介绍,这一诈骗网络先是搭建包装精细的虚假投资项目,瞄准美国讲俄语的民众;得手后,再以“追回被盗加密资产”为由,对同一批受害者实施二次榨取。
检方称,这项调查持续了三年,大量受害者居住在布鲁克林,当地拥有较大规模的俄语社群。执法部门在服务器中提取到的数据表明,同一犯罪团伙在受害者首次受骗后,仍持续保留联络渠道,等待再次实施诈骗。
骗局如何展开
调查显示,整个骗局通常始于 Facebook 上投向俄语用户的广告。这些广告大力宣传各类加密货币投资机会。
受广告吸引后,潜在受害者会接到冒充俄语投资顾问的电话。对方引导他们进入加密货币交易钓鱼网站,协助注册账户,并诱导购买数字资产。
受害者随后将加密货币转入钓鱼平台提供的钱包地址,以为自己参与了正规投资项目。等到数周或数月后申请提现时,问题才暴露出来:有的账户会被直接锁定,另一些用户则被告知必须先支付额外手续费或税费,资金才能放行。
检方表示,诈骗团伙正是利用这一步制造出的损失,继续推动下一轮骗局。
“资产追回”成为第二轮收割工具
根据服务器取证资料,在首次诈骗完成数周后,运营方会再次联系受害者,声称可以协助追回失窃资产。
由于第一轮骗局已经收集了受害人的详细信息,犯罪团伙能够精准锁定这批已经遭受重大经济损失的人群,继续实施二次收割。官方未公布收到这类“资产追回”话术的受害者人数,也未披露其中有多少人再次转账。
FBI 过去已对这一常见模式发出警示:所谓的加密资产追回机构,往往专门针对先前在投资骗局中受损的受害者。本案被检方视为这一模式的典型案例。
检方称,这类黑产通常会要求受害者预付费用,出具带有误导性的资产追踪报告,或谎称与执法部门存在合作关系,以此继续骗取汇款。
执法重点转向服务器和后台系统
这次行动获得 FBI 协助,打击目标并不只是前端诈骗网站,也包括维持平台运行、保存受害者数据并支撑后续联络的整套底层基础设施。
布鲁克林地区检察官办公室虚拟货币部门此前已经查封、关停约 400 个与加密货币诈骗有关的域名。但检方指出,不法分子可以很快搭建替代网站,即使遭遇执法打击,诈骗活动仍可能再次出现。
正因如此,调查团队改变了仅查封域名的办案思路。在上周一次跨越三个时区的执法行动中,检方签发搜查令,协调关停多家由东欧及美国服务商托管的云服务器。
地区检察官办公室称,该犯罪团伙依托乌克兰及其他东欧国家的网络设备和 IP 地址实施犯罪。直接打击服务器,意在切断诈骗集团赖以运转的程序、网站后台数据以及受害者信息库,同时防止其迅速重建钓鱼网站,继续利用留存资料接触受害者。
涉案金额达数千万美元,已扣押资金约 30 万美元
本次执法行动还获得多家私营机构支持,参与方包括 Shadowserver、Coeus 和 UltaHost。
不过,追回被盗加密货币仍然困难。检方估算,该骗局涉案总额达到数千万美元,但调查团队目前仅扣押约 30 万美元赃款。
地区检察官办公室没有说明受害者是否已经拿回部分资金,也未给出赔付时间表。官方通报同时没有公布涉案人员身份,也未发布逮捕消息。
调查人员仍在追查其余资产。这起跨国诈骗案中的绝大多数被盗资金,目前仍去向不明。


