
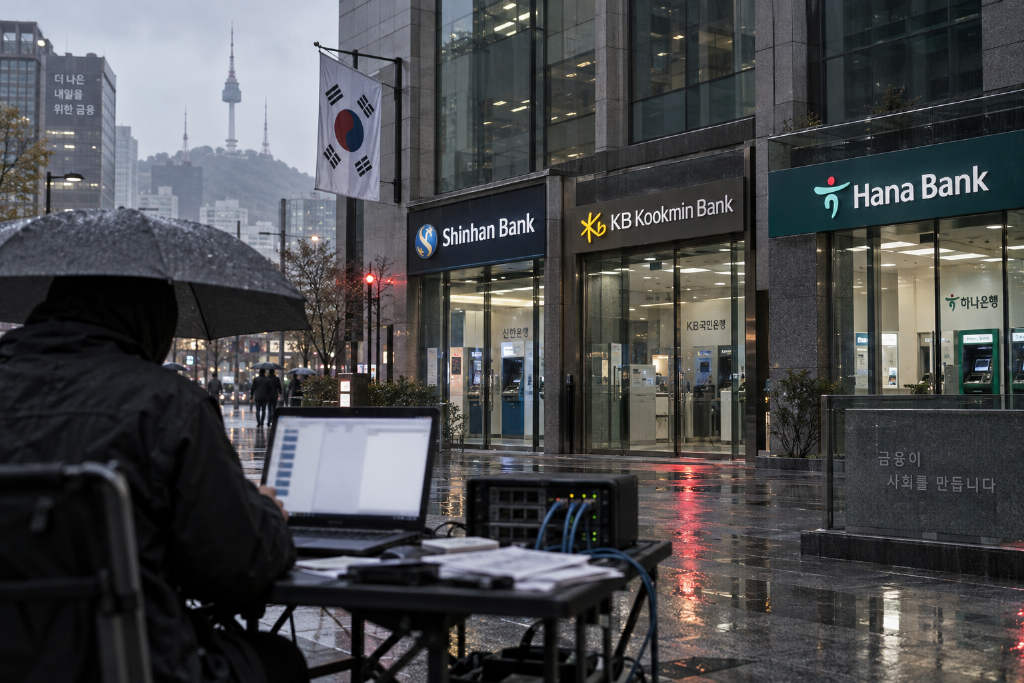
韩国多家大型金融机构近日接连遭到网络攻击,受害者包括新韩银行(Shinhan Bank)、国民银行(KB Kookmin Bank)和韩亚银行(Hana Bank)等,导致数万名客户个人信息外泄。根据安全公司 CrowdStrike 于 10 月 7 日公布的调查报告,这起看似复杂的金融业安全事件,背后可能只有一名攻击者在操作。
CrowdStrike 称,攻击者使用开源 AI 渗透测试工具 ARTEX,并结合 DeepSeek、GLM、Grok 与 Claude Code 发起攻击。研究人员随后发现,攻击者没有关闭自己服务器的目录浏览功能,导致 AI 对话记录和配置文件暴露在外,连其向 Claude 提出的部分请求也被看到。
攻击时间集中在 2026 年 9 月下旬至 10 月初
根据 CrowdStrike 的调查,这波攻击发生在 2026 年 9 月下旬至 10 月初。攻击者疑似入侵了银行面向金融中介提供的贷款进度查询服务,以及金融机构员工使用的移动办公系统,并借此获取和窃取敏感数据。
在此之前,外界已经注意到,不同受害机构遭遇的攻击活动涉及重叠的 IP 地址。研究人员还在疑似由攻击者控制的服务器上发现了 ARTEX 字样,这让多起事件之间的关联性变得更清晰。
CrowdStrike 进一步追查后发现,攻击者采用双服务器架构。其中一台位于香港,负责主要操作;另一台部署了 ARTEX,用于针对韩国金融机构执行渗透测试和攻击活动。
ARTEX 串接多款模型参与攻击流程
ARTEX 被描述为中国开发的开源代理式渗透测试工具,原本设计目的是帮助安全研究人员寻找系统漏洞,但同样可能被恶意使用者滥用。
这次调查显示,攻击者并非只依赖单一模型,而是把多款模型接入同一套攻击工作流。研究人员确认,ARTEX 使用 DeepSeek v4.1-Flash 作为主要语言模型后端,同时又通过 Claude Code 工作阶段使用智谱 AI 的 GLM-5.3 和 xAI 的 Grok 4.6。
CrowdStrike 认为,这种把 AI Agent 与传统攻击技术结合的方式,使攻击者能够在较短时间内对多家金融机构展开行动,也反映出 AI 工具正在改变网络犯罪的执行速度和能力门槛。
服务器目录浏览未关闭,Claude Code 文件被外部访问
CrowdStrike 发现,攻击者控制的服务器没有妥善限制文件访问权限,外部人员可以通过开放的目录浏览(Directory Listing)查看大量与攻击活动相关的文件。
这些文件包括 Claude Code 的 CLAUDE.md 指令文件、Claude 的记忆文件、ARTEX 配置文件,以及过往的 Claude Code 工作阶段记录。研究人员因此得以直接了解攻击者如何设置 AI 工具、如何部署攻击环境,以及在不同阶段向 AI 提出了哪些请求。
调查还发现,攻击者曾询问 Claude,黑客通常会在什么地方出售从韩国数据泄露事件中取得的信息,并要求协助寻找 Telegram 上的韩国数据交易群组。CrowdStrike 据此推测,攻击者的动机可能与出售窃取数据、获取经济利益有关。
整起事件中,攻击者利用 AI 寻找金融机构的安全弱点,但最终因为自身基础安全设置失误,把整套 AI 攻击工作流暴露给了研究人员。
让 AI 写简历,留下年龄、学历和居住地线索
CrowdStrike 还在一段 Claude Code 对话中发现,攻击者曾要求 AI 协助制作一份安全研究员简历,并希望把使用 ARTEX 进行的相关活动写成工作成果。
这段生成简历的指令中,包含姓名、电话、Telegram 账号、年龄、学历和居住地等个人信息。资料显示,简历内容提到该人士 26 岁,教育背景为中国华南理工大学,地点则指向广东省茂名市。
不过,研究人员也发现,攻击者在同一段指令中提供的出生日期,与 26 岁这一年龄信息并不一致。除此之外,研究人员还找到其他使用相同 Telegram 账号的 Claude Code 工作阶段,内容涉及 Telegram NFT 礼物交易平台的漏洞研究,以及针对中国支付平台的疑似攻击活动。
CrowdStrike 特别强调,目前仍无法确认简历中的个人资料确实属于攻击者本人,也尚未将这起事件正式归因于特定个人或黑客组织。网上流传的身份信息,现阶段仍只能视为有待核实的线索,而不是已经确认的黑客身份。