
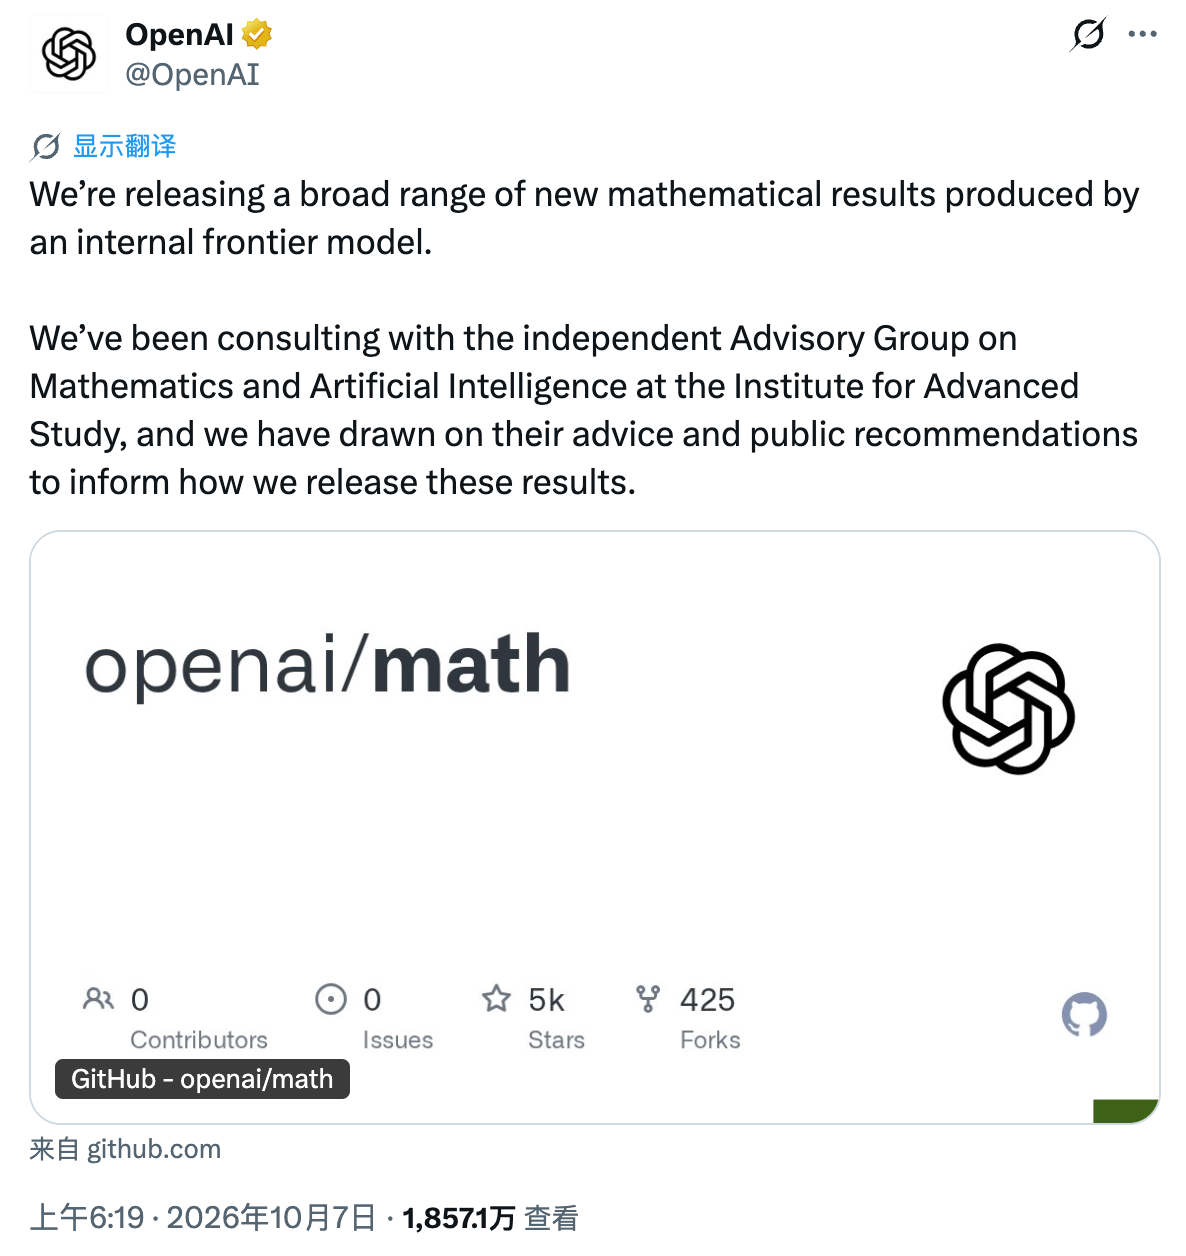
OpenAI 公布一批最新数学成果后,围绕加密货币底层密码学安全的讨论迅速升温。北京时间 10 月 7 日晨,OpenAI 表示,其内部前沿模型产出了一系列数学研究结果,并最终在 Github 上整理出 722 篇手稿、372 个成果族,覆盖数论、几何、组合数学、理论计算机科学等多个方向,涉及米尔恩理性猜想与代数特化、准黎曼假设、希尔伯特第十问题等内容。OpenAI 还称,整个评估过程中,模型共被提出约 4000 个问题,平均每个结果消耗的计算量相当于约 3 小时 ChatGPT Pro 的思考。
就在当晚,以太坊基金会研究员 Justin Drake 发文提出一项更激进的安全建议:加密行业应开始冷静规划所谓的“地堡模式”(bunker mode),也就是逐步把资产迁移到此前从未签名过交易的新地址。
Drake 的判断是,AI 在数学上的进步速度,可能让“椭圆曲线数字签名算法” ECDSA 在量子计算真正成熟前,就先面临被破解的风险。如果这一点发生,比特币、以太坊等主流区块链上依赖 ECDSA 的账户安全将直接承压。
Drake 为什么把焦点放在 ECDSA
长期以来,行业讨论账户安全时,通常把防御重点放在遥远的“Q-day”,也就是量子计算攻破现代公钥加密的那一天。Drake 这次预警的则是另一种路径:AI 驱动的数学超级智能,可能在经典计算硬件条件下,提前让 ECDSA 失去安全性。
按他的描述,这一风险不应再简单理解为“几十年后的问题”。在最悲观的推演里,相关变化甚至可能发生在数月或数年内。攻击者未必需要量子计算机,只要调动大型 GPU 集群,就可能在一周左右的时间里直接反推出私钥。
Drake 之所以提出这一担忧,背景正是 AI 数学能力在今年持续跃升。他提到,OpenAI 在 5 月公布了 AI 对 Erdős 单位距离猜想的反例;8 月公布了一批长期开放问题的进展;9 月又宣布内部模型解决了 Navier-Stokes 千禧年难题;这一次则一次性公开了数百个数学研究结果。
在 Drake 看来,人们可能正站在一个“数周之内跨越几个世纪数学进程”的拐点上。如果 AI 能迅速改写人类对数学问题难度的判断,那么密码学里那些现在被视作足够困难的问题,也可能存在尚未发现的更短攻击路径。
“地堡模式”具体指什么
Drake 认为,ECDSA 的风险尤其值得警惕,原因在于它带有丰富的数学结构。无论是 Schoof 算法、Frobenius,还是 pairing,这些工具都建立在相应结构之上。相比之下,密码学哈希函数的设计目标之一,就是尽量减少可被利用的数学结构。结构越多,理论上也就意味着可能存在更多还没被发现的“捷径”。
基于这一点,Drake 提出一个他自己也承认相当极端的假设:未来 AI 可能找到一种类似 Shor 算法的经典算法,让攻击者在不依赖量子计算机的情况下,就能从公开信息中快速反推出私钥。一旦发生这种情况,受 ECDSA 保护的资产就可能直接暴露。
因此,他提出“地堡模式”。对普通持币者来说,最核心的操作是把资产逐步迁移到从未发起过交易的新地址。原因在于,这类地址的公钥尚未直接暴露在链上,地址本身只经过哈希处理;而当地址完成签名交易后,公钥就可能公开。若未来出现针对 ECDSA 的新型攻击,攻击者理论上将获得更多可利用信息。
对交易所、托管机构、预言机、L2 安全委员会等关键签名者,Drake 给出的建议更激进,包括强化冷钱包、定期轮换 ECDSA 公钥,以及在条件允许时采用基于哈希的签名方案进行多重签名。
不过他同时强调,整个过程应该“慢慢来”。他不主张恐慌,也不建议仓促进行大规模迁移,因为迁移本身同样会制造新的操作风险。Drake 还提到,持币量低于 50 个 BTC 的地址,在一定程度上会受到“中本聪之盾”的隐性保护,即中本聪名下那 2 万个各存有 50 BTC 且公钥已经暴露的地址。
在退出“地堡模式”的设想上,Drake 认为,行业最终需要一套能够适应 AI 时代的“后 AI 密码学”。他的建议是全面押注基于哈希的密码学,尽量回避任何依赖结构化数学假设的体系,因为只要背后依赖复杂数学结构,就应默认 AI 未来可能找到新的攻击路径。
Vitalik:可以转移,但不要太仓促
在 Drake 发出预警后,以太坊联合创始人 Vitalik Buterin 也给出了自己的看法。与 Drake 相比,Vitalik 的态度更克制。
Vitalik 先表明,他赞同用户在操作并不繁琐的情况下,把资金保存在从未签署过交易的全新地址中。但他不建议任何人因为这次 AI 数学突破,就在当天仓促迁移资产。按他的说法,密钥迁移本身就带有操作风险,错误迁移造成的损失,甚至可能比黑客攻击更大。
这并不代表 Vitalik 认为风险可以忽略。相反,他认为行业应认真面对一种过去没有被充分纳入风险模型的可能性:不只是椭圆曲线密码学可能受到 AI 加速数学的冲击,连被视作下一代安全基础的后量子密码学,也未必足够稳固。
他特别点名了 ML-DSA、FHE 以及格密码。过去行业普遍认为,量子计算主要威胁椭圆曲线和 RSA,而格密码等方案可以作为下一代安全底座;但 Vitalik 认为,在 AI 加速数学的假设之下,这种区分未必成立。
他的解释是,人类历史上曾多次出现类似情况:某个问题起初被认为需要极高计算复杂度,但数学家经过几十年研究后,找到了隐藏结构,显著降低了破解难度。如果 AI 能把原本需要数十年的数学探索压缩到几年甚至数月,那么格密码领域也可能存在尚未发现的捷径。
纯哈希路线与操作层防御
和 Drake 一样,Vitalik 也更看好纯哈希密码学。他认为,椭圆曲线和格密码都建立在特定数学结构上,而哈希函数的目标恰恰是尽量避免这种可利用结构。如果 AI 的优势在于发现隐藏结构,那么“没有结构可供发现”的密码学体系会更值得信任。
但他也指出,纯哈希并不能解决全部问题。签名和证明可以完全转向纯哈希,真正棘手的是公钥加密(PKE)。这关系到网站安全访问、加密通信、VPN,以及整个互联网安全底层。按 Vitalik 的说法,数学定理已经证明,仅靠不具备代数结构的哈希函数,无法构建公钥加密体系;要实现这一点,就必须引入带有陷门的数学结构。只要存在结构,就应默认 AI 未来可能在这类结构上取得突破。
面对这一限制,Vitalik 提出的一个工程化建议是:如果希望一套基于格的加密系统在未来较长时间里保持理论安全,最简单的方法是直接把参数和密钥尺寸放大十倍。
在具体操作层面,Vitalik 也给出两项防御思路:
- 隐私协议最好不要再把加密凭证(notes)直接写死在链上,而应尽量通过链下第三方通道处理;
- 多签钱包应优先在链下完成签名确认,避免签名者公钥过早暴露在全网面前。
他认为,这样做至少可以在底层 ECDSA 遭到严重数学打击时,让多签系统“优雅降级”为由签名收集者控制的单签模式,而不是演变成任何人都能随意提款的局面。
AI 数学进展把密码学安全问题重新摆到台前
Justin Drake 和 Vitalik Buterin 在同一时间先后发出警示,使一个更底层的问题再次浮出水面:当 AI 开始主导数学研究推进速度时,加密行业过去赖以建立信心的安全假设,是否仍然稳固。
过去十多年里,“In Math We Trust”一直是去中心化叙事中的重要信念。复杂的代数结构长期被视作安全屏障,未知风险则常被放到很远的未来。OpenAI 这次公开的数百项数学研究结果,至少让这种时间感出现了变化:人类以为牢固的东西,可能只是因为人类自身在数学探索上的速度有限。
在这样的讨论里,无论是 Drake 提倡的“地堡模式”,还是 Vitalik 倾向的克制迁移、链下签名与偏向纯哈希的设计方向,焦点都不在于制造恐慌,而在于重新审视 AI 时代的底层安全前提。对普通用户来说,文中的共识并不是立刻大规模转移资产,而是在不制造额外操作失误的前提下,开始认真对待那些过去被默认足够稳定的密码学假设。