
Bitget 上周遭疑似朝鲜黑客攻击,损失 3.875 亿美元后,调查人员很快标记并追踪到了收款地址。随后,Bitget CEO Gracy Chen 要求去中心化跨链交换协议 THORChain「拒绝为这些地址提供服务」。围绕 THORChain 是否应拦截相关地址、开发者是否可能因此面临洗钱指控,争议迅速升温。
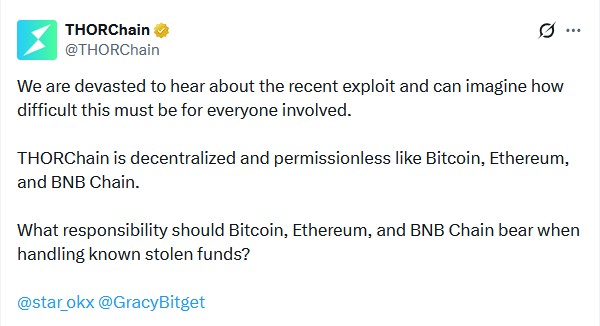
争议焦点:去中心化是否构成法律抗辩
Cointelegraph Magazine 就此采访了 D&A Partners 的加密律师 Yuriy Brisov。根据这份经编辑的访谈内容,Brisov 认为,THORChain 提出自己是去中心化、无许可协议,这种说法能否构成法律抗辩,取决于项目的去中心化程度。
Brisov 表示,一旦协议能够主动屏蔽某些地址,就说明其节点并非真正完全去中心化。这样的能力对社区有利,因为它可以用来阻止恶意活动,但与此同时,也会让协议面对更多其他法律主张。
他提到,DeFi 协议最强的抗辩之一,就是主张「我们是真正去中心化的,因此无能为力」。在 Uniswap 的案件中,原告曾因买入 38 个 rug pull 和诈骗代币起诉 Uniswap 投资者相关方,但法官在 3 月驳回了案件。Brisov 认为,这正说明了对于任何 DeFi 协议而言,「我们无法控制」是最强的防线。
按他的说法,如果协议能够阻止、控制或以某种方式干预,即便目的是善意地防止欺诈,也会引出新的问题:既然你拥有控制权,这种控制为什么只用于明显的诈骗场景,而不扩展到尽职调查、KYC 和 AML 保护措施?
NEAR Intents选择拦截,反而引出另一类风险
这场争议并非首次出现。此前在 Bybit 14.6 亿美元失窃案中,约 12 亿美元被盗资金曾通过 THORChain 进行兑换。而当时恰好在案发前 11 天,THORChain 的管理员密钥已经退役。
与 THORChain 不同,NEAR Intents 采取了相反做法。其自动化 SHIELD 程序拦截了与该次黑客事件相关地址试图在平台上交换的 5000 万美元资金,并且拒绝了 Bitget 为此提供的 5% 赏金。可与此同时,NEAR Intents 也因「不够无许可」而受到坚持去中心化立场人士的批评。
Brisov 认为,如果一个项目展示出自己对资产具有控制能力,就可能面临与拉盘砸盘、波动性,或其他任何投资者损失相关的潜在索赔。因为受损一方可以据此反问:既然你在这个案例里行使了控制,为什么在另一个案例里没有这样做?为什么不审查平台上的所有代币发行方?为什么不提供像中心化交易所那样的 KYC 表格?
这也是他对 NEAR Intents 处境的判断:项目一旦证明自己能控制部分流程,就更容易被要求在更多情形下采取干预。
THORChain是否真的具备封锁能力
THORChain方面则称,今年 5 月协议暂停最初由自动系统触发,而且他们并不具备封锁特定地址的能力。Brisov 说,如果情况确实如此,这「可能」构成一种抗辩,但目前还没有经过司法挑战,因此仍无法下定论。
他同时强调,只要存在任何程度的控制,DeFi 项目在面对索赔时都会变得更脆弱。
访谈还提出另一层问题:即便协议当前没有人工按键式的封锁能力,是否可以通过升级软件来实现这一点;如果没有这样做,项目是否可能因疏忽或轻率而陷入法律风险?Brisov 的回答仍然回到技术实现细节。
他说,假设系统中存在一个预言机,可以自动识别朝鲜 IP 并完成拦截,整个过程没有任何人坐在那里按下按钮说「这是朝鲜黑客,拦截他」,那么这种设计是可以接受的。相反,如果有团队持续监督并人工决定哪些地址属于非法活动、再手动执行封锁,从法律角度看,即使这样的做法是善意并对社区有益,它仍会让项目在法律意义上不再是完全去中心化的。
按照 Brisov 的说法,这还会削弱项目依据 MiCA 等监管框架,或依据美国证券交易委员会和美国商品期货交易委员会一般理解所享有的保护。其核心逻辑是:如果协议已经完全去中心化,就不应为生态参与者的行为承担责任;一旦存在可识别的人为控制,这层保护就会变弱。
自动化风控与人工干预,在法律上并不相同
NEAR 的相关技术名为 SHIELD。这是一套自动化流程,用于识别公链上与已知黑客事件有关的地址,并自动阻止这些地址访问 Intents。Brisov 认为,这反而更有可能被视为去中心化安排的一部分,因为项目展示的是一种善意的、被写入协议的保护措施,而不是由合规团队或人工操作员逐笔审查和干预。
他直接表示,这是一个聪明的解决方案,也是他们向所有 DeFi 公司提出的建议方向。
管理员密钥退役与验证者数量,是不是足以证明去中心化
在 2025 年 2 月,THORChain 退役了管理员密钥。这个密钥原本允许其进行类似单方面的变更。访谈中提到,在没有管理员密钥、且网络拥有 100 个验证者的情况下,THORChain 是否已经足够去中心化。
Brisov 的回答是,「更大概率是这样,但还不能完全确定」,并补充说他个人倾向于认为答案是肯定的。
THORChain不是混币器,是否还能构成洗钱责任
围绕 THORChain 最敏感的问题之一,是它是否可能因处理被盗资金而承担洗钱责任。访谈中指出,THORChain 不是混币器。被盗的 Bitget 资金可以在 THORChain 上进行兑换,但当资产从另一端出来时,仍然会与 Bitget 黑客地址保持透明关联。
Brisov 表示,他看不出 THORChain 如何因此对洗钱承担责任。他举例称,连 Tornado Cash 这类在一定程度上被设计来洗钱的工具,最终也因「不可变智能合约不是可被制裁的财产」这一逻辑,避免了美国相关制裁框架下的直接适用。
他解释说,美国法律会先判断某项对象究竟是不是财产。洗钱指的是通过合法渠道非法转移财产,把违法所得变成看似合法的资产流转结果。但智能合约本身并不是财产。你不能控制它,也不拥有它。按照他的理解,这也是 Tornado Cash 在与美国财政部海外资产控制办公室相关制裁争议中胜诉的重要原因之一:他们证明自己对智能合约并无控制权。
Bybit案例过去18个月,风险并未真正消失
访谈最后还提到,Bybit 黑客事件已经过去 18 个月,这是否意味着不会再有人对 THORChain 采取法律行动。Brisov 的看法是否定的。他表示,这类事情未来「绝对可能发生」,在 Bybit 案之后,THORChain 已经明显让自己暴露在潜在索赔之下。
从这次访谈看,争议的关键并不只是 THORChain 有没有拦截 Bitget 被盗资金地址,而在于 DeFi 协议一旦展示出可以人工控制、筛选或封锁用户的能力,就可能同时失去「真正去中心化」这层最重要的法律防线。相反,像 SHIELD 这种自动化、预设式的风险控制方案,在 Brisov 看来更容易与去中心化定位并存。