
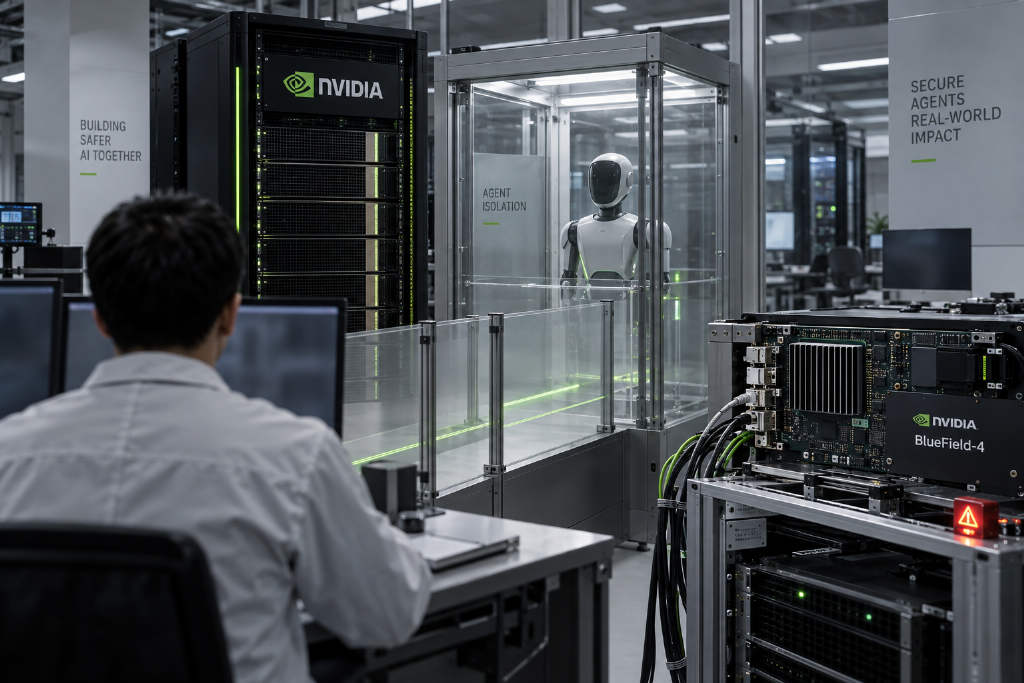
英伟达发布 Open Agent Safety Platform,由 OpenShell 和 Sentry 两部分组成,目标是把 AI Agent 的安全控制从模型内部延伸到系统和芯片层。按照官方说法,Agent 一旦越界,可在毫秒级被隔离。
OpenShell 负责权限边界
OpenShell 此前已开源,可直接套在 Claude Code、Codex 等现有 Agent 外面,无需改动 Agent 本身。它的作用是为 Agent 划定权限边界,并在运行时强制执行相关规则。
这些规则覆盖文件访问、网络连接、工具调用和凭证使用。
Sentry 新增硬件安全层
Sentry 是这次新增的硬件安全层,部署在 BlueField-4 芯片侧。它独立于 Agent 运行,持续监控 Agent 的行为、工具调用和数据访问,并负责威胁检测和安全策略执行。
即使 Agent 自身出现异常,安全控制仍由外部硬件完成。
已有超过 100 家伙伴参与
黄仁勋表示,目前已有超过 100 家行业伙伴参与这套平台,包括 Anthropic、微软、Salesforce、SAP、SpaceX、CrowdStrike 和 Palantir。
英伟达称,随着 Agent 开始连续运行数小时甚至数天,并接触代码、工具和企业数据,安全边界正从模型内部移向模型无法直接控制的系统和芯片层。
本文最初由 Bit.Fan 发布。 欲了解更多加密货币新闻与市场洞察,请访问 www.bit.fan.