
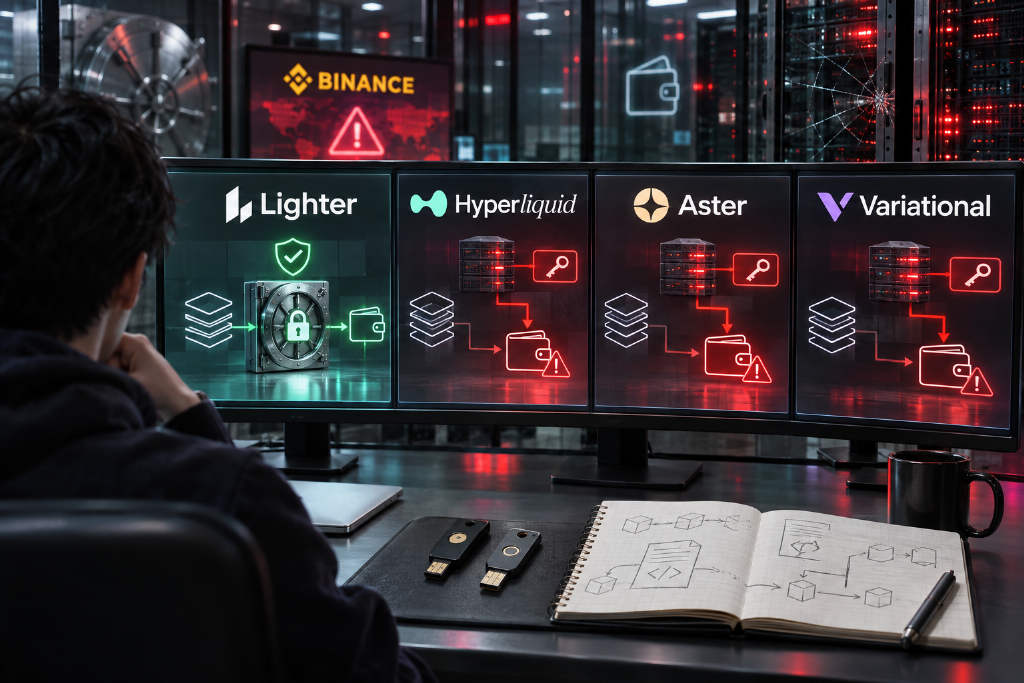
币安热钱包遭窃后,研究者 jaehaerys 在 X 平台发文,逐一检查 Lighter、Hyperliquid、Aster 与 Variational 四家永续合约 DEX 的合约架构,核心问题只有一个:如果协议团队的系统遭遇与币安类似的服务器入侵,用户资金能不能安全退出。
他的结论是,在这四家协议里,只有一家能够阻止攻击者直接提走用户余额。
四家永续 DEX 对比:仅一家能挡住服务器入侵
jaehaerys 在帖文中提到,Lighter 资金规模约 10 亿美元,Hyperliquid 约 65 亿美元,Aster 约 5 亿美元,Variational 约 2.9 亿美元。他关注的不是前端是否去中心化,也不是交易是否上链,而是当团队系统被攻破时,用户是否还能靠合约本身保护资产。
Lighter:提款路径限制更强,也有强制退出机制
在 jaehaerys 看来,Lighter 的设计最接近去中心化。其提款需要经过 ZK 证明验证,标准提款只能发送到用户首次存款时绑定的钱包地址。按这一设计,即便服务器被入侵,攻击者也无法单独把余额转走。
此外,Lighter 合约还提供强制提款机制。如果 14 天内提款请求没有被处理,任何人都可以启动「沙漠模式」,让所有用户退出。
不过,这套设计并非没有中心化成分。jaehaerys 也提到,价格仍由运营方提供,而且 3/5 多签加上 4/7 安全委员会可以在不通知用户的情况下修改代码。
Hyperliquid:86% 的 USDC 存放在 Coinbase 单钥钱包
对 Hyperliquid 的分析集中在资金托管结构。jaehaerys 表示,在约 65 亿美元 USDC 中,有 86% 存放在 Coinbase 名下的单钥钱包里。这意味着资金安全取决于 Coinbase 的托管方式,而这部分情况无法通过链上验证。
他还指出,Hyperliquid 链能够绕过 Coinbase 私钥执行系统交易。验证者方面,Hyper Foundation 运行的 5 个验证者占到 47% 的质押,节点软件则是闭源。
Aster 与 Variational:本质上仍偏向托管模式
在 Aster 的设计里,每一笔提款都需要由运营地址发起,并经过两把密钥签批。jaehaerys 认为,用户签名只能证明自己提出了提款请求,不能真正保护资金池。
Aster 合约虽然设置了每小时提款上限,但同一套 4/7 多签可以立即修改角色权限和提款上限。
Variational 的权限更宽。根据 jaehaerys 的说法,17 把运营密钥中的任意一把,都可以转走任何资金池中的 USDC,合约本身没有金额上限,用户也没有强制退出机制。
DEX 标签不等于资金安全
jaehaerys 在分析结尾提醒,永续合约 DEX 可能在前端层面去中心化,交易也可能上链,但资金控制权仍可能掌握在团队密钥或运营地址手中。
他建议用户在放大资金前,先确认两件事:资金究竟存放在哪里,以及在没有团队配合的情况下,自己能不能退出。按他的说法,真正关键的是合约权限和退出路径,而不是协议是否贴着 DEX 标签。



