币安多链热钱包遭盗,损失至少63亿美元
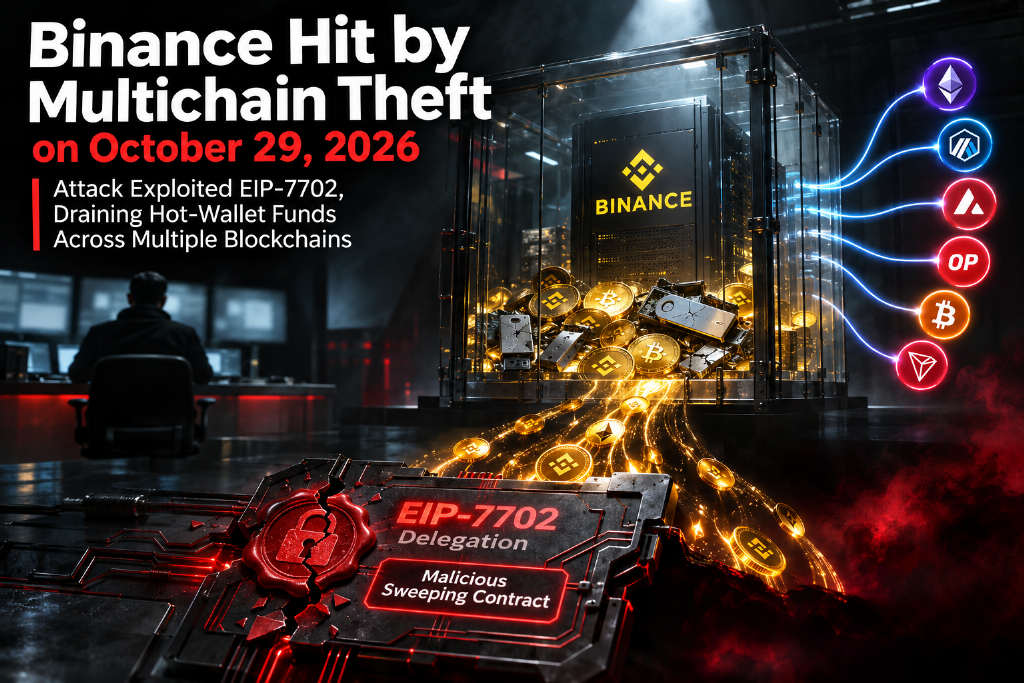
根据链上公开统计数据,2026年10月29日,黑客从币安部署在以太坊、Arbitrum、Avalanche、Optimism、Bitcoin和Tron上的多个热钱包中盗走至少63亿美元资产。若相关数据最终得到确认,这将成为加密货币历史上涉案金额最高的盗窃事件。
攻击核心目标是Binance 14,地址为0x28C6c06298d514Db089934071355E5743bf21d60。该地址是币安规模最大、链上交互最频繁的核心以太坊热钱包之一。UTC时间20:24,攻击者在一笔交易中抽走了其中约25亿美元资产。
在这笔资金被清扫前数分钟,攻击者使用泄露的钱包私钥副本签署了一份EIP-7702授权,将Binance 14委托给此前部署的恶意清扫合约。首轮清扫完成后的12分钟内,币安部署在四条公链上的另外10个热钱包也陆续向同一个归集地址转账。攻击者随后又借助仍处于委托接管状态的Binance 14,清空了币安名下的智能合约托管账户。
Blockaid在两分钟内触发警报
Blockaid研究团队称,其安全检测系统在资产被清扫后不到两分钟便触发警报,早于任何公开媒体或社交网络披露。自动化分析引擎在11分钟内确认了私钥泄露,以及由EIP-7702委托机制构成的攻击路径。
随后,稳定币发行商Tether和Circle在黑客核心收款地址中紧急冻结了约18亿美元资金。Tether首席执行官Paolo Ardoino之后表示,Tether冻结的USDT总额已超过15亿美元。ETH、AVAX、OP和ARB等无法由中心化发行方冻结的原生资产,仍由攻击者钱包控制。
Blockaid表示,这份复盘覆盖了攻击者的准备工作、EIP-7702委托与资产清扫、跨四条公链的并发私钥签名、资金转移路径、冻结行动以及检测和应急响应。报告面向大规模持有和管理签名私钥的交易所、托管机构与金融机构,强调两道防线:在签名产生前强制执行安全策略,以及资金流动期间持续监控链上行为。
热钱包与EIP-7702委托机制
交易所热钱包是用于向客户支付提现、以及在内部钱包之间划转资金的在线账户。这类账户通常承载大量日常运营流动资金,并持续签署交易,每天可能发起数千笔转账。
私钥是账户余额与私钥副本持有者之间的控制屏障。在以太坊及其他EVM兼容公链上,这类钱包过去通常属于外部拥有账户(EOA)。EOA没有合约代码,只要链上验证签名合法,资金就会被转移,底层区块链不会额外执行业务逻辑检查。
EIP-7702允许普通EOA运行智能合约代码。账户只需签署一份指定合约地址的授权证明;当授权通过Type-4交易写入区块后,针对该账户的后续调用便会执行对应智能合约逻辑,并拥有对账户资产的完整支配权。
授权与账户Nonce紧密绑定。除非账户再次签署并广播新的授权来替换或清除原授权,否则委托关系会持续生效。对普通用户来说,这可以支持交易批量打包和Gas代付等功能。对交易所热钱包来说,若攻击者在正确Nonce上获得一次签名,便可能取得该地址长期的代码级控制权,包括控制后续进入该地址的新充值资产。
Blockaid在2026年上半年查验并确认了四起EIP-7702安全事件,累计损失约108万美元,每起事件利用的都是委托机制的不同特性。Blockaid在《2026上半年链上安全报告》中曾预警,首个损失达到百万美元级别的案例将在2026年底前出现。此次币安事件印证了这一判断,涉案规模比该预测高出三个数量级。
相比之下,直接转账是更传统的攻击方式。黑客利用窃取的私钥签署常规转账交易。由于热钱包每天处理数千笔提现,这些交易可能混入正常流量,只有把收款地址、转账金额和交易时序放在一起比对,异常才更容易显现。
两类攻击最终都源于私钥失窃。因此,防御不能只依赖已知恶意签名或合约漏洞特征,还需要动态识别账户行为模式。
攻击者先测试,再部署清扫合约
以下时间均为2026年10月29日UTC时间。报告发布时,相关链上活动仍在持续。
攻击者操作者地址为0x7C8601d4645b93cea45F71e118A729332e6B5CA0。自10月28日起,该地址通过三笔Tornado Cash提现获得初始测试资金。
10月29日,攻击者在三个自行控制的测试钱包上完整演练了“授权委托并清扫”的流程,每次转移2至6美元不等的测试资金。当天15:59,攻击者部署了之后用于攻击币安的清扫合约,地址为0x63e842B054Bd624a465454D533C33F573e9c6fAe,部署交易哈希为0x97408e…。
该合约没有经过开源验证,将攻击者操作者地址设置为唯一授权调用方。合约包含Sweep函数,可以把列表中的全部代币和账户内原生ETH一次性转移到指定接收地址;同时还包含转发函数,允许被委托账户调用其他外部合约。
50份授权中有一份命中Nonce
20:20:59,攻击者操作者向Binance 14发送了一笔Type-4交易,交易哈希为0xad9926…。交易携带50份由Binance 14私钥预先签署的EIP-7702授权证明,对应18,914,775至18,914,824的连续Nonce。每份授权都把该钱包委托给攻击者部署的清扫合约。
由于Binance 14仍在处理用户提现,攻击者无法提前知道交易发生时的准确Nonce,于是覆盖了一段Nonce区间。50份授权中,49份因Nonce不匹配而失效,只有一份准确命中并生效。此时,币安仍在从该钱包发出正常提现交易,恶意委托已经悄然接管了地址。
单笔交易转走约25亿美元
委托生效3分24秒后,20:24:23,攻击者操作者对Binance 14触发清扫调用,交易哈希为0x53bd38…。
这笔交易把167,464枚ETH、16.15亿枚USDT以及约60种其他代币转入黑客归集地址0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c。该地址此前没有历史记录。首轮清扫完成后,原本持有数十亿美元资产的Binance 14只剩下1枚象征性的ETH。按照当时市场价格计算,这批资产总价值约25亿美元。
多条公链上的钱包相继转账
首笔清扫完成仅24秒后,Binance 16向同一归集地址发起转账,交易哈希为0x51f263…,转出28,005.6枚ETH、5570万枚USDT、2590万枚RLUSD、84.5枚WBTC和另外5种代币。
接下来的12分钟内,币安部署在Optimism上的Binance 55转出4420万枚OP;Arbitrum上的4个热钱包转出7460万枚ARB和8,426枚ETH;Avalanche上的另外4个热钱包转出181万枚AVAX和841万枚USDT。
这些后续被盗钱包自身没有搭载智能合约代码。每笔转账都是由对应钱包的真实私钥直接签署的常规交易,并混入日常用户提现交易流中执行。
恶意委托继续抽走新充值资产
20:41:23,攻击者利用仍处于委托接管状态的Binance 14,调用币安名下由Circle提供的智能托管账户Binance Hot Wallet 34,地址为0xEe7aE8…。攻击者从该智能账户向归集地址转出7.8亿枚USDC,交易哈希为0xdc102d…;随后又转走4300万枚USDC。
21:44,攻击者再次对Binance 14执行清扫,交易哈希为0x55ba4d…。首轮清扫后外部用户新充值进入该地址的2亿枚USDT及13种其他代币被再次转走。
截至当天22:00,恶意委托仍驻留在链上。任何未被察觉而转入Binance 14的新资产,都不需要攻击者再次提供钱包签名,便可能直接被清扫到攻击者控制的地址。
EIP-7702把一次私钥泄露变成持久控制
在EIP-7702出现前,热钱包私钥失窃通常会演变成一场资产转移竞速。攻击者需要逐笔签署转账,交易所运维团队发现异常后,仍可能通过提高Gas费抢先转移剩余资金。若交易所把业务迁移到新地址,旧私钥的作用也会随之降低。
EIP-7702改变了这一路径。只要攻击者获得一份在特定Nonce下有效的授权,Binance 14就被改造成了攻击者控制的提款程序。第一轮清扫在20:24转走存量资产后,委托关系仍然留在链上。21:44,攻击者无需Binance 14提供新的签名,便再次转走了新充值的超过2亿美元资产。
即使交易所把内部业务密钥轮换为新私钥,也不能直接清除绑定在原地址上的委托关系。只有使用泄露的私钥签署新的授权,把委托目标明确重置为零地址,才能解除代码控制。在此之前,进入Binance 14的资产都可能继续受到该委托影响。
Blockaid建议,管理大型EOA账户的团队应把EIP-7702授权视为特权操作,采用与冷钱包出金相同的严格策略控制;全天候监控热钱包地址的代码状态变化,并提前准备预签名撤销交易;在确认委托状态安全前,不要继续在相关地址保留资金库存;发生私钥泄露后,先在链上清除委托,再轮换密钥和补充钱包资金。
发起委托交易时,还应把完整授权列表传递给交易审查层。若授权列表被剥离,危险的委托交易在形式上可能看起来只是一次对受信任地址的普通空白调用。
事件留下的安全教训
私钥泄露仍是公链领域造成资金损失的主要来源。若公开统计最终确认,本次事件将成为加密货币历史上规模最大的盗窃案,涉案金额超过2025年2月Bybit遭遇的约15亿美元损失的三倍。
币安11个热钱包的私钥在短时间内为一个刚创建数分钟的黑客地址签署转账,其中一个关键钱包还签署了EIP-7702授权,使其成为攻击者可以长期驻留并持续清扫资产的工具。
合规稳定币发行商在事件发生两小时内冻结了约24亿美元资产,但黑客仍控制了大量ETH及其他无法由中心化发行方冻结的原生资产。从区块链底层看,失窃私钥签署的合法签名与正常授权签名没有区别。攻击能否被阻断,取决于签名生成时的策略审查,以及资金开始流动后的数分钟内,链上监控能否及时识别并拦截异常行为。