
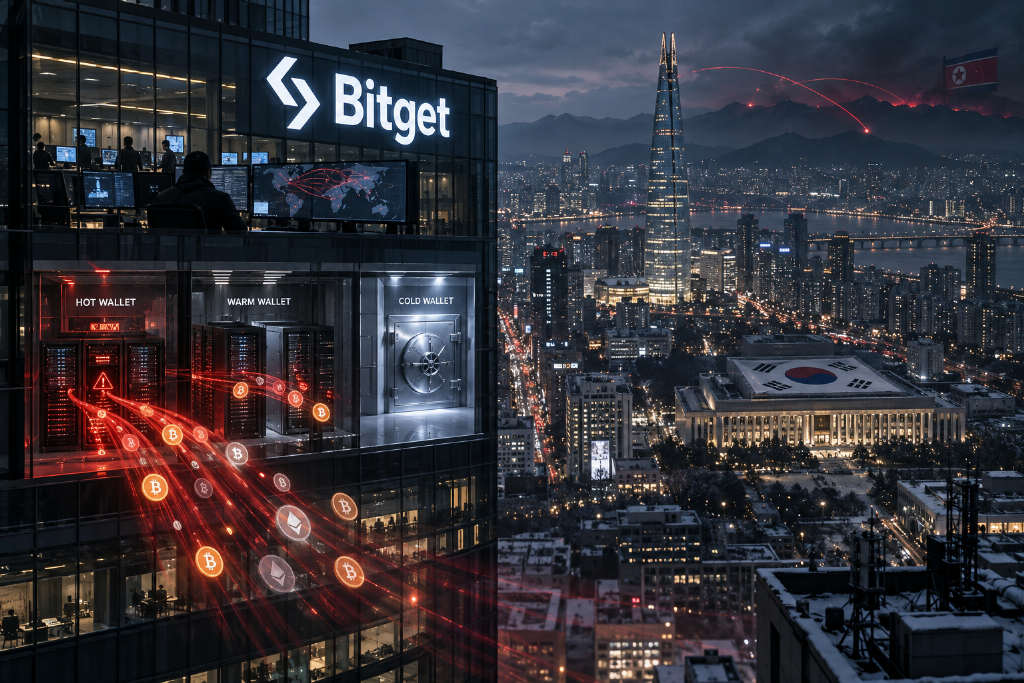
Bitget 首席执行官 Gracy Chen 表示,这家加密交易所最新一次安全事件很可能由朝鲜发起,涉案损失约为 3.52 亿美元。
前一日,多个被标记为 Bitget 热钱包和冷钱包的地址出现大额转出,引发社区警觉。加密调查员 Specter Analyst 将这次攻击与朝鲜黑客组织 Lazarus Group 联系起来。随后,Chen 在一次直播中确认,这起事件呈现出朝鲜行动的特征。
CEO 在直播中通报事件进展
Chen 在 X 上提到,她在约 7 小时前进行了一场持续 3 个多小时的直播,并总结了直播中讨论的重点。她写道,直播在开始约 1 小时后更新了 Bitget 安全事件进展,并称团队分享的是具体事实,而不只是安抚性表态。她还提到,受影响资产包括 ETH。
报道还提到,Chen 透露,多个区块链网络已经冻结与本次攻击相关的地址。她同时表示,与交易所分开的 Bitget Wallet 未受影响。
Bitget 称并非私钥泄露
Chen 排除了私钥被攻破的可能。按她的说法,攻击者入侵了钱包服务的后端系统,伪造转账细节,并为自己的流程完成签名授权。
她还表示,Bitget 的冷钱包据称仍然安全,遭到针对的是热钱包以及温钱包层。
Bitget:用户资金由保护基金覆盖
对于用户资金安全,Chen 表示用户资产是安全的,损失中的大部分将由 Bitget 用户保护基金承担。她称,这只基金「目前持有超过 4.64 亿美元」。
Bitget 目前正与独立调查机构 Mandiant 和慢雾(SlowMist)合作,以全面查明事件经过。该交易所今晨还宣布,提币服务仍暂时暂停。
报道指出,这起 Bitget 攻击事件最初被认为损失要低得多,但随后披露的金额明显扩大。事件发生时,Bitget 正在庆祝成立 8 周年。

本文最初由 Bit.Fan 发布。 欲了解更多加密货币新闻与市场洞察,请访问 www.bit.fan.