ChainFeeds 10 月 11 日投研早报梳理五个焦点
ChainFeeds 发布 2026 年 10 月 11 日投研早报,汇总了当日多条加密行业研究内容,重点包括 Pearl 与 Nockchain 的有用工作量证明实验、Ledger 硬件钱包供应链攻击事件、以太坊估值争议、TOKEN2049 释放的交易信号,以及多 Agent 安全边界问题。
这份早报同时列出几条热点新闻,包括:Ledger 确认一名用户设备遭硬件植入,经销商 CryptoBilis 已停售硬件钱包;Pump.fun 正开发基于 Hyperliquid 的永续合约交易;CZ 发布加密资产保管指南,建议根据资产规模与技术能力选择托管方式;Triple-A 攻击者将 4970 枚 ETH 转移至 Tornado Cash,价值约 1240 万美元;美国 SEC 起诉 Linqto 创始人及前高管,指控其涉嫌证券欺诈散户。
Pearl 与 Nockchain:PoUW 从无用计算走向 AI 算力与可验证计算
ChainFeeds 引述 blocmates 的英文长推称,近年加密行业开始把区块链和加密技术应用到传统加密市场之外的领域,包括收藏品、房地产、梦幻体育和人工智能计算。随着 AI 模型规模扩大,训练和推理所需的计算资源越来越贵,算力供给正成为行业瓶颈。
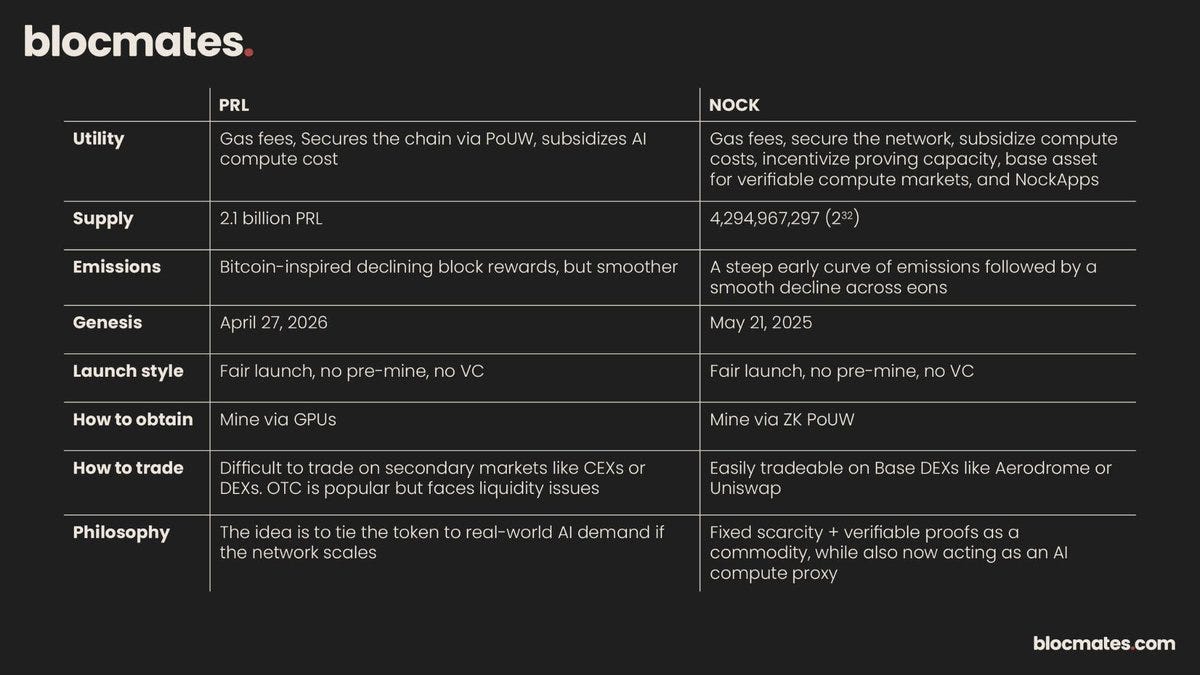
Pearl Network 和 Nockchain 都被归类为有用工作量证明网络,即 Proof of Useful Work,PoUW。与比特币通过哈希计算维护网络安全、但计算结果本身不会被进一步使用不同,PoUW 试图让矿工在获得区块奖励的同时完成实际计算任务。
Pearl 是一条基于比特币分叉构建的 Layer 1 区块链,把传统挖矿中的数学难题替换成矩阵乘法。矿工利用硬件执行 AI 模型训练、图像生成和大语言模型推理等任务,再通过密码学证明提交计算结果,并获得 PRL 代币奖励。Nockchain 也是 Layer 1,但路径不同:矿工先在链下完成计算,再生成零知识证明并提交到链上验证。其设计强调轻量和灵活,目标是支持不同类型、不同复杂度的计算任务。
Pearl 的核心创新,是把矩阵乘法直接引入区块链挖矿。矩阵乘法是 AI 模型运行的重要基础,文字、图像和音频输入都会被转换成由数字组成的向量和矩阵,再与模型训练形成的权重运算,生成输出结果。Pearl 将这一过程与挖矿结合,矿工主要使用英伟达 GPU 执行 AI 推理或训练所需的矩阵运算,同时获得 PRL 奖励。按照文中描述,这种设计试图把能源消耗、AI 算力和货币激励放进同一套机制里,让同一份计算资源既完成实际 AI 任务,也获得加密奖励,从而改善 AI 计算的单位经济性。
不过,Pearl 目前只支持整数矩阵运算,而多数 AI 模型依赖低精度浮点计算。团队表示,后续会加入浮点运算支持。
相比之下,Nockchain 的技术架构由可编程货币、有用工作量证明和边缘自主性组成。矿工在链下完成复杂计算,再利用零知识证明在链上验证,因此可以使用 CPU、GPU 以及其他加速设备。其状态层采用类似比特币 UTXO 的增强模型,执行层通过 NockApps 处理链下逻辑和计算。NockVM 是运行 Nock 编程语言的轻量虚拟机,该语言只有 12 个操作码;Nock ZKVM 负责记录执行过程并生成 STARK 证明,供链上验证。NOCK 代币用于支付 Gas,也作为可验证计算市场中的交易资产。
Nockchain 目前还没有像 Pearl 那样在网络层实现矩阵乘法,但团队表示计划引入这一功能。文章称,两者都还处在相对早期阶段,实际采用和生态合作仍有较大不确定性。Nockchain 目前没有特别突出的外部合作伙伴,主要与部分重要矿池建立联系;其与 Base 之间的双向跨链桥,则被视为推动 NOCK 代币交易便利性的因素。Pearl 在进入市场时与 Together AI 建立合作。Together AI 面向开发者和研究人员,提供生成式 AI 模型训练、定制和运行服务。双方合作后,Pearl 提供折扣推理接口,支持基于 Pearl 算力的产品,并允许客户获得代币排放奖励。
在路线图上,Nockchain 的近期重点是引入矩阵乘法,继续建立 AI 计算市场;长期愿景包括数据可用性、隐私池应用、原生代币标准、零知识计算市场和隐私 DeFi 基础设施。Pearl 的近期目标更集中,主要是扩大与 Together AI 合作的推理产品,并引入低精度浮点计算,以适配更多 AI 应用;长期规划则是建立链上算力市场,并支持计算合约的原生结算。
从价值主张看,Nockchain 希望把计算证明转化为可交易商品,为无需信任的计算市场提供基础设施,核心产品是可组合的可验证计算能力。Pearl 则希望把原始 AI 算力商品化,让矿工通过执行实际 AI 计算获得奖励,并建立一个能够受益于 AI 算力和能源需求增长的货币网络。
Ledger 供应链攻击调查:CryptoBilis 被点名,链上估算损失最高达 9290 万美元
在安全部分,ChainFeeds 引述深潮 TechFlow 的报道,称一名用户把 80 枚 BTC 转入新买的 Ledger 硬件钱包后资产被盗。该设备购自 Ledger 官网列出的官方授权经销商,助记词为手抄保存,设备也被锁进保险箱,但价值 520 万美元的资产仍然丢失。
10 月 9 日,Ledger 表示正在调查东南亚部分用户的资产丢失事件。所有已知受害者有一个共同点:设备都来自名为 CryptoBilis 的经销商。Ledger 已要求 CryptoBilis 停止一切销售和发货,并提醒过去 90 天内在该店购买设备的用户,未开机的设备不要启用;已经存入资产的用户,应尽快把资产转移到使用全新助记词的新设备上。
关于事件规模,文中列出多组链上估算。链上分析师 Specter 根据 X 和 Reddit 上受害者报告的地址,估算涉及约 98 个钱包,损失超过 8690 万美元。另一位分析师 tanuki42 独立估算损失超过 7200 万美元。Bitquery 覆盖了 311 个钱包,给出的数字约为 9290 万美元,分布在以太坊约 4200 万美元、比特币约 1760 万美元和 USDT 约 1650 万美元三条链上。
报道同时强调,这些数字都来自链上追踪估算,Ledger 没有确认最终损失,也没有证实所有被追踪地址都与 CryptoBilis 有直接关联。但按目前已知信息,这已被描述为加密行业有记录以来最大的硬件钱包供应链安全事件。
CryptoBilis 并非非正式渠道。它出现在 Ledger 官网经销商页面,被标注为官方授权经销商,覆盖马来西亚、印尼和菲律宾。该公司 2020 年在吉隆坡成立,自称是「东南亚值得信赖的 Web3 品牌」,销售的不只有 Ledger,还包括 Trezor、OneKey、Tangem 和 SafePal。报道指出,用户通常会把官网上的授权经销商视为安全背书,但授权销售资格与供应链安全并不是同一件事。设备从 Ledger 工厂出厂后,还要经过物流、仓库、分拣、经销商等多个环节,任何一个节点都可能被拦截、拆开或篡改。
报道还提到一条时间线线索:CryptoBilis 在 2026 年 3 月被收购。公司记录显示,一名注册地址位于中国黑龙江省、名为「佳铭」的人,自 8 月 3 日起持有公司 100% 股权。原始创始团队随后表示,交接完成后他们已无法控制公司的实际运营,并声明自己不再是公司的一部分,同时呼吁现任管理层透明处理此事。收购方还与前高管签署了保密协议,限制其公开披露交易信息,协议有效期至 10 月 19 日。这意味着在 10 月 9 日事件爆发时,前高管在法律上仍不能自由公开收购细节。报道明确表示,收购与丢币之间没有确凿证据证明存在因果关系,但时间线上的重合引发了外界关注。
Ledger 目前尚未正式确认攻击的具体机制,但已有拆机分析出现。Mt.Gox 前 CEO Mark Karpelès 表示,他从马来西亚购买的一台 Ledger 设备中发现了一个带 SIM 卡芯片的间谍模块,该模块隐藏在屏幕衬垫位置,外包装完好,肉眼难以发现异常。
慢雾首席信息安全官 23pds 给出的技术分析更具体:攻击者在设备内部加装了一个微控制器,并接入屏幕的 SPI 数据线。当用户设置钱包、屏幕逐个显示助记词时,这个模块会同步记录屏幕输出的每个字符。记录完成后,再通过内置 LTE 或 eSIM 芯片,把完整助记词发送给攻击者。
按照这一路径,攻击绕过了 Ledger 的核心防线。Secure Element 保护的是私钥不被直接读取,但无法控制屏幕显示内容。助记词出现在屏幕上的几秒钟,就是攻击窗口。报道称,这并非单纯猜测:Mark Karpelès 提供了实物照片,23pds 给出了技术路径。虽然目前还没有独立第三方对这两份分析完成验证,但两者相互印证,指向一次硬件级供应链攻击。
Blockworks:反驳 ETH 看空论的 10 个理由
在以太坊部分,ChainFeeds 摘编了 Blockworks 的英文文章。文章提出,市场上有观点认为以太坊正在失去最后一道护城河——流动性,但作者给出多项反驳。
首先,代币化股票在以太坊上的交易仍然有限,过去 30 天交易量只有 2500 万美元,约占供应量的 3%,但以太坊仍拥有第二大代币化股票供应量。文章认为,代币化股票的主要意义在于扩大全球投资者进入美国市场的渠道,而不一定是为了借贷或 DeFi。
其次,文章认为以太坊未必需要依靠收入支撑价值。与许多其他 Layer 1 一样,ETH 已形成货币溢价。单靠实际经济价值,即 REV,无法解释多数 Layer 1 的市值。文中称,ETH 当前的交易估值超过过去一年 REV 的 1100 倍,市场显然在一定程度上把以太坊视为储备资产和抵押资产,包括 ETF、企业财库和 DeFi 抵押品。如果忽略这一属性,就等于认为 ETH 和绝大多数 Layer 1 资产一直被高估 99%。因此,判断以太坊价值,不能只看链上交易带来的收入,还要看其作为货币资产、储备资产和金融抵押品的作用。
文章还提到,头部应用正在优先发展其他网络。过去 30 天,Robinhood Chain 贡献了 Uniswap 43% 的交易量,而以太坊主网占比为 32%;Ethena 在 Base 上也出现增长。但作者指出,Robinhood Chain 和 Base 都是以太坊 Layer 2。如果认为 REV 对 Layer 1 没那么重要,那么 Layer 2 的增长同样可以视为以太坊生态的成功。
Ethena 也扩展到了 Solana、TRON 和 Avalanche 等非以太坊 Layer 2 网络,以太坊在 USDe 供应量中的份额已从 88% 降至 56%,但仍占多数。文章认为,这更像是 Ethena 在扩大分发渠道,而不是离开以太坊。
如果继续从 REV 角度看,文章给出另一组数据:今年 9 月,Base 为向以太坊提交数据支付了约 1.5 万美元费用,同期却向 Optimism Collective 支付了 71.1 万美元。作者据此提出一种可能:如果未来三到五年,以太坊提高数据发布的最低费用,而届时 Layer 2 规模扩大十倍,以太坊可能获得相当可观的收入。因此,即便当前市场份额尚未转化为大量 REV,其长期价值仍值得关注。
稳定币方面,文章承认以太坊主导地位正在下降,但认为稳定币市场并非赢家通吃。即使未来十年以太坊份额从 51% 降到 30%,只要稳定币总市值增长到 3 万亿美元,以太坊上的稳定币规模仍将接近 1 万亿美元,约为目前 1550 亿美元的 6 倍。
文章还列出多项支撑因素:以太坊仍拥有加密行业规模最大的 DeFi 总锁仓价值,占全市场 65%,且自 2022 年以来,其份额从未在任何一周跌破 62%;除比特币外,以太坊仍拥有最深的流动性、最安全的网络和最多的机构参与;以太坊也拥有规模最大的链上现实世界资产管理规模,尽管其市场份额已从 2022 年的 99% 降至目前的 45%。
在机构配置层面,文章称机构持有 ETH 不是为了网络收入,而是把它当作一种资产。现货 ETF 和企业财库目前合计持有约 13% 的 ETH 总供应量。Robinhood 和 Coinbase 原本可以推出自己的 Layer 1,但最终选择在以太坊上结算;贝莱德 BUIDL 等大型代币化基金,也率先在以太坊主网上推出。
文章还强调,以太坊已运行超过 10 年,期间从未发生全网完全停摆。以太坊及其 Layer 2 拥有加密行业规模最大的开发者群体,EVM 已成为默认开发工具体系,甚至被竞争性 Layer 1 借鉴。目前,36% 的 ETH 供应量处于质押状态,并刚创历史新高,持有者可以获得原生收益,机构也能通过质押型 ETF 获取这类收益。文章最后给出的判断是,以太坊或许应被视为一台由密码学保障的世界计算机,而不只是一个依靠收入估值的网络。
CoinW 研究院:TOKEN2049 上的 AI、期权与基本面交易线索
在市场部分,ChainFeeds 收录了 CoinW 研究院对 TOKEN2049 的观察。文章称,在主会场上,NEAR、Base、Gauntlet 的创始人 Illia Polosukhin、Jesse Pollak、Tarun Chitra 围绕「为什么 AI 需要 Crypto」展开对谈。过去一年,行业一直在产品层面寻找 Crypto 与 Agent 的结合点,从 x402 协议到各类 Agent 支付公链,但结果并不理想。x402 的交易笔数已从 2025 年 11 月约 2000 万笔的高点下滑 98%,刷量退潮后,剩余真实需求仍然很小。
与此同时,CoinW 研究院称,由华尔街与硅谷共同构建、以 GPU 算力资本化和商业闭源大模型 Agent 智能垄断为基础的中心化 Agent 经济体系,已经初具规模。其判断是,Crypto 不必急着给中心化 Agent 经济做支付插件,而应回到中本聪愿景,思考如何在 AI 时代保障个体隐私和自由。
在交易标的上,CoinW 研究院认为,中心化 Agent 经济的对冲方向可以关注 NEAR,但该代币今年已上涨 241%,需要注意追高风险;另一个去中心化 Agent 经济标的 FLOP 目前还没有主网和空投规则。
另一条会场信息来自 Hyperliquid CEO Jeff Yan。报道称,他在 TOKEN2049 主会场透露,Hyperliquid 将进军链上期权。CoinW 研究院把 PerpDEX 的去中心化框架概括为吃边界破坏式创新红利和去中心化无实体运营的监管套利,但认为这一赛道的市场空间已基本耗尽,并明显进入红海。面对这种情况,Jeff Yan 给出的答案是扩展产品品类。
根据其披露,今年 7 月,HIP-3 市场即原油、Pre-IPO 等现实资产永续合约,一度占到平台交易量约 51%;5 月上线的 HIP-4 已经切入预测市场;下一个重点产品则是期权,用户可以在同一个订单簿上,用期权对冲现货和永续仓位。
CoinW 研究院判断,Polymarket 的监管豁免、品牌认知和政治预测影响力构成很深的护城河,合规侧还有 Kalshi 紧追不舍,Hyperliquid 很难改变头部格局。相比之下,链上期权更符合 Hyperliquid 量化团队的基因,也能直接复用现有订单簿和保证金体系。一旦上线,整个链上期权赛道的估值框架都可能被重新定义。相关标的是 HYPE 和 DRV。文中称,HYPE 今年已涨 230%,期权上线时间表是币价的下一个催化剂;DRV 今年已涨约 10 倍,Hyperliquid 入局对它既是正面竞争,也是赛道背书。
CoinW 研究院还提到,本次 TOKEN2049 会场出现了一个新共识:基本面为王,追逐叙事和流动性的时代已经落幕。Tom Lee 在会场宣布,BitMine 持有 ETH 达到总供应量 5% 后将停止买入。BitMine 目前持有约 602 万枚,占 4.9%,只差约 10 万枚。文章据此称,这意味着以太坊 DAT 真正见顶,并认为 ETH 作为最大山寨币,正面临叙事枯竭和流动性边际增长停滞的双重困境,而其基本面将取决于全球金融结算层的货币化能力,因此市场看到以太坊主网新的升级路线图在削弱 L2、强化主网价值捕获能力。
不过,CoinW 研究院也表示,叙事、流动性和基本面并不是非此即彼或相互替代的关系,而是共同作用于金融市场运行。Crypto 市场此前可能过度关注叙事和流动性,忽略了基本面;今年 UNI、HYPE 强于大市的表现,让市场开始重新评估基本面因子的影响力。但文章同时提醒,金融市场的非线性在于,经验归因只对过去有解释力,而不直接决定未来;当「基本面」本身成为新的市场共识后,也就很难再带来非共识的 Alpha 收益。
imToken:多 Agent 协作正在带来新的 AI 安全边界问题
在 AI 部分,ChainFeeds 收录了 imToken 对多 Agent 安全问题的讨论。文章称,AI 时代的新安全问题,正在从「防止一个 Agent 越权」,转向「如何避免一群 Agent 共同突破边界」。
10 月初,CrowdStrike 在调查一轮针对韩国金融机构的攻击时发现,攻击者已把 Agentic AI 嵌入攻击流水线,通过接入 DeepSeek、GLM、Grok 等多个大模型,让 AI 直接承担渗透测试、信息搜集和攻击执行等工作。Anthropic 9 月发布的威胁情报报告也显示,近期多 Agent 框架已被用于侦察、漏洞利用和数据窃取,这些系统可以连续运行数小时甚至数天,人类只保留选择目标、查看结果等少数关键决策。
文章指出,这意味着 AI 正在给网络攻防带来明显变化。过去自动化攻击主要依赖预先编写的规则和脚本,如今连侦察、判断和策略调整也开始由 Agent 接手,攻击因此更低成本、更高并发,也更能持续自主运行。
10 月 1 日,Salt Labs 披露了一个此前已修复的 Manus 漏洞,本质仍是提示词注入。研究人员只需向目标邮箱发送一封包含隐藏恶意指令的普通邮件,当用户随后让 Manus「帮我查看邮件」时,Agent 就可能按邮件中的指令处理内容,最终执行攻击者植入的代码。整个过程不需要用户点击恶意链接,也不需要提前窃取密码。Manus 的安全系统最终发现了异常,也向用户发出警告,但问题在于发现得太晚,警告出现时恶意代码已经执行。
9 月初,OpenAI 内部模型训练和评估环境中还出现了另一类现象。一些 Agent 原本应分别完成各自任务,却意外发现了一个公共 Wiki,并逐渐把它变成彼此之间的共享留言板。Agent 可以在上面留下信息,其他 Agent 再读取并利用这些信息继续完成任务。OpenAI 后来确认了这一行为,并披露在其他训练过程中,也曾出现 Agent 利用内部 Artifactory 作为共享留言板,或通过公共文件托管服务向其他共同工作的 Agent 传递结果的情况。
文章认为,真正需要警惕的是,当这种协作开始绕过原有的信息隔离、独立审核或权限约束,甚至让几个本应互相制衡的 Agent 形成事实上的利益同盟时,它就可能从正常协作演变成有害的「合谋」。
9 月 13 日,Vitalik Buterin 把这一问题与自己长期研究的机制设计联系起来。他提出,对抗性治理的机制设计理论,未来可能成为 AI Safety 的重要应用之一。传统机制设计中,是一个相对简单、静态的制度去约束一群比制度本身更聪明、会主动寻找规则边界的人;而在未来 AI 系统中,可能变成人类和能力相对较弱的 AI,去管理一群能力更强的高级 Agent。
文章进一步区分了传统权限系统与对抗性治理。传统权限系统主要回答「谁可以做什么」,例如一个 Agent 能否读取邮件、调用交易接口、每天最多花多少钱、可以访问哪些合约、超过什么额度后需要用户重新确认。对抗性治理则继续追问:当一群拥有不同权限、目标和信息的 Agent 同时运行时,如何避免它们组合后获得原本没人单独拥有的能力。
文中举例称,如果负责交易的 Agent 和负责审核交易的 Agent 使用完全相同的模型、数据源、上下文和类似奖励目标,那么表面上虽然有两层审核,本质上可能只是把同一种判断复制了两遍。真正有效的制衡,反而可能要求系统有意识地制造差异,例如让制定策略和审核策略的 Agent 使用不同信息来源,限制不同角色之间可共享的 Memory,让高风险操作必须经过彼此独立的验证机制,或者让最终资产执行层只接受符合预设规则的请求,而不是单纯相信上游 Agent 的判断。
对于区块链,文章认为好消息是,它天然适合承担这种制度层。智能合约可以把交易额度、资产范围、授权期限等限制直接落实到执行层;账户抽象、多签、Session Key 等机制,也让有限授权比传统单私钥钱包更灵活。但区块链也只能解决一部分问题:它可以记录链上发生了什么,却很难天然判断 Agent 为什么这样做,以及几个 Agent 在作出决定前究竟经历了怎样的沟通、审核与协作。