Foresight News 在「加密故事会」第二期中,把镜头对准了 Lazarus Group。报道写道,这个与朝鲜有关的黑客组织,曾被指与 Sony Pictures 遇袭、孟加拉国央行失窃,以及多起加密资产盗窃有关;而在 2026 年 10 月币安遭遇攻击后,它再次进入公众视野。
文章开篇提到,2026 年 10 月,币安 63.4 亿美元数字资产被盗,创下加密行业历史纪录。一个多月前,一名币安工程师在求职平台上收到看似普通的面试邀请。招聘方先安排视频面试,又让一名自称公司 CEO 的人进行第二轮面试。临近结束时,对方向工程师发来一份编程作业,要求下载到工作电脑上。
根据 11 月 3 日公布的初步调查报告,这家招聘公司完全由攻击者虚构,作业中藏有恶意代码。攻击者借此潜入工程师电脑,并在 10 月 20 日利用币安内部 AI 工具横向渗透,拿到部署系统的权限令牌,最终攻破钱包签名系统。尽管币安紧急拦截并冻结了约 28.5 亿美元,这起由「假招聘」开启的入侵仍创下行业失窃纪录。
美国联邦调查局(FBI)将此案归因于朝鲜黑客活动 TraderTraitor,并指出它是 Lazarus Group 的核心分支。就在币安遇袭当天,Microsoft 发布调查报告称,这群朝鲜黑客已将生成式 AI 全面纳入日常行动,不仅用 AI 批量伪造招聘公司、定制面试话术,还直接用开源 AI 工具辅助漏洞渗透。
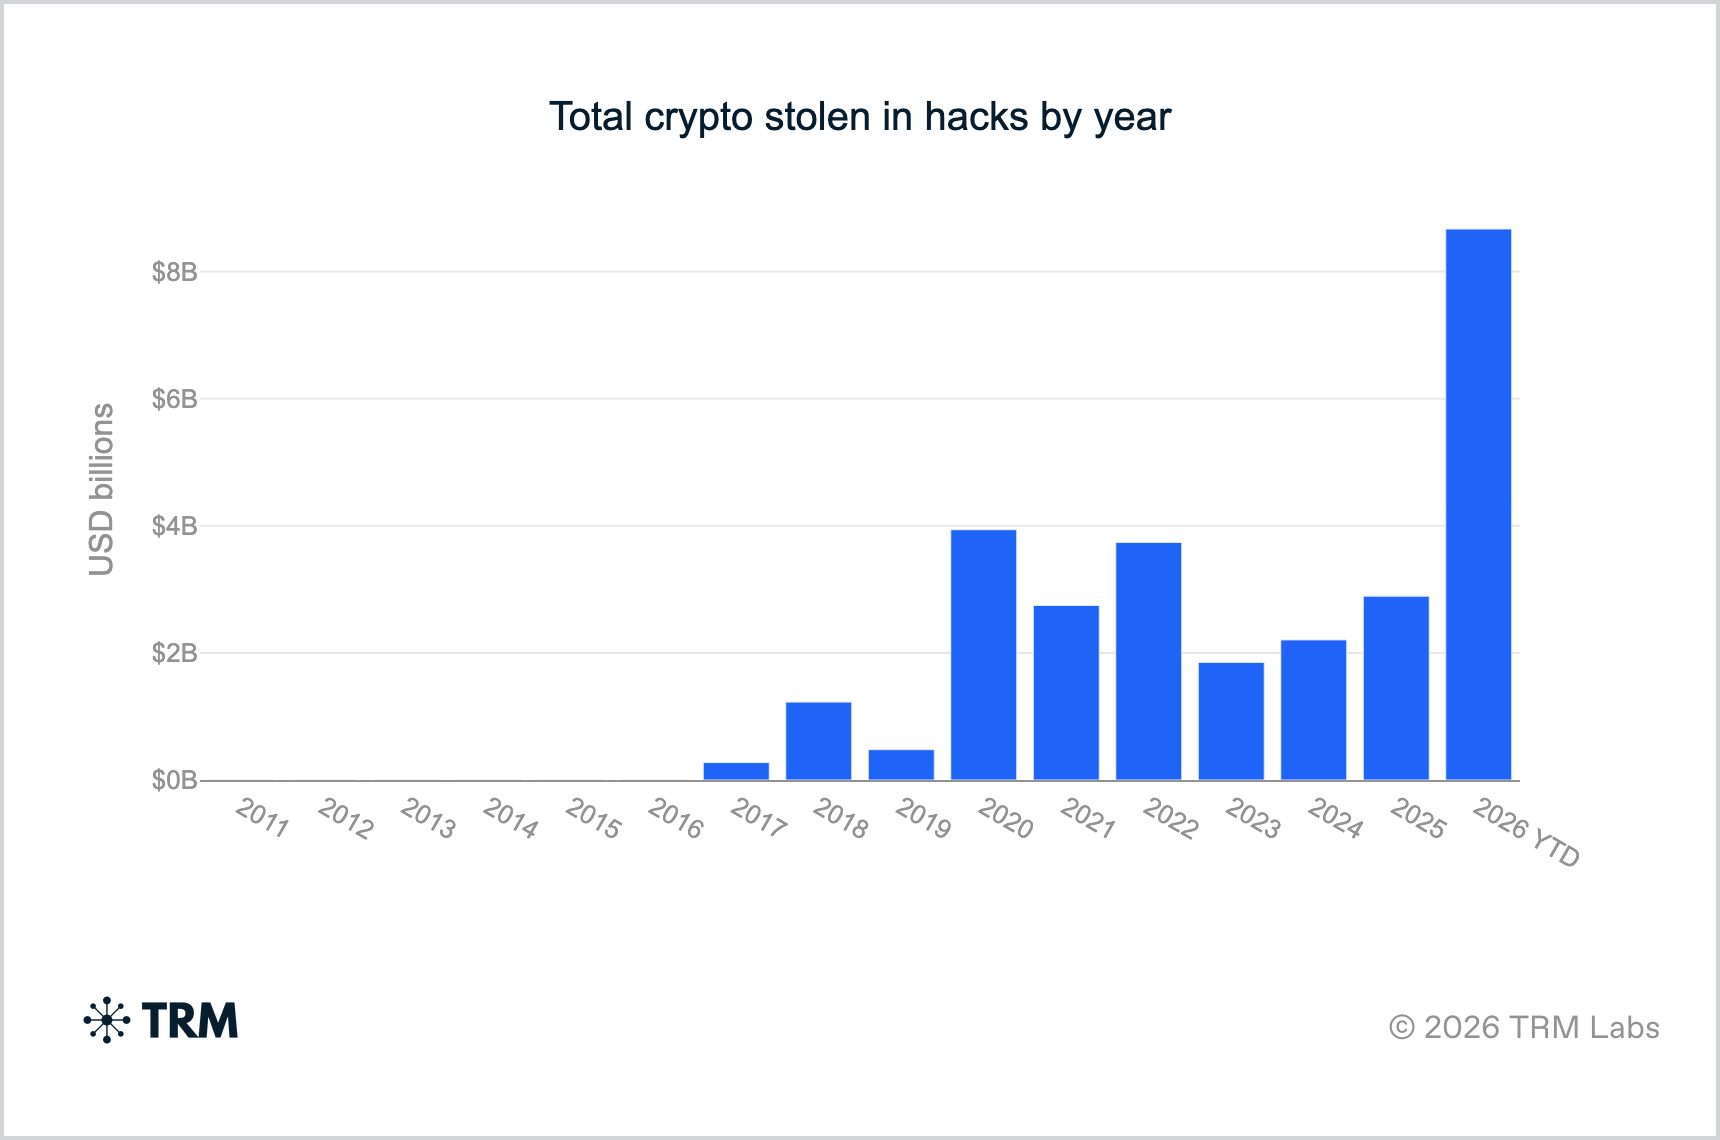
报道援引 Chainalysis 与韩国大韩贸易投资振兴公社数据称,2025 年朝鲜黑客至少窃取了 20.2 亿美元加密资产,是朝鲜当年全国货物出口额 4.69 亿美元的 4.3 倍。TRM Labs 的测算则显示,截至 2026 年 10 月,朝鲜黑客累计窃取约 128 亿美元;在 2026 年全球 87 亿美元的加密黑客损失中,朝鲜一方占到 85%,而在 2020 年这一比例仅为 7%。
文章提出的问题是:在各国执法机构持续追查和严厉制裁下,Lazarus 为何仍在扩大攻击规模,并包揽全球八成以上的链上巨额盗窃。报道随后从已被发现的朝鲜黑客个体、Lazarus 的组织结构、典型攻击路径,以及盗取资金的转移方式展开梳理。
从朴镇赫到 AI 伪装身份,朝鲜黑客如何暴露
报道称,要看清这群「幽灵程序员」并不容易,但十余年的追踪中仍出现过几道裂缝。第一道裂缝出现在 2011 年 1 月寄往中国大连的一份简历里。
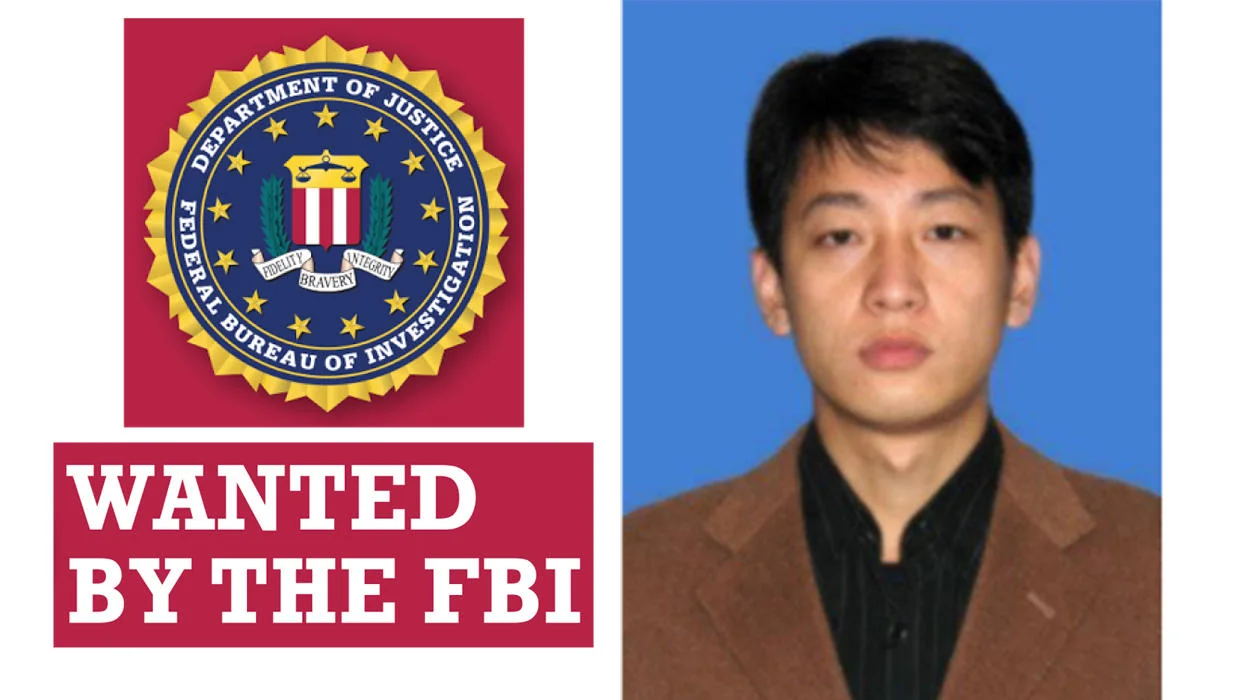
当时,朝鲜公司 Chosun Expo 向一家海外企业推荐了毕业于平壤金策工业综合大学的 Pak Jin Hek,即 Park Jin Hyok,朴镇赫,接替大连团队的开发工作。简历显示,Park 懂英中双语、精通 Java,做过在线游戏开发,看起来只是普通的驻外程序员。
2011 年 5 月,他在邮件中提到自己 9 月就在大连住满一年,准备回朝鲜结婚,希望长期留在国内。几个月后,他又告知对方自己下周回国。
多年后,FBI 在追查索尼影业遇袭、孟加拉国央行 8100 万美元失窃以及 WannaCry 勒索软件案时,翻出了 Park 当年的工作邮箱。报道称,他没有彻底切割身份:其日常邮箱通讯录中保存着黑客行动账号「Kim Hyon Woo」的地址,另一个工作账号则拥有打开黑客云端加密文件的权限,甚至共用过相同设备与网络地址。
这类生活痕迹与行动网络的交叉,让 Park 成为 FBI 通缉令上的标志性面孔。路透社采访的脱北计算机人士称,朝鲜有天赋的理科生会被层层筛选,送入军方网络部门或派往海外。白天,他们是为公司赚取外汇的外包程序员;夜晚,则执行国家指令。
如果说十年前的 Park 还需要驻扎海外,第二个暴露的潜伏者则展示了 AI 时代的伪装方式。2024 年 7 月,美国网络安全公司 KnowBe4 招聘了一名远程高级工程师。求职者盗用了合法美国公民身份,使用 AI 精修合成头像,通过了四轮视频面试和全部背景调查。
破绽出现在公司寄出 Mac 工作电脑之后。收货地址实际上是美国本土一个笔电农场,专门帮助海外黑客托管电脑以伪造美国 IP。电脑开机不到 25 分钟,这名「新员工」就试图通过树莓派植入恶意软件,触发终端警报。安全团队来电核查时,对方迅速支吾并断联,最终被 Mandiant 与 FBI 确认为朝鲜潜伏人员。
到了 2025 至 2026 年,随着 AI 换脸和假身份让常规背调失效,加密行业识别朝鲜 IT 人员的方式也变得更直接。报道提到,一些不堪其扰的加密项目发明了一道「金正恩测试」。2026 年 4 月,区块链安全调查员 Tanuki42 公开了一段 82 秒远程面试录像:一名化名 Taro Aikuchi、自称住在东京目黑区的求职者,在技术问答中对答如流,但当面试官突然要求他跟着念一句辱骂金正恩的粗话,以排除朝鲜特工时,这位「日本工程师」立刻变脸。
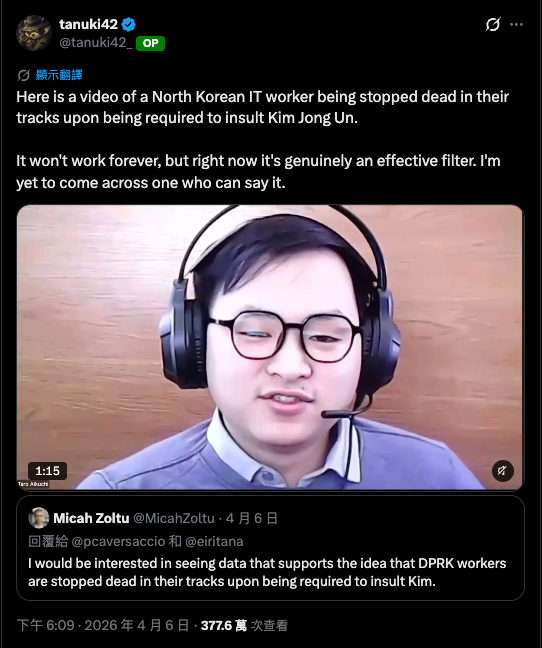
他先是假装信号不好,在面试官再次追问后陷入沉默,随后匆忙切断连线。几分钟内,他修改 Telegram 账号、清空记录并注销 LinkedIn 页面。报道认为,即便这些技术人员掌握区块链代码与 AI 深伪技术,在严密监控与连坐体制下,公开侮辱最高领导人仍是他们不敢跨越的红线。
从大连出租屋里共用邮箱的朴镇赫,到用 AI 骗过四轮面试的假美国工程师,再到因一句政治禁忌而断线的「东京开发者」,这三个跨越 15 年的暴露瞬间,拼出了 Lazarus 冰山一角。
Lazarus 不只是抢钱团伙
报道接着回到 Lazarus 的形成过程。2014 年 11 月,Sony Pictures 电脑系统遭到破坏,大量内部未公开资料与高管邮件泄露,一个自称「Guardians of Peace」的组织宣布负责。当时 Sony 正准备发行虚构刺杀朝鲜领导人情节的电影《The Interview》。美国司法部在后续起诉中称,受朝鲜支持的攻击者不仅窃取资料、瘫痪电脑,还向员工发出炸弹威胁。
几个月后,安全公司 Novetta 牵头对相关恶意软件展开跨案溯源。研究人员发现,Sony 事件中的部分代码与此前多起网络攻击使用的工具同源。2016 年发布的《Operation Blockbuster》报告,将这股隐藏在暗处的攻击力量统称为「Lazarus Group」。
随着调查深入,外界逐渐意识到,Lazarus 并非单一抢钱团伙,而是一部分工严密的国家机器。2019 年,美国财政部制裁 Lazarus、BlueNoroff 和 Andariel 时,明确将它们指向朝鲜最高军事情报机构侦察总局(RGB)。
安全公司 Palo Alto Networks 旗下 Unit 42 在 2024 年绘制了一张全景关系图。按照这张图,在侦察总局的指挥体系下,多个网络活动集群各司其职,目标早已不止加密行业,还覆盖全球金融、国防军工与媒体情报。
其中,主攻区块链和加密行业的只是部分分支,例如与币安案 TraderTraitor 重合的 Slow Pisces,也被称为 Jade Sleet;以及通过虚假交易软件散播 AppleJeus 木马的 Gleaming Pisces,也被称为 Citrine Sleet。
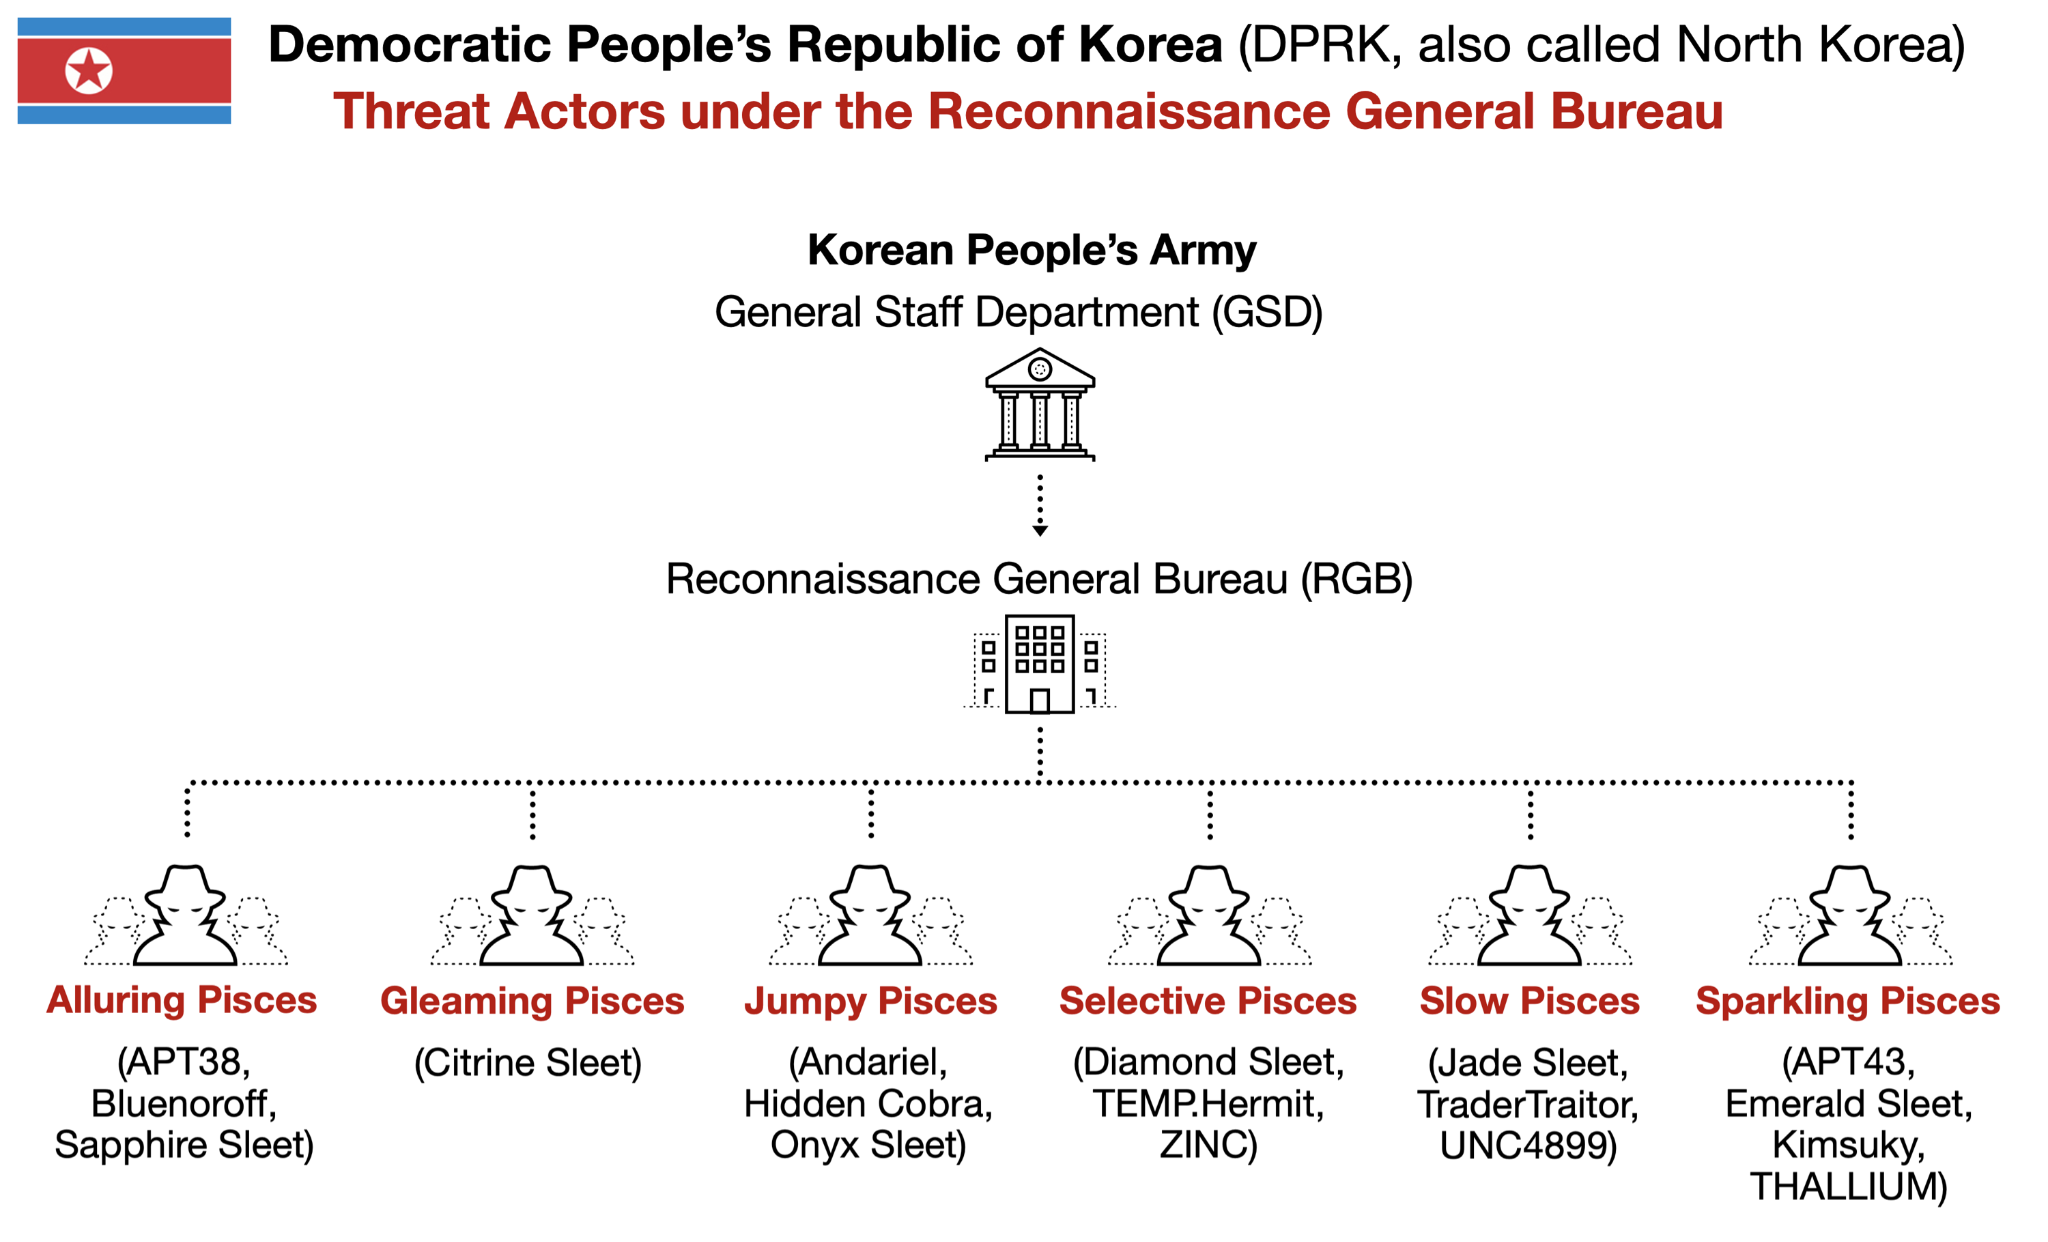
在传统金融领域,Alluring Pisces,即 BlueNoroff 或 APT38,早在加密牛市前就已把全球银行系统作为目标,其最知名案例是 2016 年孟加拉国央行大劫案。
在国防与军工领域,Jumpy Pisces,即 Andariel,则承担技术窃密角色。根据美国司法部 2024 年 7 月公布的起诉书,该分支一边使用 Maui 勒索软件攻击美国多家医院和医疗机构,索要赎金筹集行动经费;另一边用这笔钱购买服务器,潜入美国防务承包商、空军基地以及韩国国防研发机构,窃取 F-15 战斗机引擎、军用侦察卫星、潜艇以及核燃料与铀浓缩设施的机密设计蓝图。
在媒体与战略情报方向,Selective Pisces,即 Diamond Sleet,与 Sparkling Pisces,即 Kimsuky,则把重点放在窃取机密和制造寒蝉效应。报道称,除了早年瘫痪 Sony Pictures 这类文娱巨头,它们近年来还多次伪装成欧美主流媒体记者、智库学者,向报道朝鲜事务的西方记者、外交官及国防智库发送带木马的「采访提纲」或会议邀请;甚至曾在社交媒体上批量注册高仿账号,伪装成顶尖安全研究员去接触谷歌等公司的安全专家,以窃取尚未公开的软件漏洞和各国对朝政策信息。
研究人员主要依据攻击目标、恶意软件特征和服务器基础设施来划分这些集群。但报道也指出,当不同团队共享代码库或跳板服务器时,要精确区分每次行动究竟由哪一拨人完成,几乎不可能。不过可以确定的是,「抢钱」与「窃密」在这套体系中早已高度咬合。
从央行账户到交易所钱包
在加密交易所成为主要目标之前,银行系统已经进入调查人员视野。2016 年 2 月,孟加拉国央行连接 SWIFT 国际银行报文系统的电脑遭到入侵。美国司法文件称,攻击者以央行名义发出转账指令,要求纽约联邦储备银行将央行账户中的美元汇往海外。
攻击者试图转出近 10 亿美元,其中 8100 万美元到达菲律宾账户,随后经过银行、汇款机构和赌场渠道流转;另一笔 2000 万美元则被斯里兰卡的收款银行拦截。调查人员发现,菲律宾的收款账户早在前一年就已用虚假姓名开立。
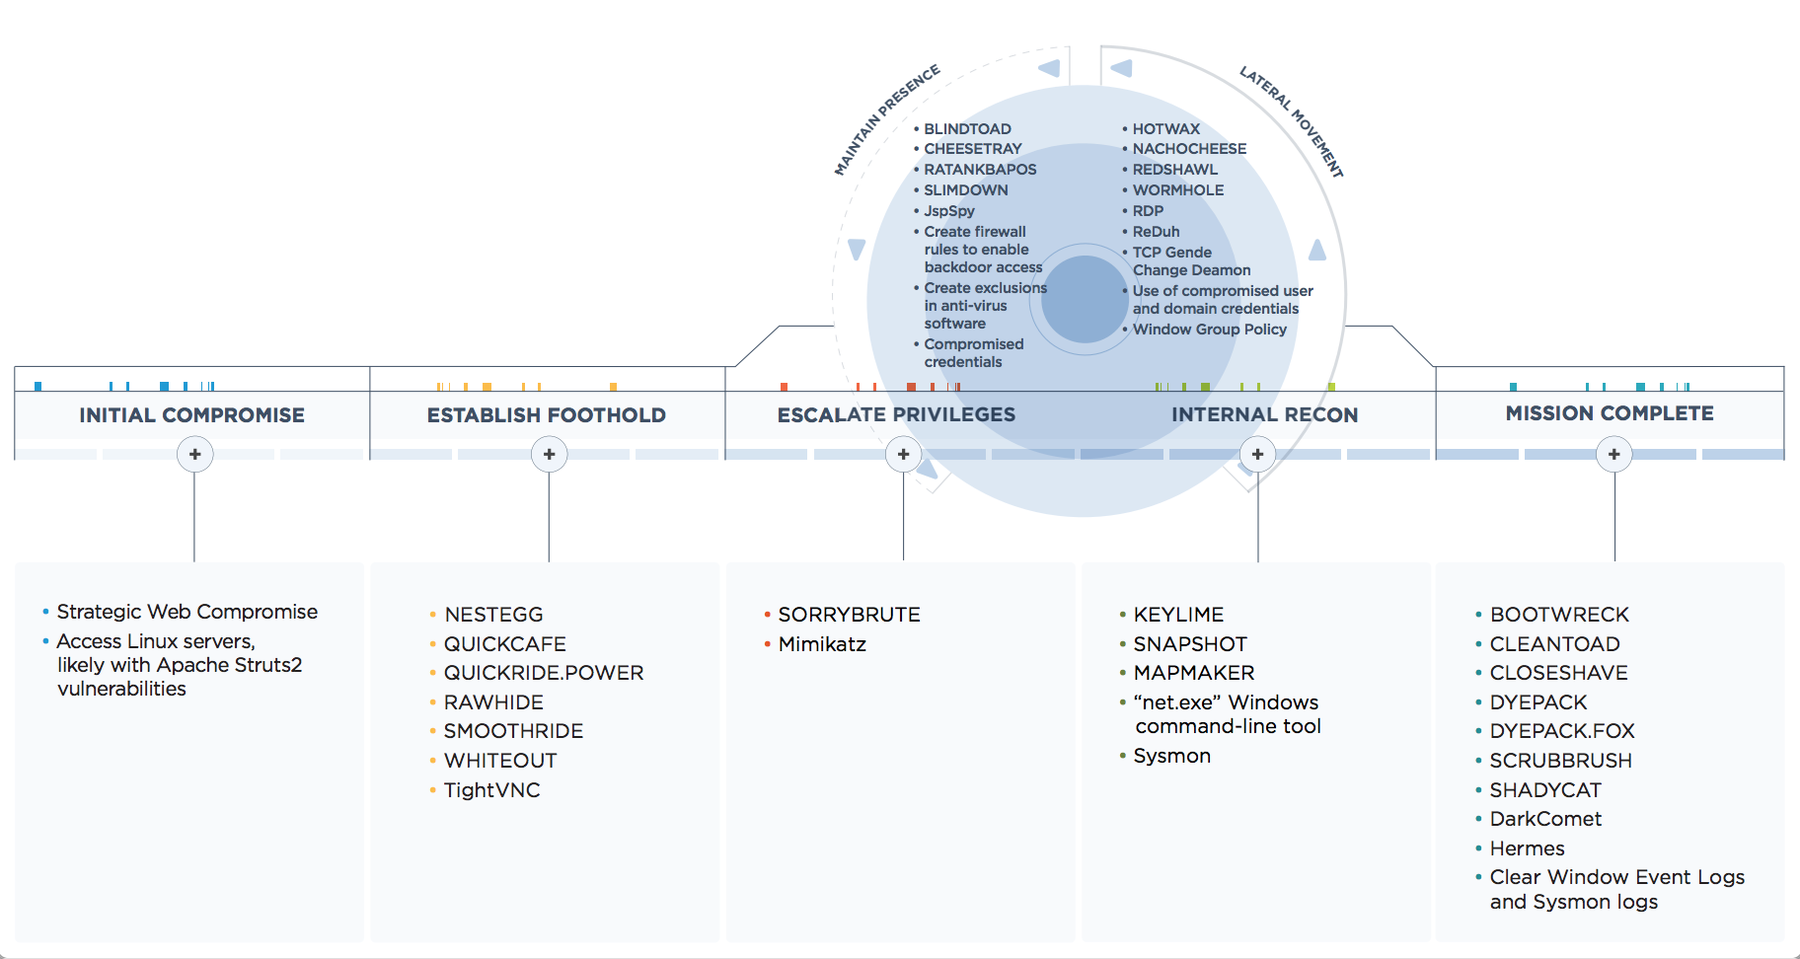
除了收款账户,攻击者还需要了解银行内部如何处理转账。Mandiant 在研究 APT38 针对金融机构的攻击后发现,攻击者进入受害机构网络后,会搜集账号凭证,查找处理 SWIFT 交易的电脑,再寻找发送转账指令的机会。在该公司观察到的案件中,攻击者平均在受害网络内停留约 155 天,最长一次接近两年。
几年后,加密行业资金也逐渐成为目标。2022 年,链游 Axie Infinity 使用的 Ronin 跨链桥失窃,损失超过 6 亿美元,FBI 将攻击归因于 Lazarus。两年后,日本交易所 DMM Bitcoin 失去 4502.9 枚比特币,案发时价值约 3.08 亿美元。美国和日本执法机构将该案归因于 TraderTraitor。
调查人员还原了 DMM 案件的入口。2024 年 3 月,一名假扮招聘人员的攻击者在 LinkedIn 上联系了钱包软件公司 Ginco 的员工,并发送一份所谓的求职测试,里面藏有恶意代码。攻击者取得访问权限后冒充这名员工,随后利用公司的通信系统,据信篡改了一笔 DMM 的正常交易请求。
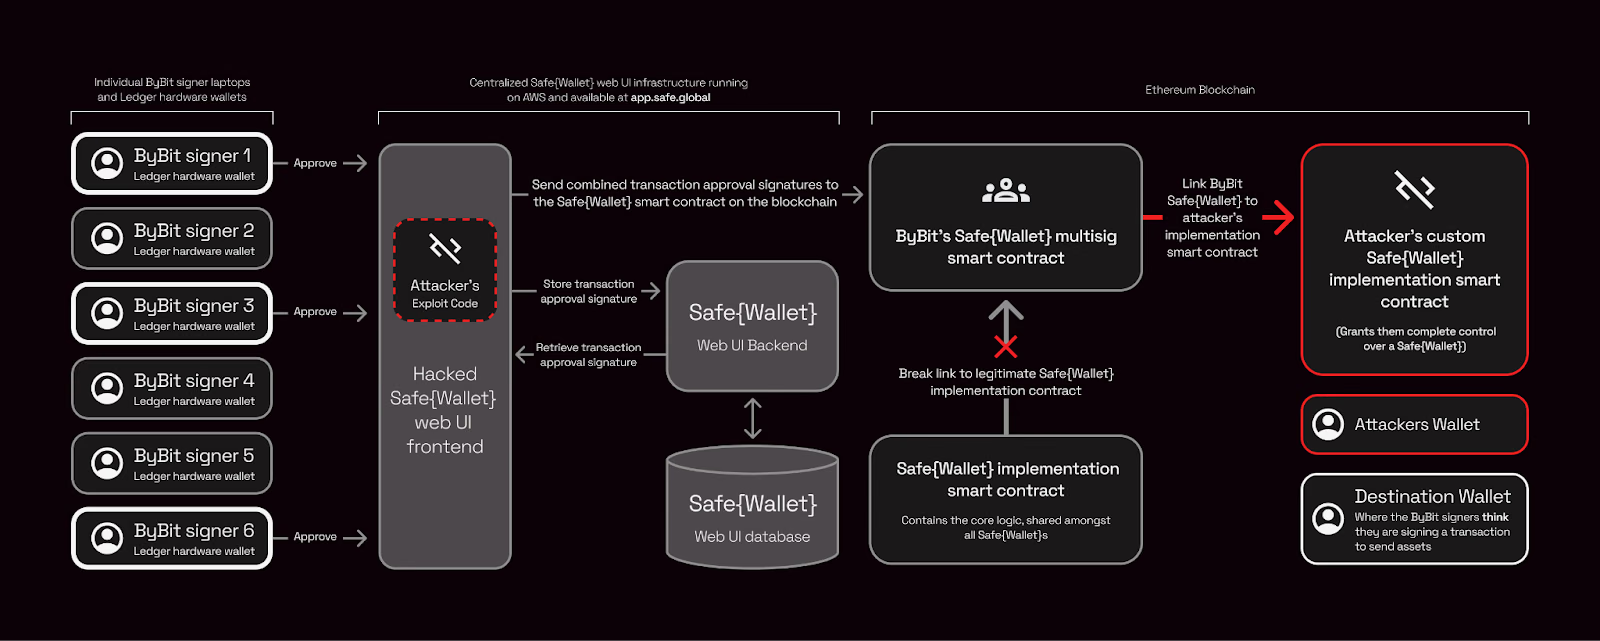
到了 2025 年 2 月,加密交易所 Bybit 准备把一笔以太坊从冷钱包转入日常使用的钱包。冷钱包用于保存资产,这笔转账需要通过钱包服务商 Safe 的界面,由多名授权人员共同签名。负责调查的安全公司 Sygnia 后来梳理称,早在 2 月 4 日,Safe 一名开发者的电脑就已出现恶意活动;次日,攻击者利用该开发者的访问令牌进入 Safe 的云环境。
2 月 19 日,攻击者在 Safe 网页调用的代码中植入恶意内容,并设置触发条件,等待 Bybit 的目标钱包发起操作。两天后,Bybit 的授权人员通过 Safe 界面处理转账,看到的是一笔看似正常的内部转账请求。
但据安全公司 NCC Group 复盘,签名人员实际批准的交易包含一项恶意操作,调用攻击者预先部署的合约,改变冷钱包的控制逻辑。交易执行后,攻击者无需再次取得原有多重签名,就能转走钱包里的资产。约 15 亿美元资产随后流出。
Sygnia 的调查称,恶意代码在交易发生约两分钟后被移除。调查认为,Safe 开发者电脑最初遭入侵可能涉及社交工程,但具体接触方式仍未确认。报道指出,Bybit 的多重签名设置原本是为了降低单个账号失守带来的风险,但攻击者进入 Safe 云环境后,改动了这些签名人员共同使用的网页,最终让恶意交易获得批准。
除了入侵软件服务商,一些朝鲜人员还被指利用虚假身份进入加密企业。美国司法部 2025 年指控四名朝鲜公民参与一项盗窃计划,其中两人以开发者身份分别受雇于区块链公司和虚拟代币公司。检方称,他们利用工作机会盗取并转移了超过 90 万美元的虚拟资产。
招聘流程的另一端同样可能藏着陷阱。Microsoft 在调查其称为 Sapphire Sleet 的活动集群后发现,攻击者会在社交平台冒充招聘人员,先与目标讨论工作机会,再安排技术面试,要求对方安装伪装成会议工具或开发工具更新的恶意软件。DMM 案件中 Ginco 员工收到的求职测试,也出现在类似接触过程中。
而且这些手法还在变化。Microsoft 在 2026 年 10 月的报告中指出,朝鲜相关攻击者已将生成式 AI 用于研究目标、编写联系内容和塑造虚假身份。一份看起来针对求职者经历精心准备的邀请,背后可能已经完成了对其工作背景和社交关系的搜集。
盗来的钱如何转移
报道称,资产被转走后,攻击者通常会先把资金拆分到多个新钱包。有些地址收到钱后又继续向下转移,形成分散的链上记录。随后,资金可能经过去中心化交易所或跨链服务,被换成其他代币,或转移到另一条区块链。每多一次转换,调查人员就要继续追踪新的地址和交易对手。
Bybit 失窃后的资金流向提供了一条线索。2025 年 2 月,Bybit 被盗的以太坊开始流向数以千计的地址。攻击者将资金拆分、兑换,再通过跨链服务转移。TRM Labs 称,48 小时内,至少 1.6 亿美元已被转移并进入洗钱渠道。
在追踪这些转账时,链上调查员 ZachXBT 注意到另一群人。按照他在 2026 年 10 月公开的调查,Bybit 遇袭后,Telegram 和 Discord 公开群组里出现了十多个账号,寻求处理与被盗资金有关的订单。其中一名使用 Jimmy Green 网名的交易商,引起了他的注意。
ZachXBT 决定以客户身份接近对方。2025 年 3 月 6 日,他向一个新地址转入 34.97 万枚 USDC,准备与 Jimmy 进行多笔交易。Jimmy 提供了一个收款地址,让他转入以太坊链上的 USDC,再换取波场链上的 USDT。ZachXBT 追踪发现,为这个收款地址支付链上手续费的钱包,可以追溯到 Bybit 被盗资金,并出现在公开的涉案地址名单上。
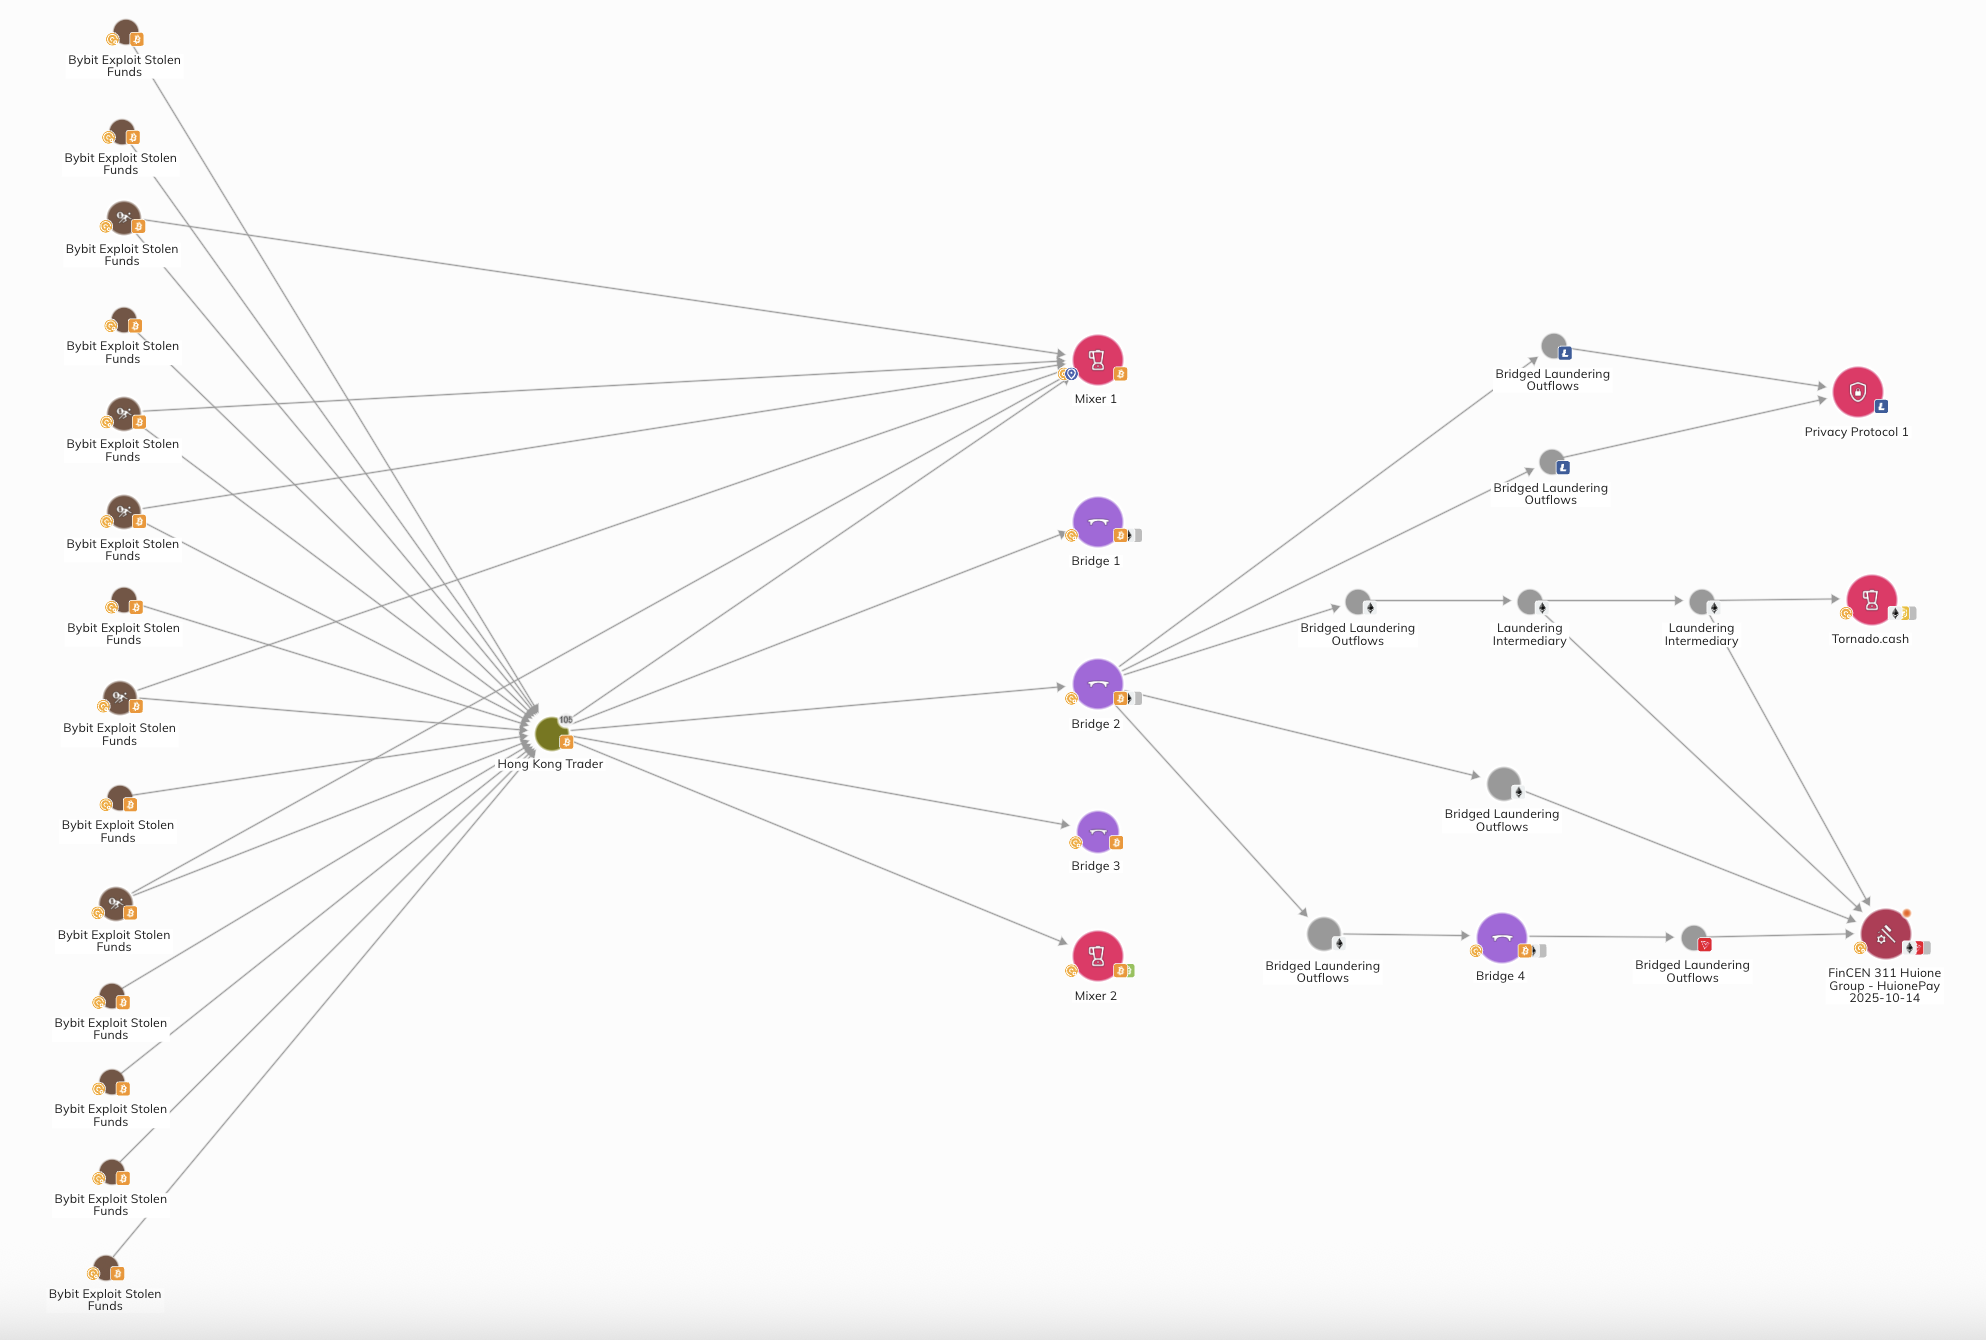
为了继续接触 Jimmy,ZachXBT 又与他完成了多笔交易,每笔承担约 5% 的损耗。两人聊交易,也聊麻将、食物和家庭。随着联系增多,Jimmy 开始向这名自以为是客户的人谈起自己团队的业务,包括为朝鲜客户转移 Bybit 资金,以及团队在香港和中国内地的运作情况。
ZachXBT 称,Jimmy 曾提前一天告诉他,一笔资金将被转移到 Solana,第二天链上便出现了相应转账。3 月 12 日,Jimmy 发来一张跨链交易截图,ZachXBT 根据金额和时间,在 THORChain 上找到了与之匹配的订单。对方随后提供的 3 个 Solana 地址,帮助他追踪到一组价值超过 1200 万美元的 Bybit 被盗资金;按照他的说法,Tether 后来冻结了与这组地址有关的 44.2 万枚 USDT。
Jimmy 还向 ZachXBT 声称,他的团队处理了 Bybit 大部分被盗资产。ZachXBT 认为,自己观察到的洗钱模式与这一说法相符。他将调查结果交给参与案件的执法人员和私营机构调查员,直到 2026 年 10 月才公开这段经历。
在安全事件发生后,币安宣布与事件有关的约 30 亿美元资产已在链上被冻结。TRM Labs 观察到,攻击者通过去中心化交易所和做市商出售部分资产,也在 Aave 和 JustLend 等借贷协议中抵押部分被盗资产,借出其他资产。
与此同时,币安开始补足受影响资产。平台 11 月 2 日表示,相关资产已有约 95% 获得补足,并公布了部分主要资产的储备证明。11 月 3 日,币安宣布进一步恢复更多资产和网络的提现,安全调查仍在进行。
整篇报道以一条主线串起这些案例:从假招聘、供应链渗透、伪装入职,到链上拆分、跨链转移和场外洗钱,朝鲜相关黑客组织已经把加密行业中的多个环节纳入其行动链条。Foresight News 认为,这支经过多年演化的隐秘力量,已将加密行业变成庞大的创汇机器。