Trezor
2026-09-05 08:07:58Trezor确认ShipMonk泄露扩大,约8.07万客户订单资料外流
Trezor于9月4日确认,物流商ShipMonk资料泄露范围扩大,新增67,000名美国客户受影响,累计约80,700人。泄露信息包括姓名、电子邮件、电话、收货地址和订单编号。Trezor表示,公司系统、硬件钱包、私钥和钱包备份未受影响,当前风险主要在于上门盗窃、勒索和定向钓鱼。公司称正准备推出匿名配送选项,但已外流的数据无法收回。
140
Trezor于9月4日确认,物流商ShipMonk资料泄露范围扩大,新增67,000名美国客户受影响,累计约80,700人。泄露信息包括姓名、电子邮件、电话、收货地址和订单编号。Trezor表示,公司系统、硬件钱包、私钥和钱包备份未受影响,当前风险主要在于上门盗窃、勒索和定向钓鱼。公司称正准备推出匿名配送选项,但已外流的数据无法收回。
一个自 2011 年 11 月起未再动用的比特币地址,于 9 月 3 日一次转出 40.00001152 枚 BTC。该地址被 Galaxy Research 标记为纽约一宗诉讼中 39,069 个所谓「被遗弃」地址之一。原告试图依据纽约《人身财产法》第 7-B 条主张约 380 万枚比特币的所有权,但法院已在 6 月暂停程序。链上记录显示,这批比特币只是转入新地址,未见卖出。
美国司法部联合保加利亚、匈牙利、罗马尼亚当局及 CrowdStrike 宣布瓦解 Sality 僵尸网络。美方称,该网络自 2003 年起感染约 1.5 万台设备,并在过去八年通过剪贴板劫持工具窃取约 15 万美元加密货币。CrowdStrike 表示,相关执法行动已切断犯罪分子与受感染设备之间的通信链路,涉案数字资产价值峰值曾达 150 万美元。
8 月矿业信息显示,上市比特币矿企继续把电力、资本与数据中心资源转向 AI 与 HPC,带动算力、难度和矿工盈利承压。与此同时,Poolin 债权人委员会已成立,国内宁波矿机走私案公开,BIP-110 在矿工端仅获约 2.6% 信号支持。多家矿企同步披露二季度财报、融资、云计算合同和运营数据,行业分化加快。
美国司法部宣布,已与保加利亚、匈牙利、罗马尼亚执法部门,以及 CrowdStrike 和 Shadowserver Foundation 联手打击 Sality 僵尸网络及相关恶意软件。CrowdStrike 表示,其背后实体过去 8 年借助 EggJagger 剪贴板劫持工具窃取了至少 1210 万卢布、约 15 万美元加密货币;这些未被转出的数字资产价值在 2025 年 1 月一度达到约 150 万美元。官方称,此次行动还切断了相关犯罪分子与受感染设备的通信能力。
与 Coldcard 钱包第三波盗窃事件相关的攻击者,已开始通过 THORChain 把部分被盗比特币兑换为 ETH。Galaxy Research 研究主管 Alex Thorn 表示,约 10% 被盗资金已发生转移,另有约 90% 仍未动用。这也是三轮攻击中,被盗资金首次从原始黑客地址在链上移动。链上分析人员已将资金追踪至一个新的以太坊地址。
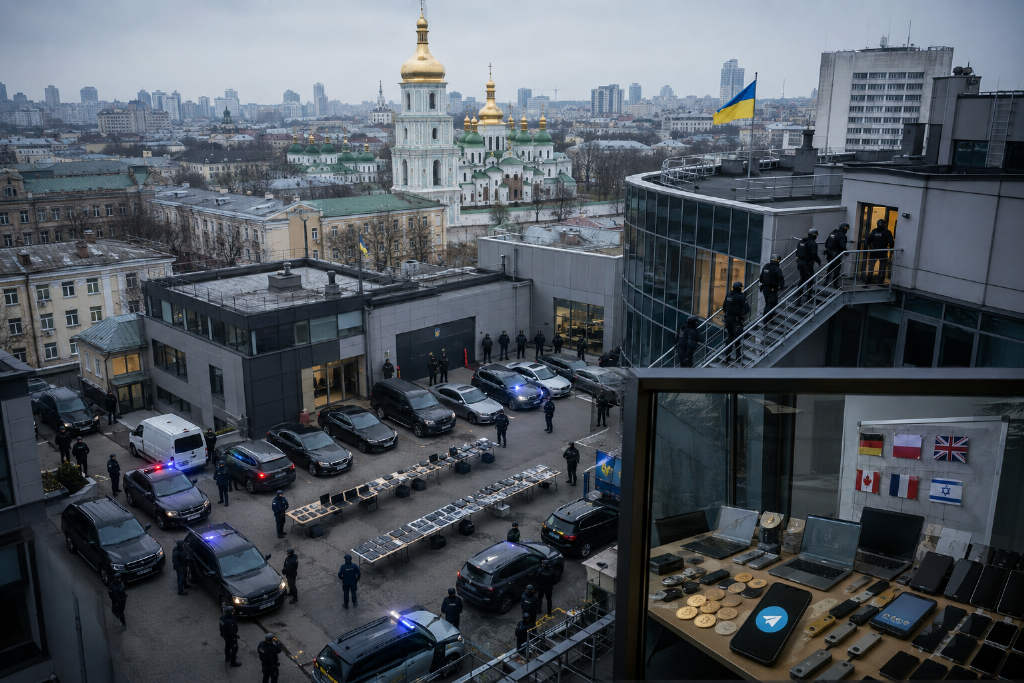
乌克兰国家警察与安全局周二宣布捣毁以基辅为据点的虚假投资平台网络,该团伙通过内置钱包盗取工具窃取20多个国家用户的加密货币。调查确认62名受害者,涉及德国、波兰、英国、加拿大等国。组织者为25岁IT专家,高峰期月流水达100万美元。警方执行34次搜查,缴获逾100台电脑、100部手机及15辆汽车。
美国媒体报道称,身份验证公司 IDScan.net 疑似发生数据泄露,超过 1.5 亿份证件信息被放上暗网出售,其中包括美国战争部长 Pete Hegseth 的驾照,售价仅 100 美元。KrebsOnSecurity 称 FBI 已介入调查。研究人员与网络安全分析人士还指出,多家财富 500 强企业客户的数据可能受到波及。