Tether冻结与 CoinDCX 资金流出相关钱包,涉约 220 万美元 USDT
Tether已将与CoinDCX资金流出相关的USDT钱包列入黑名单。AMLBot称被冻结金额约为220万美元。此前,CoinDCX承认,因一项用于保护转入已停用地址存款的流程失效而出现损失。
770

Tether已将与CoinDCX资金流出相关的USDT钱包列入黑名单。AMLBot称被冻结金额约为220万美元。此前,CoinDCX承认,因一项用于保护转入已停用地址存款的流程失效而出现损失。
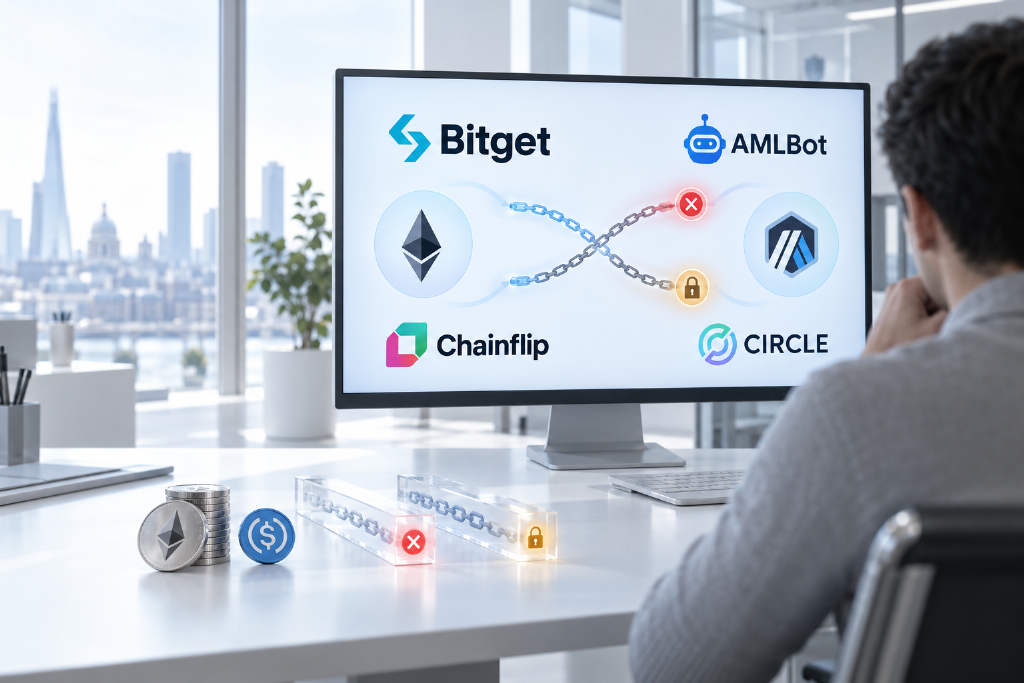
AMLBot 表示,Bitget 攻击者在转移被盗资金时疑似两次混淆 Ethereum 与 Arbitrum,导致约 70 万美元资产受阻。其中约 26.7 万枚 USDC 被转入错误链上的 Chainflip 存款通道,相关地址随后被 Circle 拉黑;另有约 160 ETH 在桥接至 Arbitrum 后,又被转入仅存在于 Ethereum 的通道。AMLBot 认为,这两笔交易可能由自动化脚本执行。
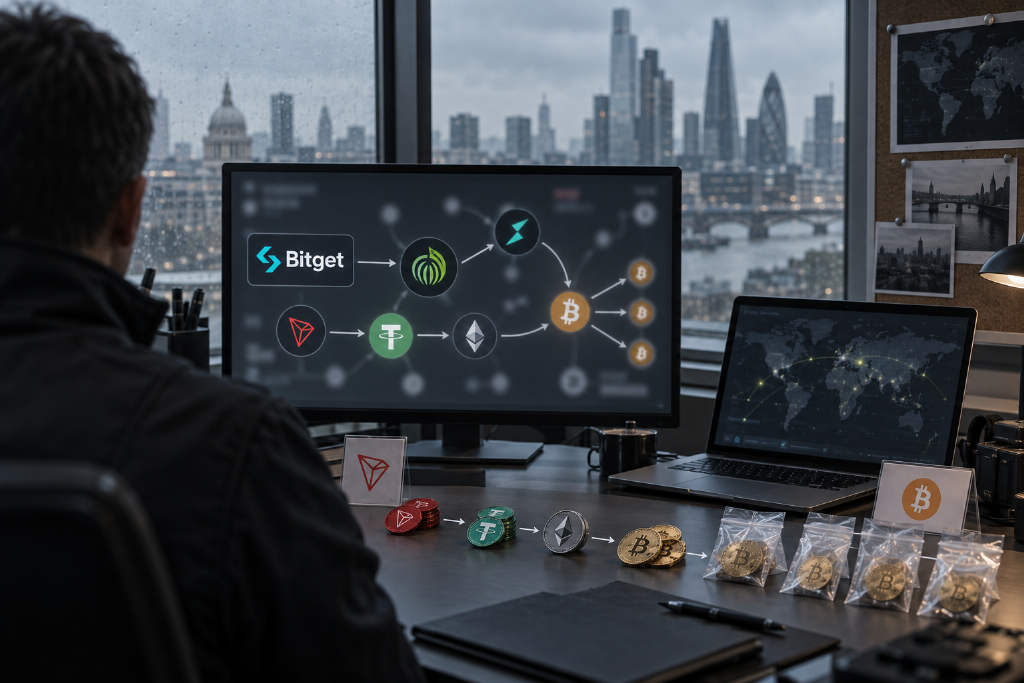
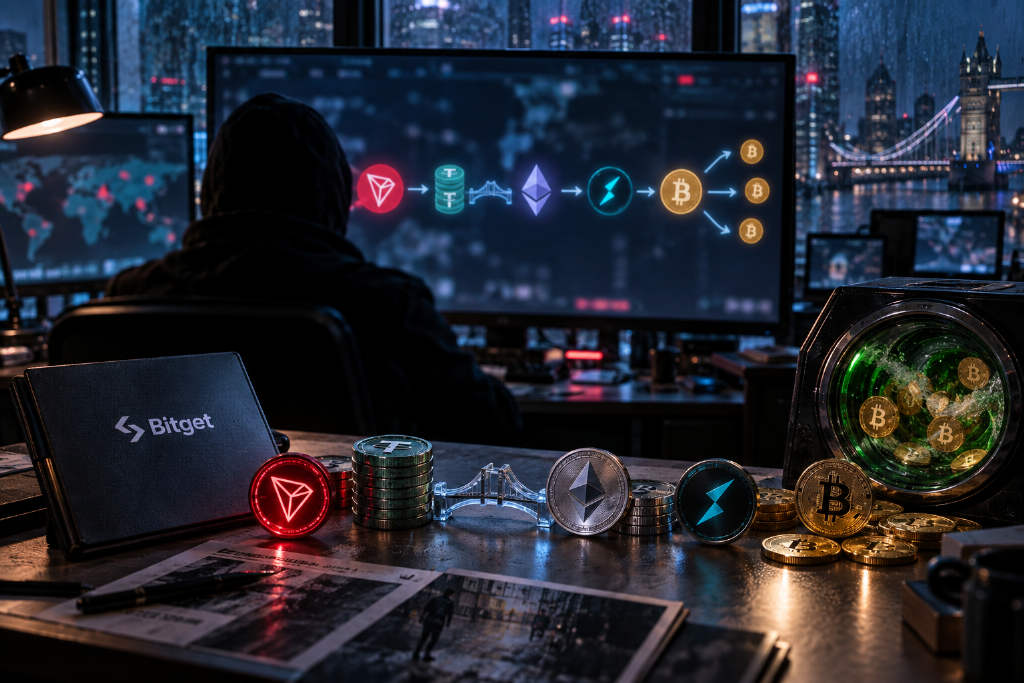
AMLBot 监测显示,Bitget 被盗资金已经开始通过 Wasabi CoinJoin 进行洗钱。其追踪到约 4 BTC 的 CoinJoin 交易可回溯至 Bitget 的 TRON 钱包,相关资金先由 TRX 兑换为 USDT,再经 USDT0 跨链至以太坊并换成约 145 ETH,随后通过 THORChain 转为约 4.59 BTC,最终拆分后进入 CoinJoin。
AMLBot 监测显示,Bitget 黑客事件中的部分被盗资金疑似已开始进入 Wasabi CoinJoin。相关资金最初来自 Bitget 的一个 TRON 钱包,攻击者先将 TRX 兑换为 USDT,再经 USDT0 跨链至 Ethereum,换成约 145 ETH,随后通过 THORChain 兑换为约 4.59 BTC。这批 BTC 之后被拆分并完成预处理,随后进入 CoinJoin。
Foresight 报道称,一类假冒反洗钱审查的钓鱼网站正以「安全检查」和「合规验证」为幌子诱导用户连接钱包、签署授权。Malwarebytes 于 2026 年 8 月 19 日披露,这些网站常仿冒 AMLBot 或使用「AML Check」等名称,流程中会模拟扫描、提示支付小额验证费,最终显示「Clean, Low Risk」。文章提醒,真正的 AML 筛查只需公开地址,不会索要私钥、要求连钱包、转账或批准交易。
Malwarebytes 发现,多家虚假加密货币 AML 检测网站冒充 AMLBot 等合法服务,诱导用户连接钱包并授权交易。正常 AML 检测只需公开地址,不需要连接钱包或签署交易。部分网站还以检测费名义诱导充值,并固定显示“清洁、低风险”结果。已授权可疑代币权限的用户应尽快撤销,若输入助记词或私钥,应视为钱包已被入侵。
网络安全公司 Malwarebytes 警告,诈骗者正伪装成加密反洗钱查询服务,诱导用户连接钱包并批准交易。报告称,这类网站会冒充 AMLBot 或使用“AML Check”等通用名称,通过伪造检测进度和结果骗取授权,部分站点还会要求用户先支付一笔小额费用。Malwarebytes 提醒,正常 AML 查询通常只需输入公开钱包地址,不需要连接钱包、授予权限或签署交易。
区块链情报公司 AMLBot 监测显示,Polymarket 用户在 Polygon 网络上因前端恶意脚本入侵,被盗走约 310 万美元 PUSD。攻击者利用 EIP-7702 委托执行诱导用户签署授权,随后将资金转换为 USDC.e 并桥接至以太坊,最终兑换为 ETH 并集中存储。目前约 1891.9 枚 ETH 分布在三个新钱包中。此次攻击手法与 2024 年 1inch 的 Lottie Player 库入侵事件类似,均源于第三方脚本被攻破。事件再次警示去中心化应用前端的安全性薄弱环节,用户需警惕恶意授权签名。