恶意软件
2026年9月2日

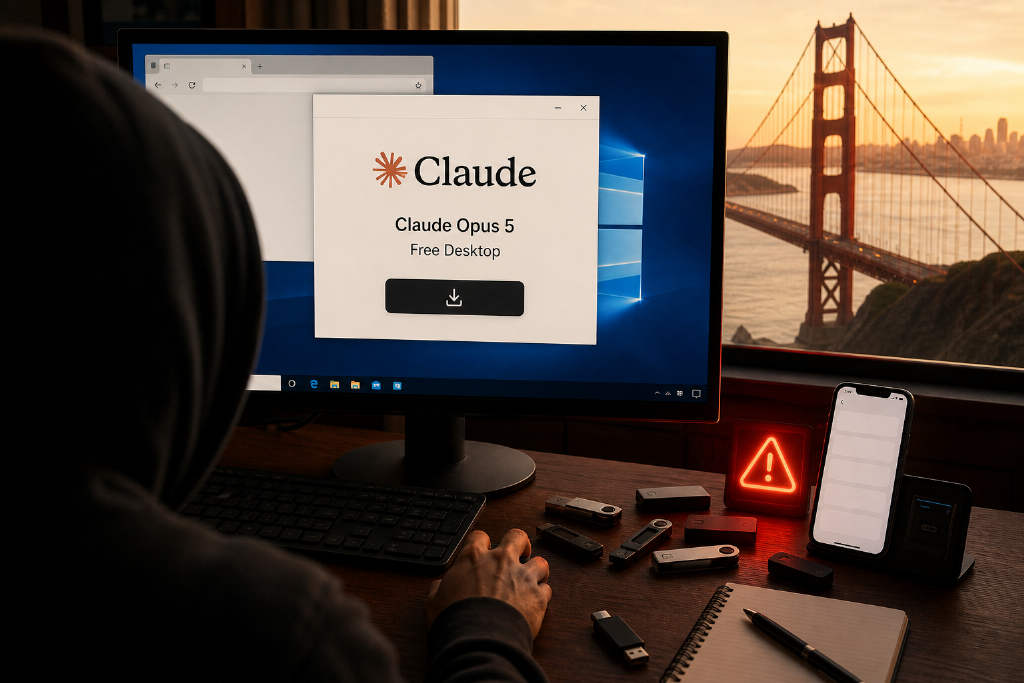
假冒Claude应用传播窃密恶意软件 可窃取超过50种加密货币钱包数据

Techub News 消息,网络安全公司 Morphisec 发现攻击者利用假冒的「Claude Opus 5 Free Desktop」应用传播 RevStealer 恶意软件,该软件能窃取超过 50 种加密货币钱包数据及浏览器密码、Cookie 等。该恶意程序会先检测设备内存、处理器、显卡等信息,规避安全分析环境后再执行载荷。卡巴斯基此前也发现针对加密货币投资者的 OkoBot 恶意软件框架。信息来源 Cointelegraph。

1580
假冒Claude应用传播窃密恶意软件 可窃取超过50种加密货币钱包数据
Kaspersky
2026年7月18日

Kaspersky披露恶意框架 OkoBot,瞄准加密投资者与 Web3 开发者

Kaspersky称,名为 OkoBot 的恶意软件框架正借助社交工程和被植入木马的 GitHub 应用攻击加密货币投资者,可窃取钱包文件、浏览器数据和用户凭证,并通过恶意扩展和截取钱包应用窗口盗取资产。该公司表示,自 2026 年 1 月以来已发现多起相关攻击。SlowMist还披露,另一波恶意活动正通过伪造 LinkedIn 招聘机会渗透 Web3 开发者设备。

2480
Kaspersky披露恶意框架 OkoBot,瞄准加密投资者与 Web3 开发者
OkoBot
2026年7月18日

卡巴斯基:恶意软件 OkoBot 窃取加密钱包助记词

卡巴斯基安全研究人员监测到,新恶意软件 OkoBot 通过约 20 个模块窃取加密钱包助记词和凭证。攻击者借助 ClickFix 社会工程学手法诱导用户执行恶意命令,并通过伪装成 SQL Server Management Studio 等合法工具的 GitHub 仓库传播。其模块包括可针对 Trezor、Ledger 的 SeedHunter,以及记录键盘、剪贴板和窗口视频的功能组件。

2490
卡巴斯基:恶意软件 OkoBot 窃取加密钱包助记词