Electrum 4.8.3 修复可诱导签署盗币交易漏洞
Electrum 于 2026 年 10 月 24 日发布 4.8.3 版本,修复一项已被用于真实攻击的安全漏洞。根据 Bitcoin News 监测,恶意服务器可展示伪造交易,并在用户尝试通过 RBF 提高手续费时,诱导其签署向攻击者地址付款的交易,且无需获取用户私钥。Electrum 表示已收到两起相关报告,并建议用户尽快更新。
580

Electrum 于 2026 年 10 月 24 日发布 4.8.3 版本,修复一项已被用于真实攻击的安全漏洞。根据 Bitcoin News 监测,恶意服务器可展示伪造交易,并在用户尝试通过 RBF 提高手续费时,诱导其签署向攻击者地址付款的交易,且无需获取用户私钥。Electrum 表示已收到两起相关报告,并建议用户尽快更新。
据 Bitcoin News 监测,Electrum 于 2026 年 10 月 24 日发布 4.8.3 版本,修复一项已被用于真实攻击的安全漏洞。该漏洞可让恶意服务器展示伪造交易,并在用户通过替代手续费(RBF)加速交易时,诱导其签署向攻击者地址付款的交易,且攻击者无需获取用户私钥。Electrum 表示已收到两起相关报告,并建议用户尽快更新。
比特币轻钱包 Electrum 于 10 月 24 日披露一类针对交易加费流程的恶意服务器攻击,并在 4.8.3 版本中修复,对应 GitHub 安全公告 GHSA-6jp4-8v48-cc5v。公告称,未升级用户在常规加费时可能把资金签给攻击者。补丁对应提交 90fe308,主要在将内存池交易写入本地历史前核对钱包自有输入的签名。官方建议用户在每次签名时核对输出地址与金额,连接自有或可信服务器的客户端不受影响。
Electrum 披露一项已被利用的高危安全漏洞,影响 4.8.3 之前版本。恶意服务器可在用户通过 RBF 提高手续费时,诱导钱包为伪造交易签名,把比特币转至攻击者控制的地址。Electrum 表示已收到两起相关事件报告,其中一名用户已发生资金损失,并提醒用户立即升级至 4.8.3,同时在签名前逐项核对收款地址和金额。
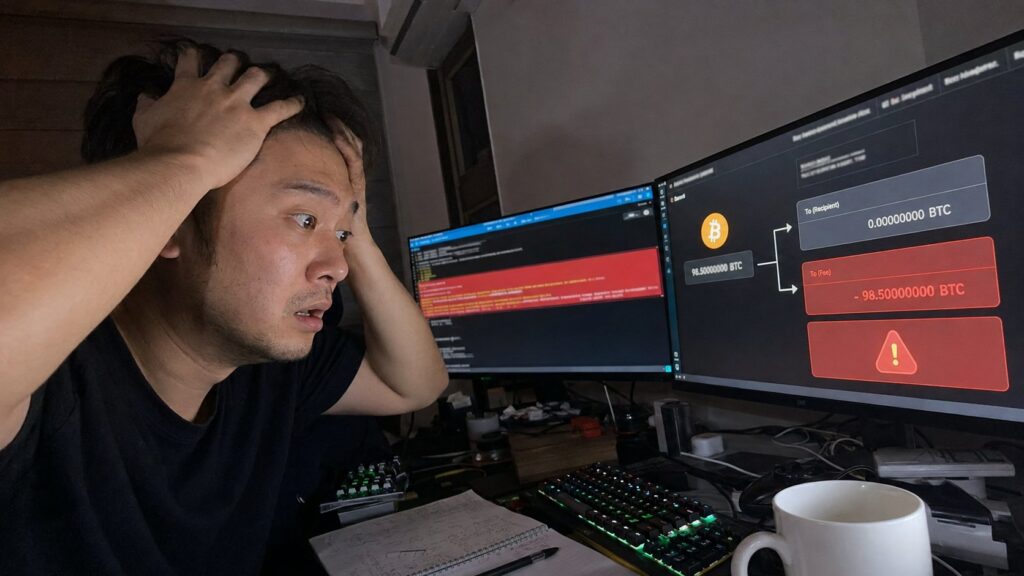
8 月 12 日,一笔比特币交易因自动提高 RBF 手续费的脚本异常,支付了 1.60 枚 BTC、约 10.28 万美元手续费,但未向收款方转出任何 BTC。链上记录显示,这笔交易只有一个输入,共 160,343,885 聪,输出金额为 0,最终全部作为手续费支付给矿工。该交易被打包进第 962142 号区块,出块矿池为 SpiderPool;按已披露数据,这笔手续费占该区块约 1.82 枚 BTC 总手续费的 88%。
据 BeInCrypto 报道,一名比特币用户在区块 962,142 中因自动化脚本失控,支付了 1.6 BTC 手续费,实际转账金额却为零。涉事脚本启用了 RBF 功能,并以每秒自动提高手续费出价的方式运行,最终耗尽钱包全部余额。该区块由 SpiderPool 挖出,这笔手续费约占区块总手续费 1.82 BTC 的 88%。
比特币第 962,142 号区块在 8 月 12 日晚间确认后,链上出现 4 笔来自同一地址的异常交易,合计 177,153,578 聪,即 1.7715 BTC,全部被当作矿工手续费付出。该区块共打包 4,700 笔交易,总手续费为 1.8189 BTC,其中这 4 笔就占了 97.4%。区块由 SpiderPool 挖出,4 笔交易均采用单输入、零值 OP_RETURN 输出结构,没有收款方,也没有找零。
据 Bitcoin News 监测,一笔比特币交易为下一候选 BIP-110 区块支付了约 6514 美元手续费,但它只发送了 0.65 美元的比特币。该笔交易手续费率高达 90081 聪/vB,占当前区块可用总手续费 0.29 BTC(约 18573 美元)的 35%。交易已启用 RBF,确认前可能被替换。