Chainlink
2026-09-28 12:35:51Chainlink 推出 CCIP 2.0,支持大型应用自定义跨链验证
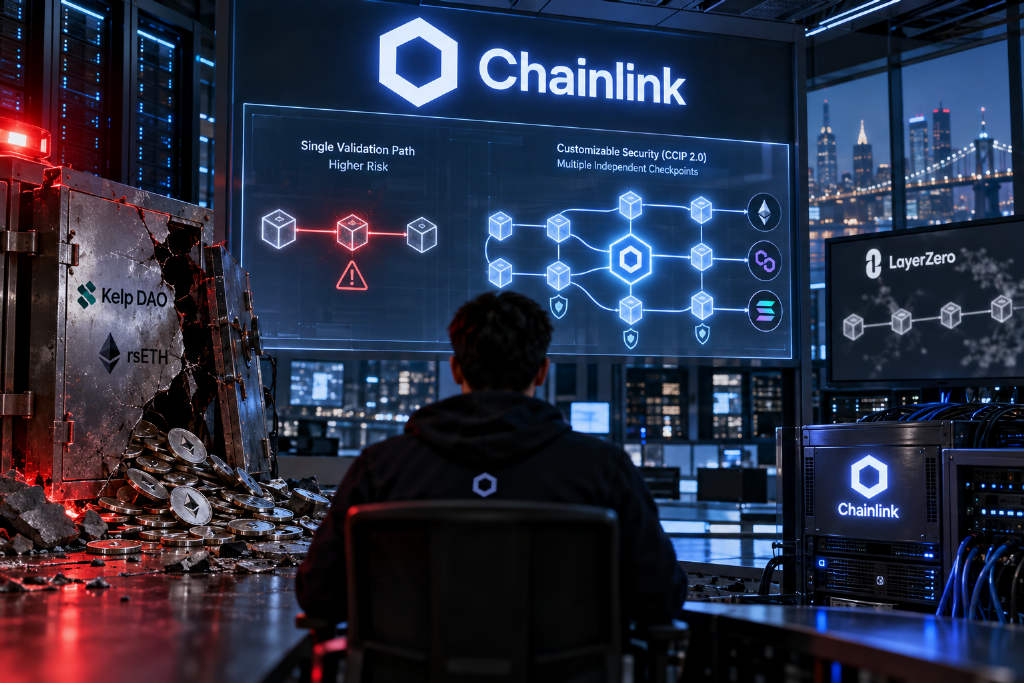
Chainlink 发布 CCIP 2.0,允许企业在默认 16 个运营者组成的验证网络之外,为跨区块链转账加入自有安全检查。升级发生在 4 月 Kelp DAO 遭遇 2.92 亿美元黑客攻击之后,该事件被归因于采用单一验证器的 LayerZero 跨链桥设置。Kelp DAO 此后已将 rsETH 迁移至 Chainlink。
220
Chainlink 发布 CCIP 2.0,允许企业在默认 16 个运营者组成的验证网络之外,为跨区块链转账加入自有安全检查。升级发生在 4 月 Kelp DAO 遭遇 2.92 亿美元黑客攻击之后,该事件被归因于采用单一验证器的 LayerZero 跨链桥设置。Kelp DAO 此后已将 rsETH 迁移至 Chainlink。
Chainlink于周一发布跨链互操作协议CCIP 2.0,允许企业在其默认的16节点运营商验证网络之外,自行添加安全校验。升级发布前,Kelp DAO在4月因依赖单一验证器的LayerZero桥接配置遭遇约2.92亿美元rsETH被盗。新版本还调整了Chainlink此前重点宣传的风险管理网络角色,未额外添加验证器的用户看起来将依赖单一验证网络,而不再是此前的双重校验结构。
Kelp 表示,团队检测到一个数小时前收到 rsETH 的地址 0xc70f...0ea0 存在潜在可疑活动。出于谨慎考虑,平台已对该地址实施钱包级临时暂停,为期 24 小时。暂停期间,rsETH 无法转入或转出该地址。
据 Blockaid 监测,以太坊上一名身份未明用户的 Safe 钱包遭攻击,已确认损失约 773 万美元 rsETH。攻击者利用公开 Keeper Multicall,将该 Safe 中自定义的 Uniswap V4 LP 模块导向其创建的 Hook Pool,再通过恶意 Hook 将 aEthrsETH 解包为 rsETH,相关资产随后由 Yoink MEV 在同一区块内提取。