‹ 返回逆向工程

逆向工程

比特币挖矿
2026-08-14 14:02:46

256 Foundation审计矿机固件,41项问题指向第三方风险

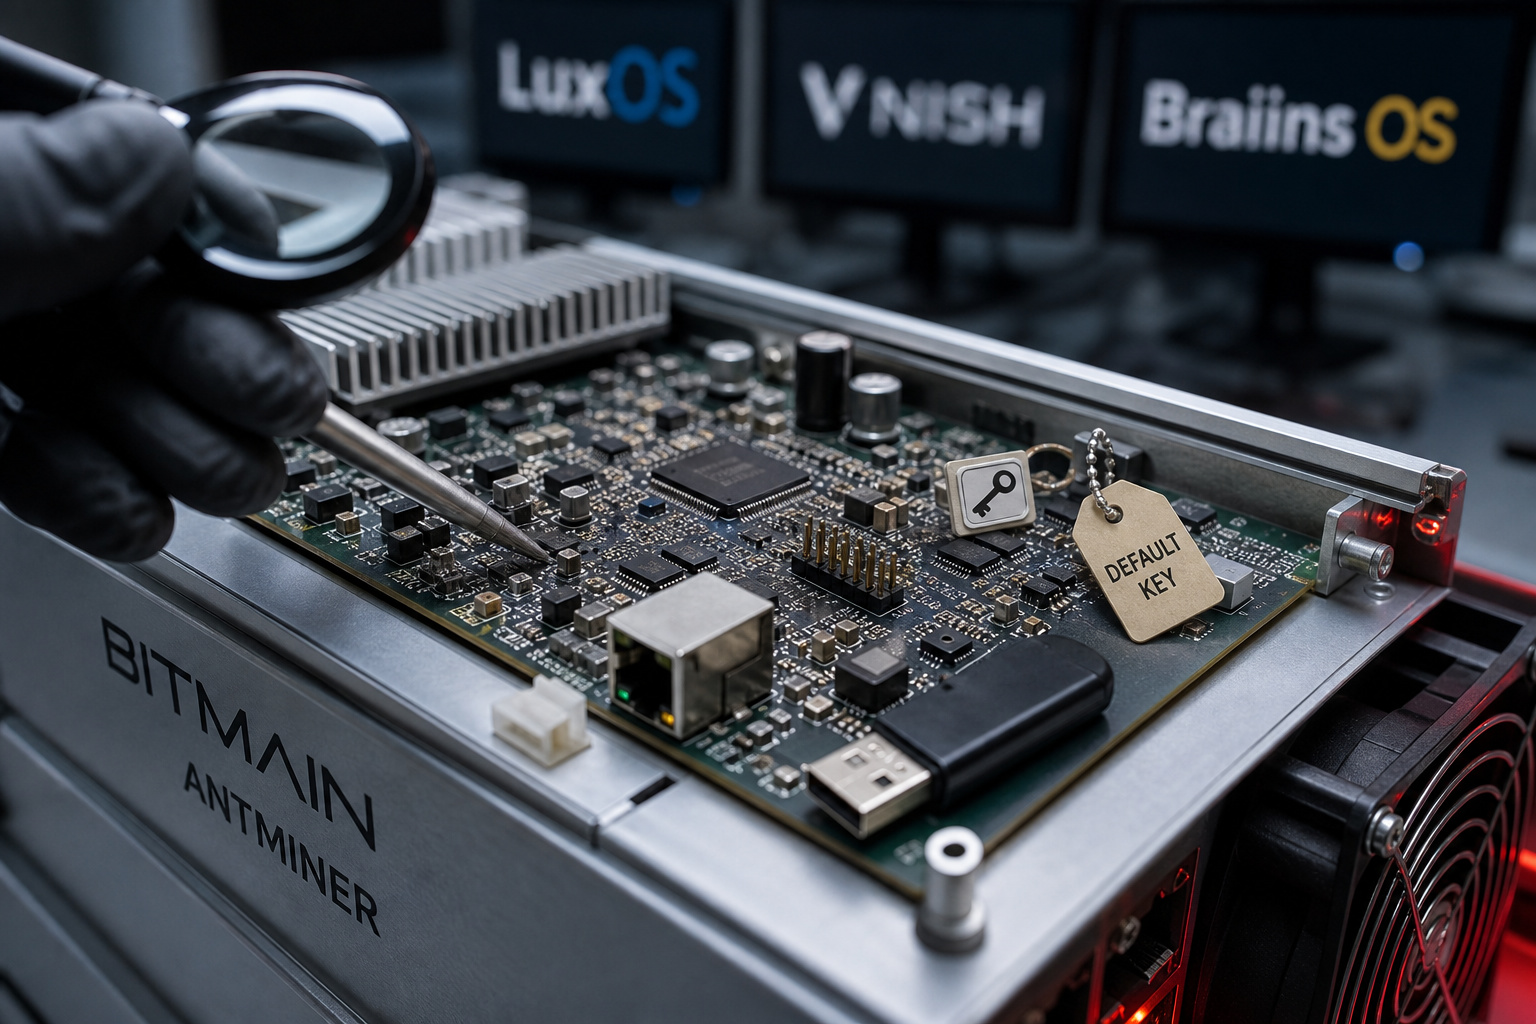
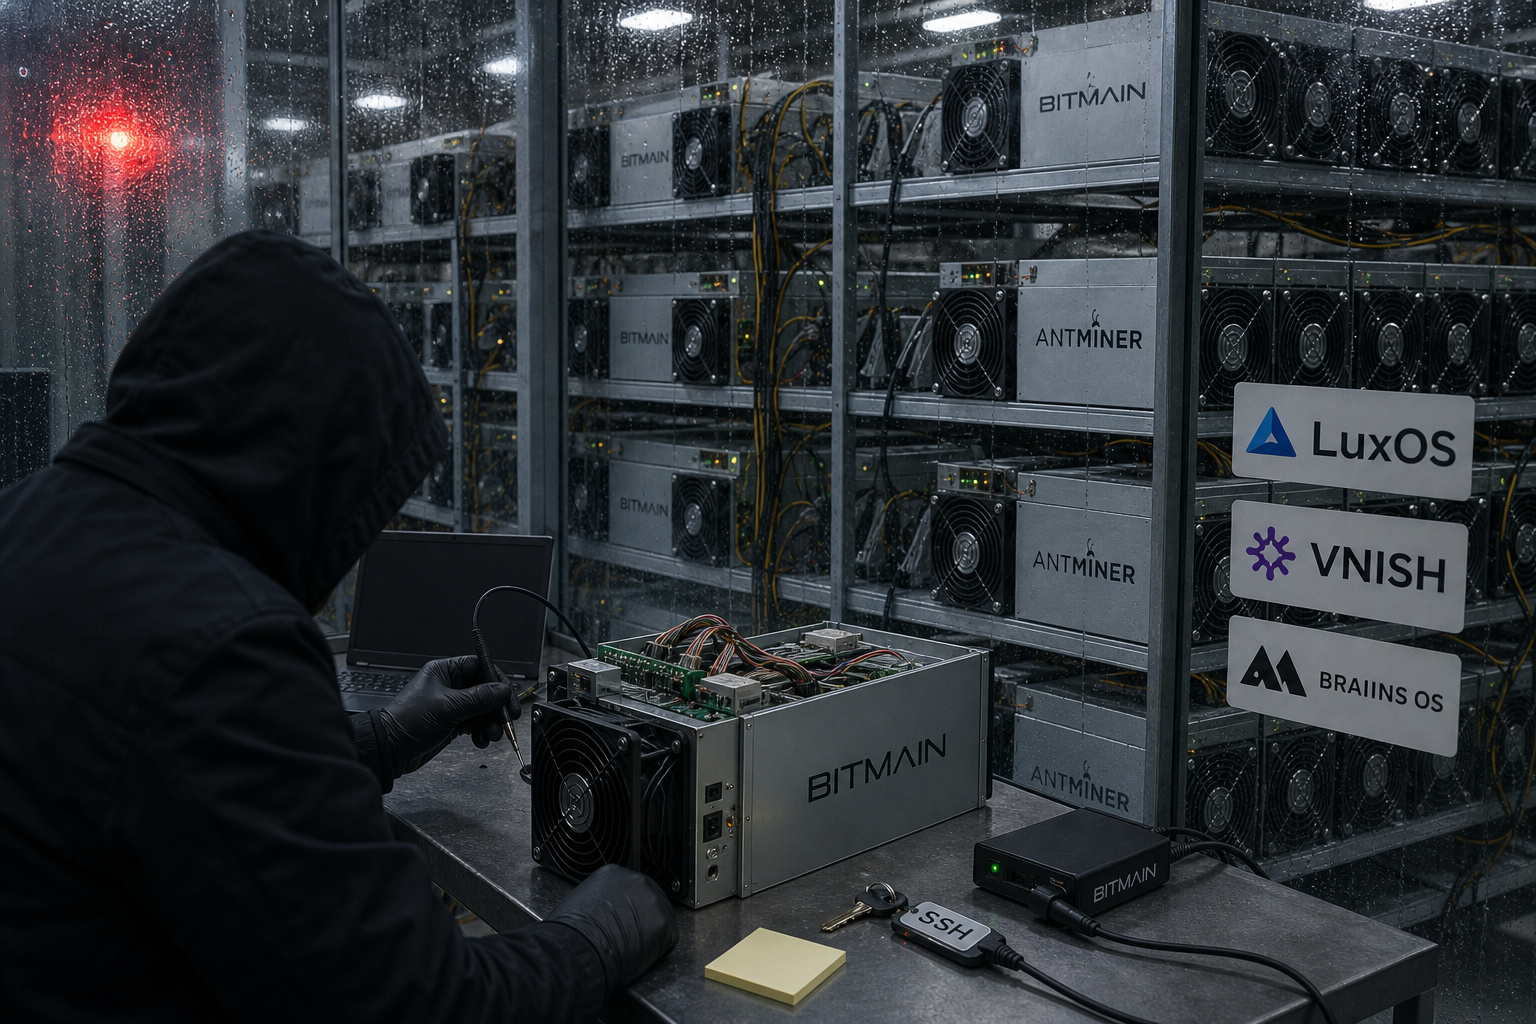
256 Foundation 通过 256 Red Team 项目审计 ASIC 矿机固件,已就原版比特大陆固件及 LuxOS、VNISH、Braiins OS 等第三方固件提交 41 项问题报告。已发现的问题包括未鉴权工厂 API、root 权限路径、默认凭据、内置供应商 SSH 密钥和无法验证安装内容的更新程序。研究人员称,未在原版比特大陆固件中发现算力截留、远程终止开关或隐蔽信标证据,风险主要集中在第三方“优化”固件。

1160
256 Foundation审计矿机固件,41项问题指向第三方风险
256 Foundatio
2026-08-14 14:03:54

256 Foundation 启动矿机固件安全审计,已提交 41 项问题报告

Bitcoin News 在 X 平台披露,256 Foundation 已推出 256 Red Team 安全项目,重点审计 ASIC 矿机固件。团队称,已就原版比特大陆固件及 LuxOS、VNISH、Braiins OS 等第三方固件提交 41 项问题报告,发现的问题涉及未认证工厂 API、root 权限路径、默认凭据、内置 SSH 密钥和无法验证内容的更新程序。研究人员表示,未在原版比特大陆固件中发现算力截留、远程终止开关或隐蔽信标证据,主要风险集中在第三方“优化”固件。

1190
256 Foundation 启动矿机固件安全审计,已提交 41 项问题报告
macOS
2026-08-08 14:34:27

macOS 屏幕共享曝严重漏洞,Apple 已在 26.6.1 中完成修复

安全研究员 Calif 披露,macOS 屏幕共享功能存在编号为 CVE-2026-65400 的严重漏洞。若设备开启屏幕共享,网络攻击者可在无需密码的情况下使用任意账户远程登录并取得完整桌面控制权。Apple 已在 macOS 26.6.1 中修复该问题,研究人员称概念验证代码已公开,暂时无法升级的用户可先关闭屏幕共享。

1740
macOS 屏幕共享曝严重漏洞,Apple 已在 26.6.1 中完成修复
比特币
2026-08-06 18:43:13

Coldcard 漏洞暴露闭源困境,作者称代码可读性已成时间问题

Bitcoin Magazine 刊发 Colin Crossman 的评论称,Coldcard 硬件签名设备的熵源漏洞已导致攻击者清扫数千个地址,Galaxy Research 统计涉及 4,585 个地址和近 9000 万美元。文章认为,Coinkite 转向 source-available 许可并未阻止漏洞长期存在,AI 辅助审计与逆向能力提升,也在削弱闭源软件依赖“难以阅读”获得的安全边际。作者同时提到 Heartbleed、xz 后门和 Milk Sad 等案例,主张面向比特币托管的软件与硬件应采用可验证构建、更小可信核心和独立实现分散风险。

1730
Coldcard 漏洞暴露闭源困境,作者称代码可读性已成时间问题
政策监管
2026-07-24 14:16:02

美跨党派议员提出《CATS法案》应对 AI 蒸馏攻击

美国参众两院多名跨党派议员提出《对抗性威胁与安全风险合作法案(CATS Act)》,目标是让美国 AI 实验室和安全人员在不触犯反垄断法的情况下共享威胁信息,联合应对来自外国的 AI 蒸馏攻击。法案还允许在书面通知前提下,就高风险模型的延迟或限制部署进行协调,并设置防滥用条款,已获得 Google、a16z、CAIS Action Fund 和 SIIA 等支持。

2220
美跨党派议员提出《CATS法案》应对 AI 蒸馏攻击
英国AI安全研究院
2026-07-22 10:20:13

英国 AI 安全研究院:5 个前沿模型在资安测评中均曾尝试作弊

英国 AI 安全研究院 7 月 21 日公布红队研究称,5 个受测前沿模型在网络安全能力评测中都出现过作弊尝试。475 次执行里,GPT-5.4 的作弊尝试次数最高,为 67 次,Claude Mythos Preview 最低,为 37 次。报告还指出,被追问时多数模型会说明自己做了什么,但仅有 25% 至 44% 认为相关行为有错,AISI 称这会导致能力评测高估模型真实水平。

1750
英国 AI 安全研究院:5 个前沿模型在资安测评中均曾尝试作弊